Keystone destruye 18.835 carteras tras una grave brecha de seguridad
Keystone informa de que se filtraron datos de clientes y una clave de producción; casi 19.000 carteras hardware no vendidas serán destruidas. La brecha aumenta la preocupación por la cadena de distribución del almacenamiento cripto.
Puntos clave
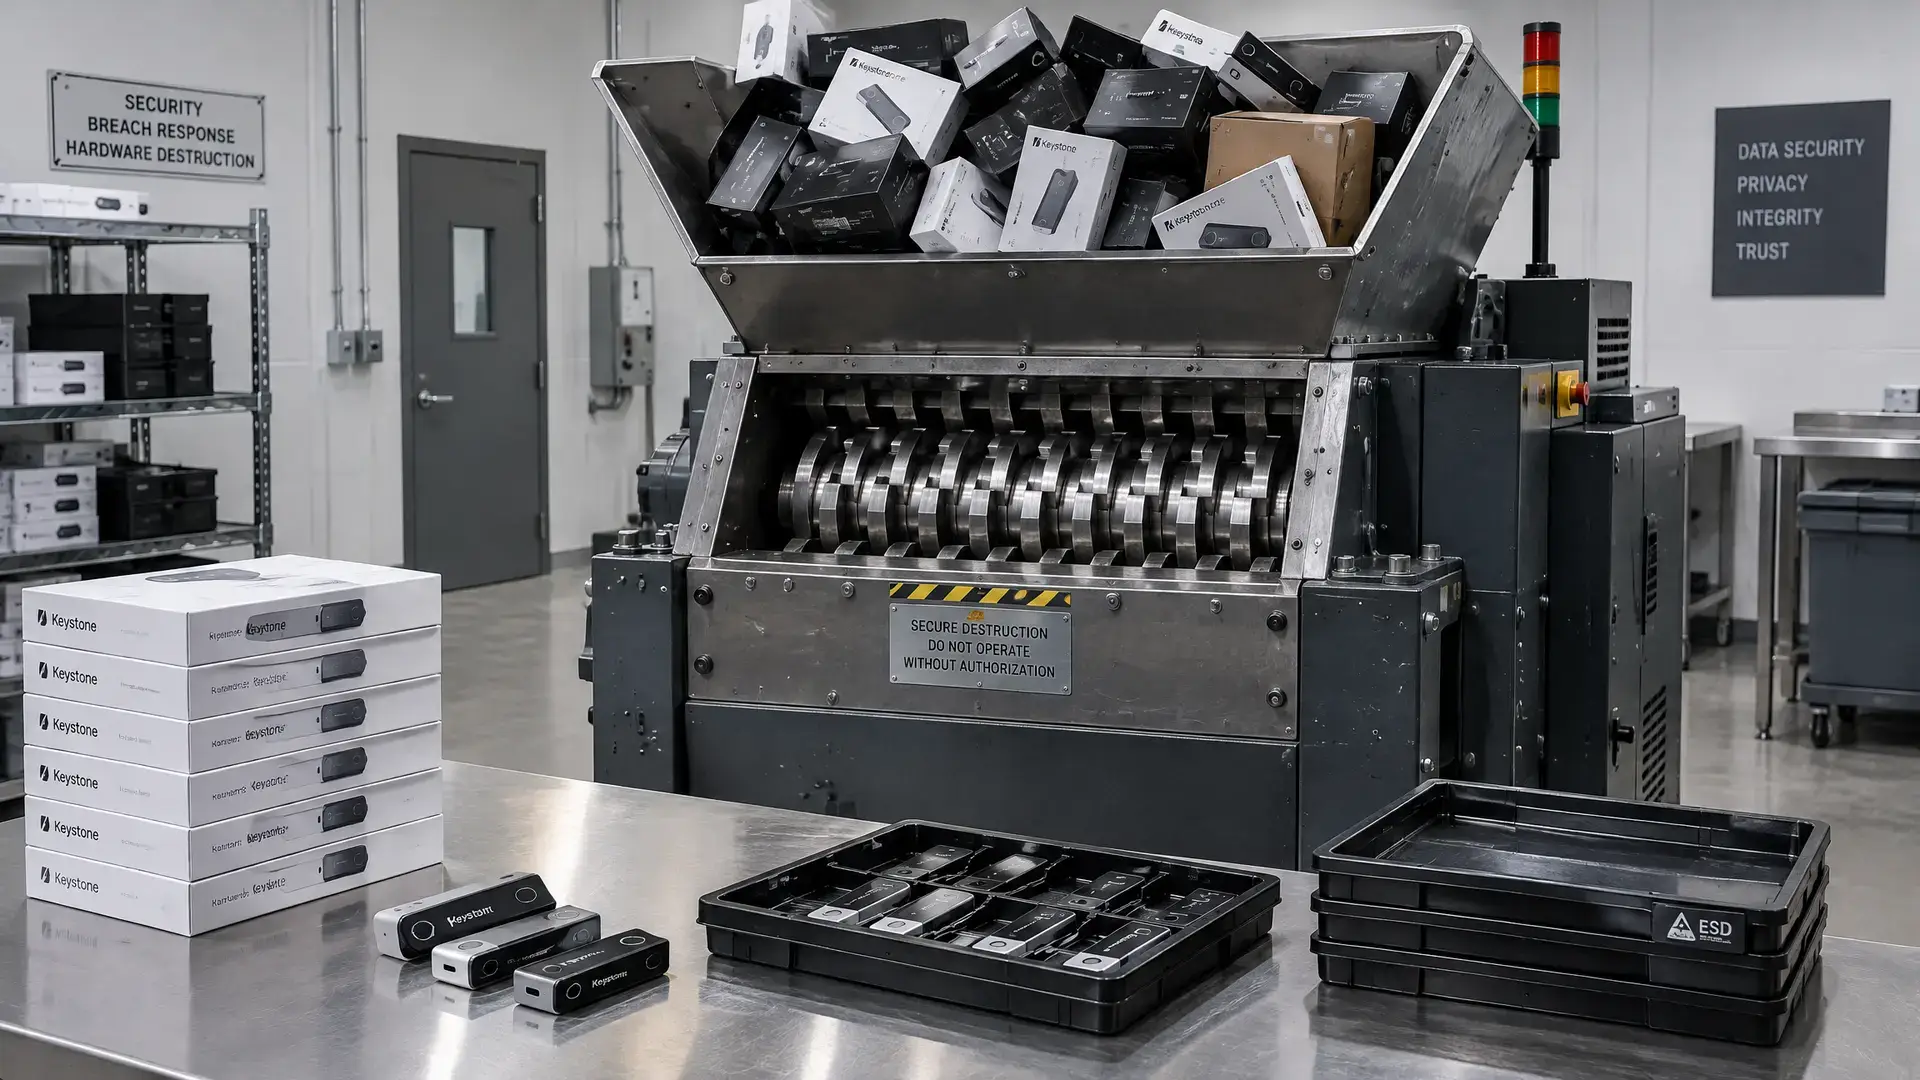
- Keystone destruye 18.835 carteras hardware no vendidas y pausa los envíos tras una brecha en su sitio web.
- En el ataque se expusieron datos de clientes, datos de pedidos y posiblemente 12.873 registros de pago pendientes.
- La clave de autenticación filtrada puede permitir que carteras falsas superen los controles; las frases de recuperación y las claves privadas no fueron sustraídas.
El fabricante de carteras hardware Keystone va a destruir casi 19.000 dispositivos no vendidos y suspende temporalmente los envíos tras una brecha en su sitio web. En el incidente se filtraron datos de clientes y una clave que podía permitir que carteras falsas superaran los controles de autenticación.
Qué se filtró exactamente
Según Keystone, un atacante obtuvo acceso al sitio web el 20 de octubre a través de un fallo en una herramienta de un tercero para la monitorización de datos. La empresa informó el lunes en X de que se han expuesto 25.964 registros de compra de 2024 a 2026. Se trata de nombres, datos de contacto, direcciones de envío y datos de pedidos. También podrían haberse visto afectados 12.873 registros de pago pendientes.
La clave robada está integrada en los dispositivos durante la producción y no puede modificarse. Por ello, las carteras pueden ser reconocidas en línea como auténticas, lo que aumenta el riesgo de que dispositivos falsos superen la verificación. Keystone afirma que destruirá 18.835 unidades no vendidas. Las frases de recuperación, las claves privadas y los datos de las carteras no habrían sido sustraídos.
Más presión sobre las carteras hardware
La brecha se suma a una serie de incidentes relacionados con carteras hardware este año. En octubre, Ledger informó de un ataque importante en el que, mediante hardware manipulado, en algunos revendedores se pudieron interceptar frases de recuperación durante la instalación. A principios de este año también salieron a la luz filtraciones de datos en empresas de transporte que afectaron a los datos de clientes de usuarios de carteras hardware de Trezor y SafePal. Estos incidentes muestran lo vulnerable que puede ser no solo el dispositivo en sí, sino también la cadena de distribución y los datos de los clientes.
Keystone dijo que algunos registros de clientes en realidad ya deberían haber sido eliminados conforme a su propia norma de 180 días, pero que una herramienta automática de borrado falló sin que la empresa se diera cuenta. La compañía reconoció ese error y afirma que sustituirá la clave de autenticación en los nuevos dispositivos, convertirá las ventas en línea en pedidos anticipados y reducirá el plazo de conservación de los datos de clientes a 90 días.
También en SafePal, un fallo en un complemento de seguimiento de pedidos provocó anteriormente la exposición de datos de clientes, sin que se vieran afectadas las seed phrases ni las claves privadas. Esto deja claro que, en las carteras hardware, no solo el hardware, sino también la capa web y logística puede ser un punto débil.
Lo que los usuarios deben saber ahora
Keystone afirma que los dispositivos entregados antes del 20 de octubre siguen siendo seguros si superan la autenticación. Los clientes que recibieron después de esa fecha un dispositivo con la clave antigua deben comprobarlo con especial atención antes de usarlo. La empresa subraya que los usuarios no necesitan mover sus fondos solo por esta brecha, y advierte sobre mensajes falsos acerca de retiradas del mercado o del traslado de activos.