

EE. UU. puede confiscar 1,2 mil millones de dólares del hackeo de Binance vinculado a Corea del Norte
La incautación sigue al hackeo de Binance vinculado a hackers norcoreanos. La campaña FaceStealer también muestra cómo los deepfakes y el malware afectan a la infraestructura cripto.
Puntos clave
- La justicia estadounidense puede confiscar 1,2 mil millones de dólares en criptoactivos procedentes del hackeo de Binance por parte de Corea del Norte.
- Las autoridades estadounidenses también han tomado control de infraestructura utilizada en la campaña FaceStealer.
- El FBI afirma que FaceStealer engaña a las víctimas mediante falsas videoconferencias y ya ha robado más de 400 millones de dólares en criptoactivos.
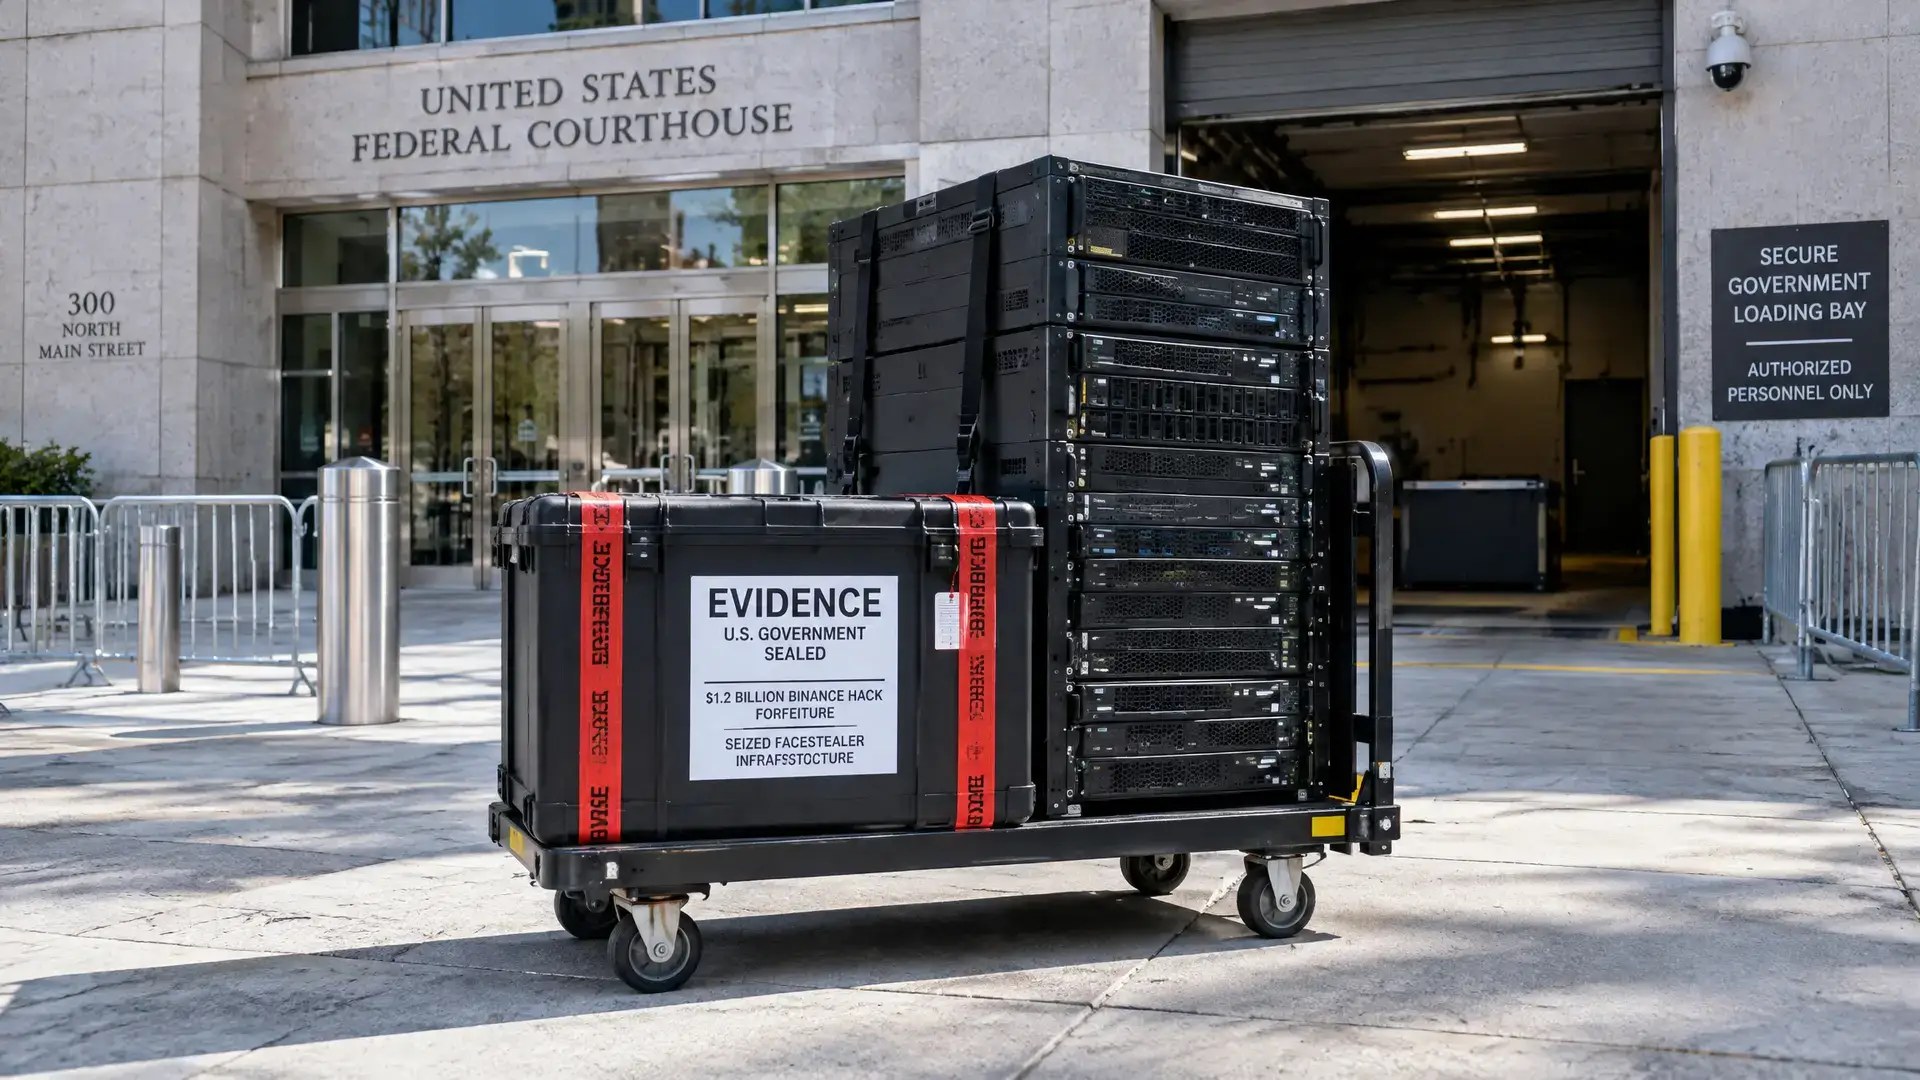
La justicia estadounidense ha recibido autorización para confiscar 1,2 mil millones de dólares (1,1 mil millones de euros) en criptoactivos obtenidos en el hackeo de Binance. Al mismo tiempo, el Departamento de Justicia afirma que también ha tomado control de infraestructura utilizada en la campaña FaceStealer, una operación norcoreana que, según el FBI, ya ha robado más de 400 millones de dólares (361 millones de euros) en criptoactivos.
Gran golpe contra los hackers norcoreanos
Según el DOJ, la incautación forma parte de una acción más amplia contra la ciberdelincuencia norcoreana. Las autoridades estadounidenses y entidades privadas ya han congelado más de 2,7 mil millones de dólares (2,4 mil millones de euros) de los más de 6 mil millones de dólares (5,4 mil millones de euros) robados a Binance el 29 de octubre. El FBI vinculó ese ataque con TraderTraitor, un grupo de hackers respaldado por el ejército norcoreano.
Los investigadores siguen rastreando los criptoactivos robados a través de puentes blockchain, mezcladores y centros de negociación para congelar y recuperar más fondos. M. Scott Proctor, principal fiscal adjunto del fiscal general para seguridad nacional, afirmó que Corea del Norte utiliza el robo de criptoactivos para financiar al régimen y su programa de armamento.
Cómo FaceStealer engaña a las víctimas
Además del caso de Binance, agentes federales intervinieron infraestructura en la nube utilizada para FaceStealer. En esa campaña, los hackers se hacen pasar por contactos de confianza en falsas videoconferencias que parecen llamadas de Zoom o Microsoft Teams. Para ello utilizan imágenes de webcam grabadas previamente y, cada vez más, deepfakes generados por IA.
Una vez que el objetivo participa, los hackers informan de un problema técnico y piden instalar software o ejecutar un comando. En lugar de resolverlo, eso instala malware en el sistema, con el que se pueden robar criptoactivos y obtener acceso a otros sistemas.
Por qué esto es relevante para los inversores
El caso muestra hasta qué punto el cibercrimen se ha convertido en un factor importante en el mercado cripto, especialmente en los ataques que pasan por exchanges. Para los inversores europeos en criptoactivos, resulta especialmente relevante que los ataques no solo giran en torno a carteras o plataformas de negociación, sino también a desarrolladores y software de código abierto. El FBI advirtió que comprometer a un solo desarrollador puede ser suficiente para obtener un acceso más amplio.
También campañas anteriores de malware norcoreano mostraron cómo los hackers intentan obtener acceso a carteras y entornos de desarrollo mediante ingeniería social y dispositivos infectados.