Chainlink lance CCIP 2.0 avec une sécurité renforcée
La mise à niveau doit rendre les transferts cross-chain plus sûrs grâce à des verifiers supplémentaires, après le piratage majeur de la DeFi chez Kelp DAO et des inquiétudes antérieures autour des bridges.
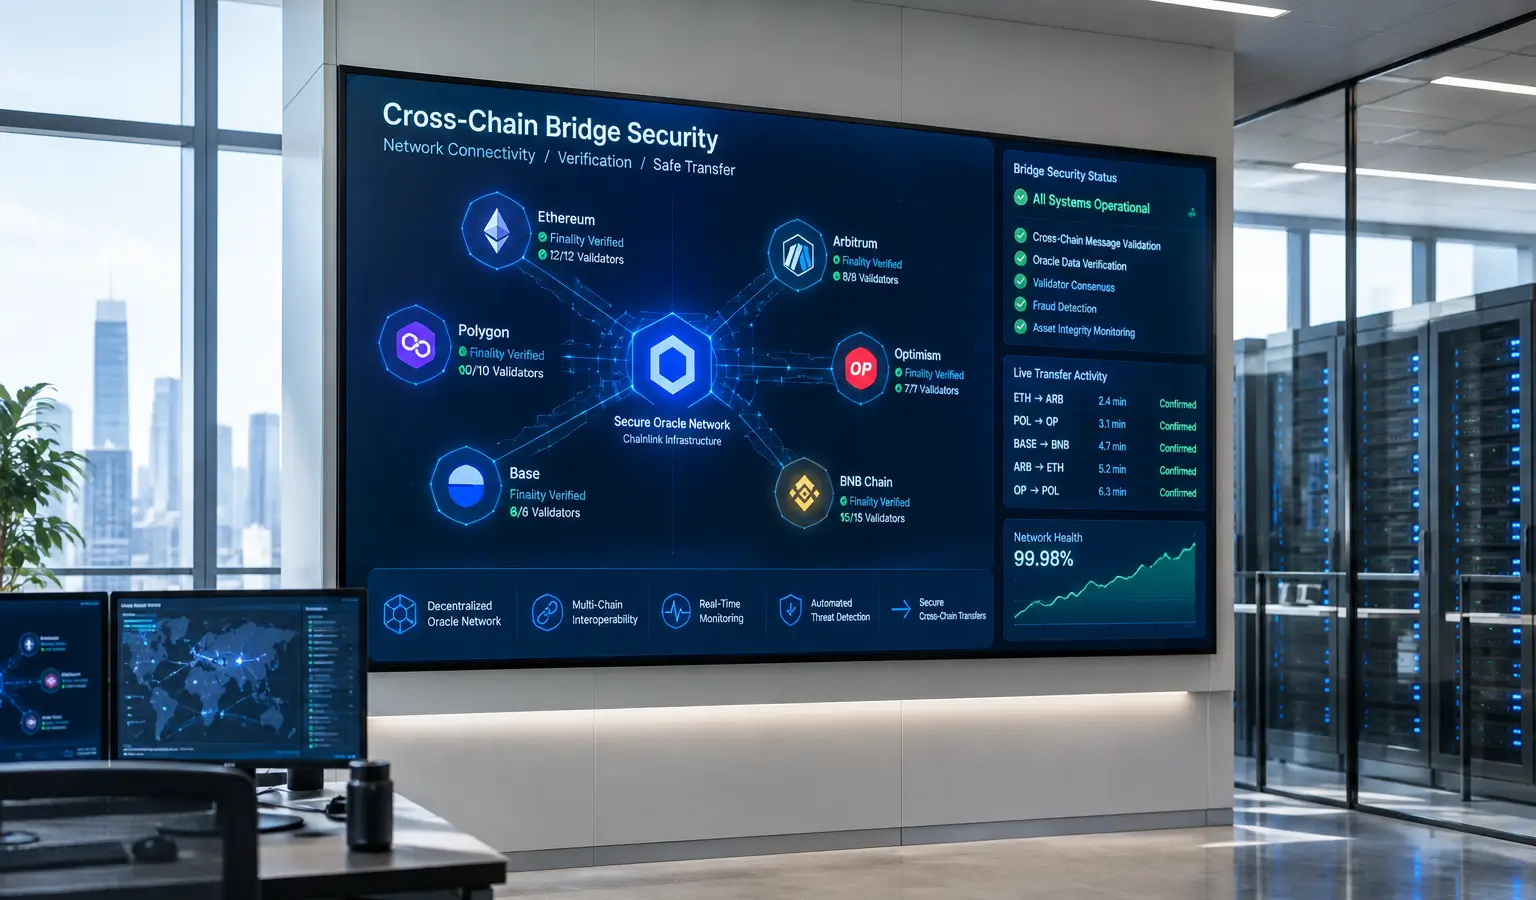
À retenir
- Chainlink a lancé CCIP 2.0, une mise à niveau pour la communication et les bridges entre blockchains.
- Les entreprises peuvent ajouter des contrôles de sécurité supplémentaires, tandis que le réseau de Chainlink composé de 16 opérateurs de nœuds continue de vérifier chaque transfert.
- Le lancement fait suite au hack de Kelp, et Aave ainsi que Maple ont déjà adopté certaines parties de la mise à niveau.
Chainlink a lancé CCIP 2.0, une mise à niveau majeure de son infrastructure de communication et de bridges entre blockchains. La nouvelle version doit permettre aux applications crypto de déplacer plus facilement des tokens et des messages entre les chains, tandis que les entreprises peuvent ajouter elles-mêmes des contrôles de sécurité supplémentaires.
Davantage de contrôle sur les transferts
CCIP, ou Cross-Chain Interoperability Protocol, a été lancé en 2023 et s’appuie sur le rôle de Chainlink en tant que réseau d’oracles. Le réseau fournit des données externes aux blockchains, comme des informations de cours, dont ont besoin les applications de prêt et de trading. Avec CCIP, Chainlink s’attaque aussi plus directement à l’univers des transferts cross-chain.
Le cœur du problème se situe dans les bridges entre blockchains. Ceux-ci ne peuvent pas communiquer directement entre eux, donc un vérificateur doit contrôler qu’une transaction a bien eu lieu sur une chain avant que les fonds ne soient libérés sur l’autre chain. Si ce contrôle échoue, un attaquant peut retirer des fonds qui n’ont jamais été déposés.
CCIP 2.0 propose désormais un menu de vérificateurs parmi lesquels les entreprises peuvent choisir. Elles peuvent ajouter leurs propres contrôles ou faire appel à des tiers, comme Infosys et Nethermind. Chainlink précise toutefois que son propre réseau de 16 opérateurs de nœuds indépendants continue de vérifier chaque transfert, quelles que soient les options supplémentaires choisies par l’utilisateur.
Les enseignements du hack de Kelp
Le lancement intervient cinq mois après le plus grand hack de la DeFi de cette année. En avril, Kelp DAO a été touché par une attaque au cours de laquelle, selon les accusations, un groupe lié au Lazarus Group nord-coréen a détourné environ 292 millions de dollars (256 millions d'euros) en rsETH via un bridge sur LayerZero. Un seul vérificateur aurait alors été trompé.
Cette attaque a encore accentué le débat sur la sécurité cross-chain. Après l’incident, LayerZero a pointé Kelp du doigt, estimant que la configuration reposait sur un seul vérificateur. Kelp a au contraire affirmé que des employés de LayerZero avaient examiné la configuration et n’avaient formulé aucune objection. Selon CoinGecko, près de la moitié des applications actives de LayerZero utilisaient la même configuration avec un seul vérificateur.
Chainlink présente CCIP 2.0 comme une réponse à ce type de risques. L’entreprise affirme que les utilisateurs n’ont pas besoin d’être des experts en sécurité cross-chain. Dans le même temps, la mise à niveau modifie aussi une ancienne couche de sécurité : le Risk Management Network ne joue plus ce rôle, car ce contrôle supplémentaire peut désormais aussi passer par des vérificateurs optionnels.
Pourquoi cela compte pour la DeFi
Pour les lecteurs européens de crypto, c’est surtout important parce que les bridges cross-chain restent l’un des maillons les plus vulnérables de la DeFi. Le hack de Kelp a montré à quel point les dégâts peuvent être importants lorsqu’un bridge repose sur trop peu de contrôles. Cela rend des mises à niveau comme CCIP 2.0 intéressantes pour les applications qui fonctionnent sur plusieurs chains et pour les acteurs qui souhaitent renforcer leur dispositif de sécurité.
Chainlink n’a pas encore cité de grande institution utilisant déjà les nouveaux vérificateurs. En revanche, l’entreprise indique qu’Aave et Maple ont déjà adopté certaines parties de la mise à niveau. Cela montre que le déploiement est déjà en cours, mais le véritable test ne sera visible que lorsque davantage de grandes applications commenceront à utiliser la nouvelle configuration.