Foundation met en garde contre des e-mails de phishing autour du wallet Passport
Les e-mails provenaient de domaines de Foundation et contenaient parfois les adresses des clients. L’entreprise affirme que le wallet Passport lui-même n’a pas été compromis.
À retenir
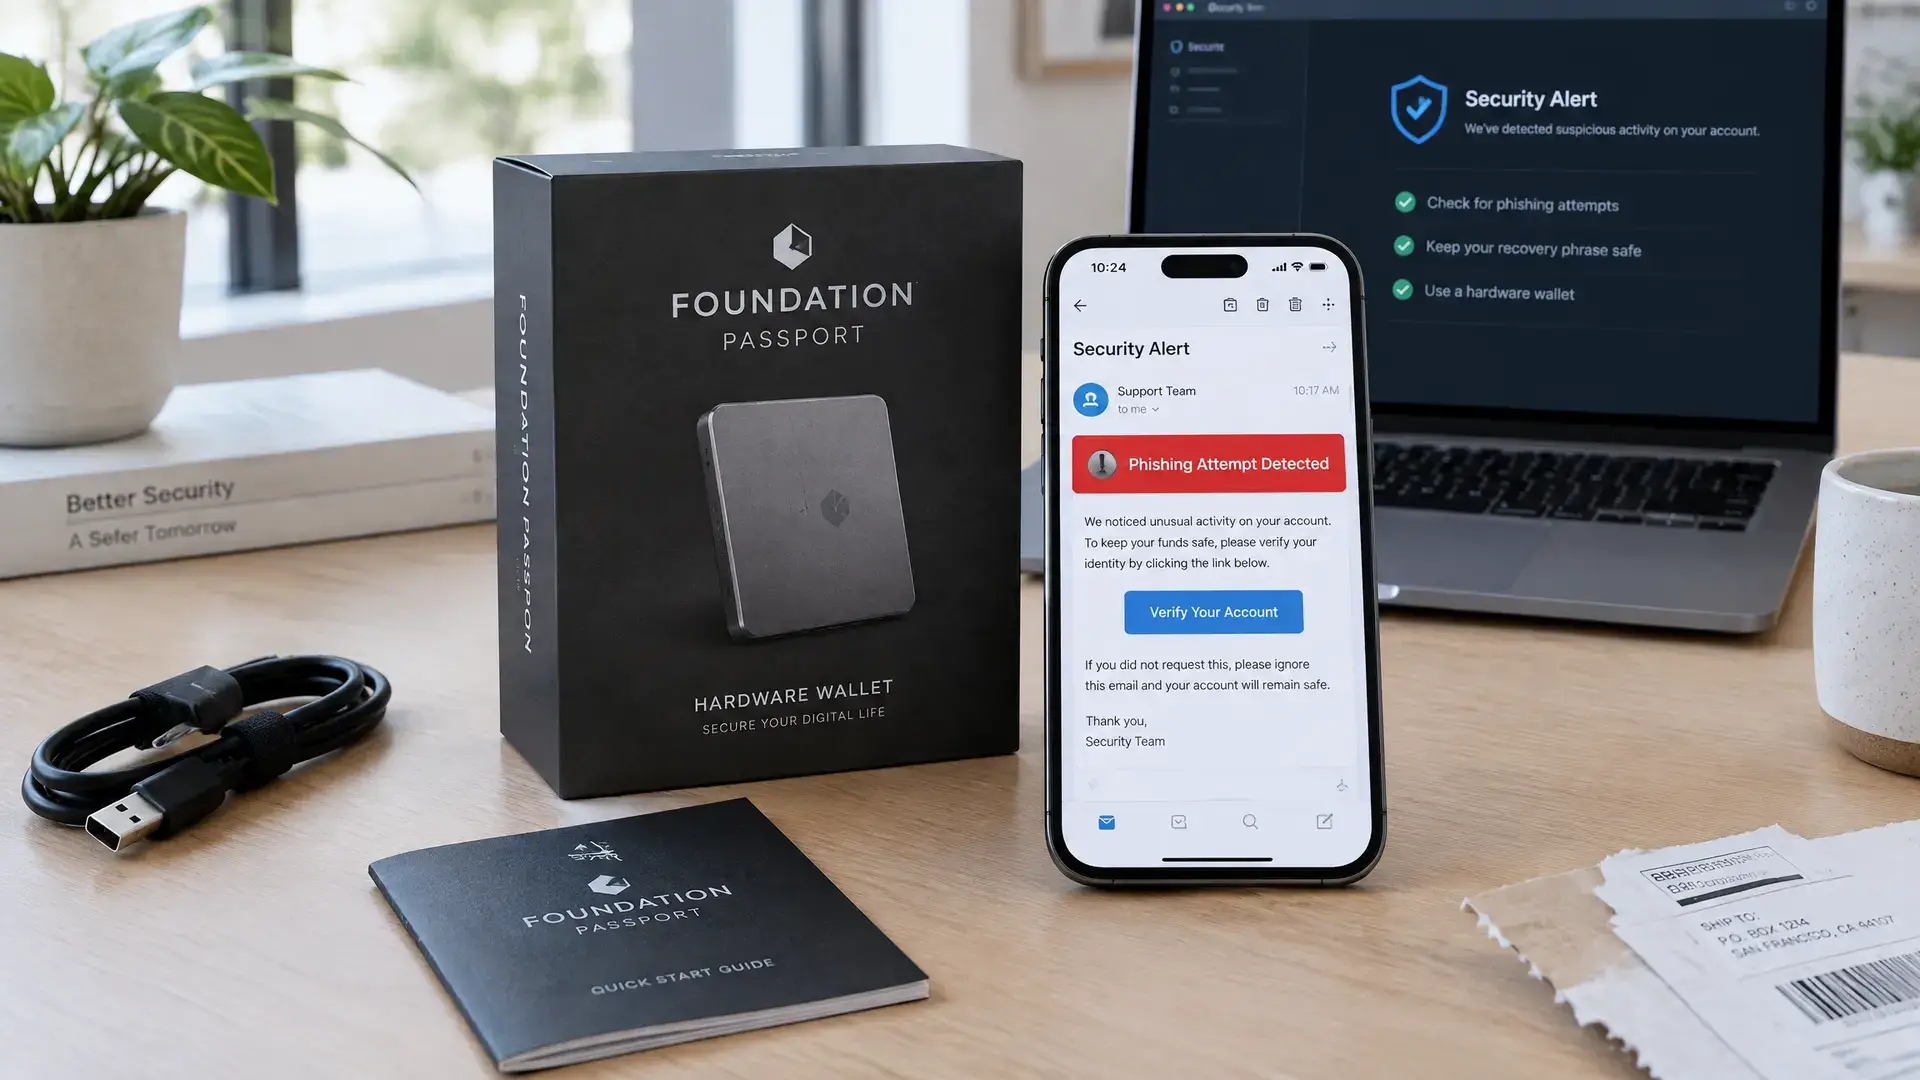
- Foundation met en garde contre des e-mails de phishing qui se faisaient passer pour un rappel urgent du Passport et qui ont été envoyés via ses propres domaines.
- Selon des utilisateurs, les messages contenaient des noms, des numéros de téléphone et des adresses postales ; Foundation affirme que le Bitcoin sur le wallet Passport est en sécurité.
- Foundation signale une utilisation abusive de clés API Cloudflare compromises et a révoqué les clés ainsi que mis hors ligne le domaine malveillant.
Foundation avertit que des e-mails de phishing se faisant passer pour un rappel urgent du Passport ont été envoyés via les domaines de l’entreprise. Selon des utilisateurs, ces messages contenaient aussi leurs adresses postales, ce qui soulève la question de savoir comment les attaquants ont obtenu ces données. Foundation affirme que le Bitcoin sur le wallet Passport est en sécurité et que le matériel lui-même n’a pas été compromis.
Faux rappel via le domaine de l’entreprise
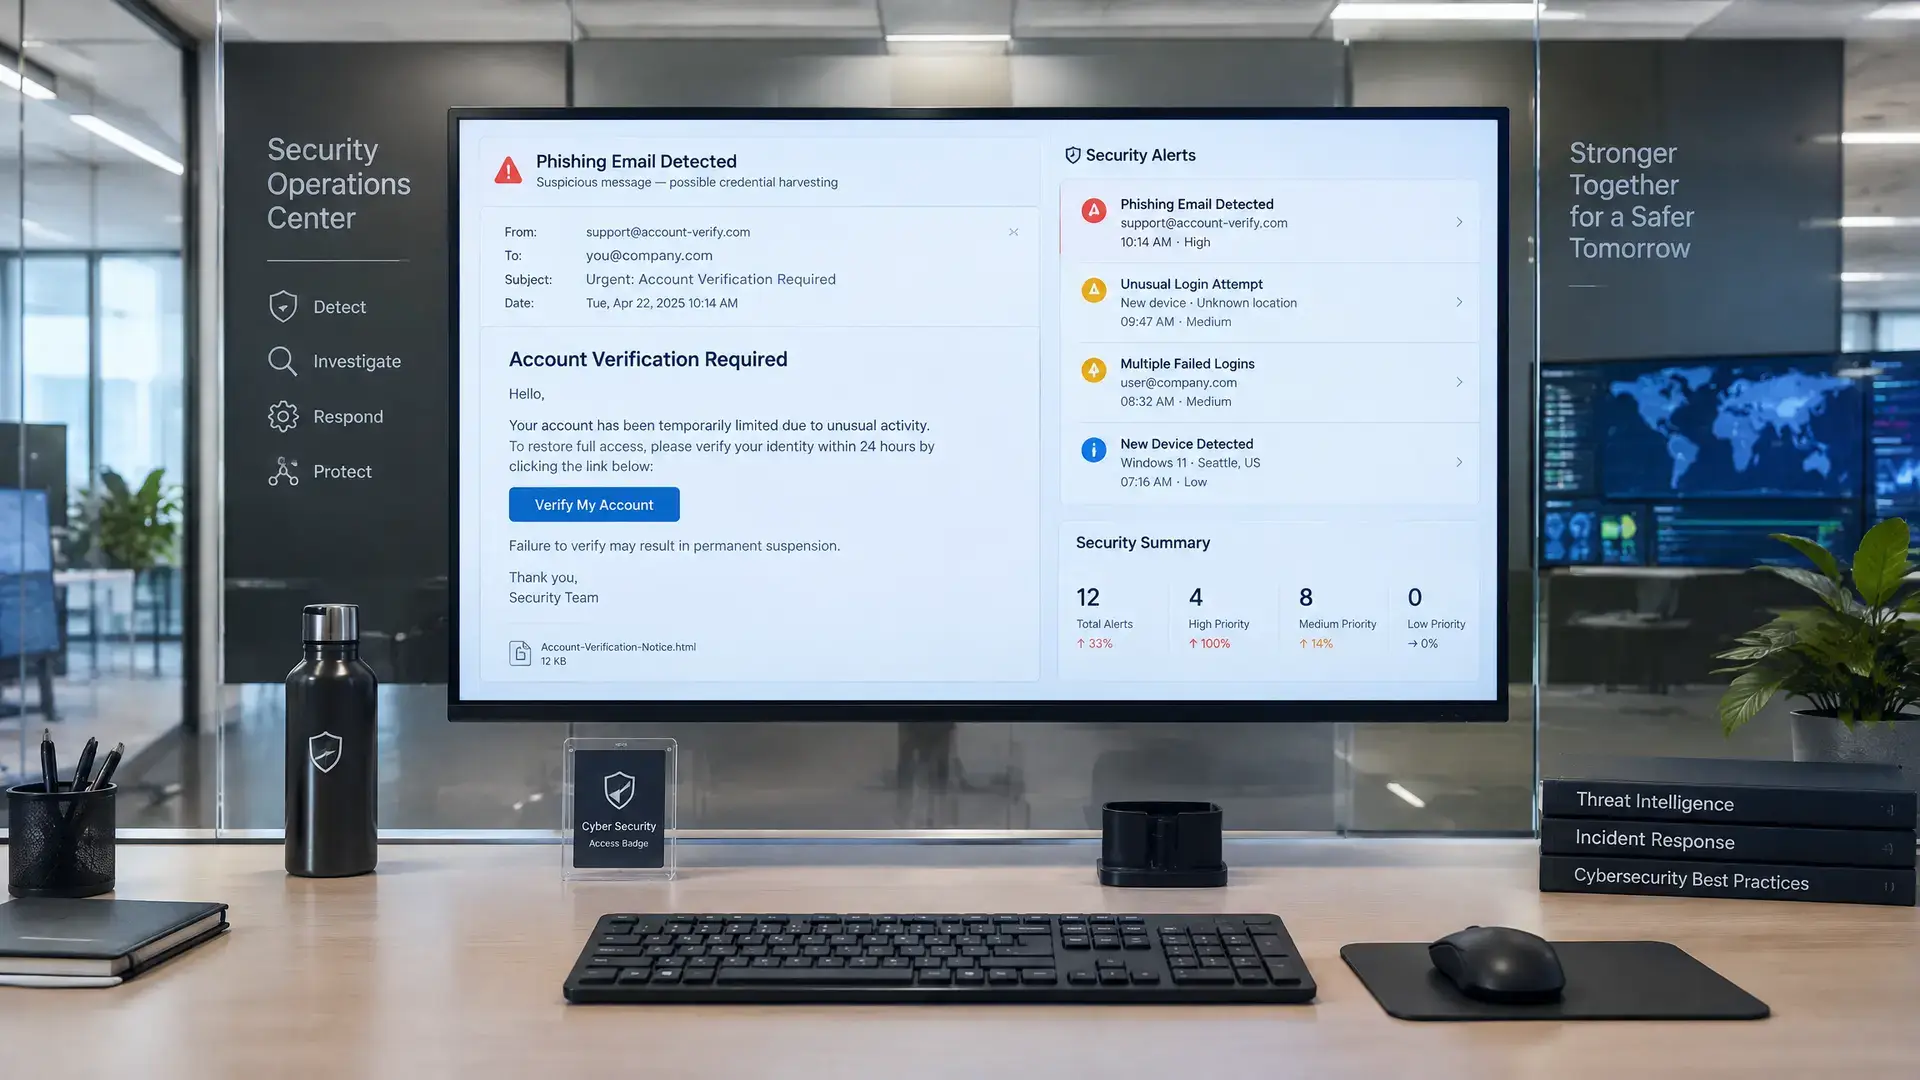
Les e-mails sont arrivés dimanche avec un message d’alerte urgent. Il y était indiqué qu’un fournisseur avait modifié un module d’affichage et que des attaquants détournaient des fonds depuis des appareils touchés. Les destinataires étaient invités à ne pas attendre un remplacement, mais à suivre un lien vers foundation.support, un faux site qui imitait l’application wallet compagnon de Foundation.
Cette page affichait un wallet vide avec un bouton de dépôt, probablement pour inciter les victimes à envoyer du Bitcoin. L’attaque de phishing s’appuyait sur un risque bien réel, car en 2026 des alertes concernant des hardware wallets manipulés sont apparues plus souvent. Une alerte sur un problème de chaîne d’approvisionnement pouvait donc sembler crédible.
Questions sur des données clients divulguées
Foundation a indiqué lundi sur X que les attaquants avaient exploité une ou plusieurs clés API Cloudflare compromises. L’entreprise dit avoir révoqué toutes les clés et mis hors ligne le domaine malveillant. Il reste toutefois difficile de comprendre comment les attaquants savaient qui avait acheté un Passport.
Plusieurs utilisateurs ont écrit que les e-mails contenaient leur nom, leur numéro de téléphone et leur adresse postale. Un destinataire a indiqué que le message provenait même de jobs@foundation.xyz, le vrai domaine de Foundation, et qu’il contenait son nom complet ainsi que l’adresse d’une commande de wallet passée il y a deux ans. Un autre utilisateur a signalé que deux versions de l’e-mail circulaient, l’une avec les informations complètes de commande pour les clients et l’autre avec seulement les noms pour d’anciens candidats.
Pourquoi c’est important
Pour les utilisateurs européens de crypto, cette affaire montre que le phishing ne repose pas seulement sur de faux sites, mais aussi sur des données clients volées et des adresses d’expéditeur crédibles. En 2026, les fabricants de hardware wallets ont été plus souvent touchés par des fuites de données chez des partenaires logistiques, avec des noms, des adresses et des coordonnées exposés. Cela rend ce type d’attaque plus difficile à repérer, même pour les utilisateurs qui conservent leur Bitcoin hors ligne.
Plus tôt, une fuite de données avec des informations d’expédition avait déjà accru les risques de phishing pour les utilisateurs de hardware wallets. Foundation n’a pas encore indiqué si la base de données clients elle-même a été piratée. L’entreprise précise toutefois qu’elle publiera un rapport complet dès que possible.