Bitcoin Core adapte sa politique face aux risques liés à l’IA
Bitcoin Core permet désormais de rétroporter plus rapidement les vulnérabilités, car l’IA peut plus facilement redécouvrir d’anciennes failles. Dans le même temps, une grande partie des nœuds publics fonctionne encore sur des versions obsolètes.
À retenir
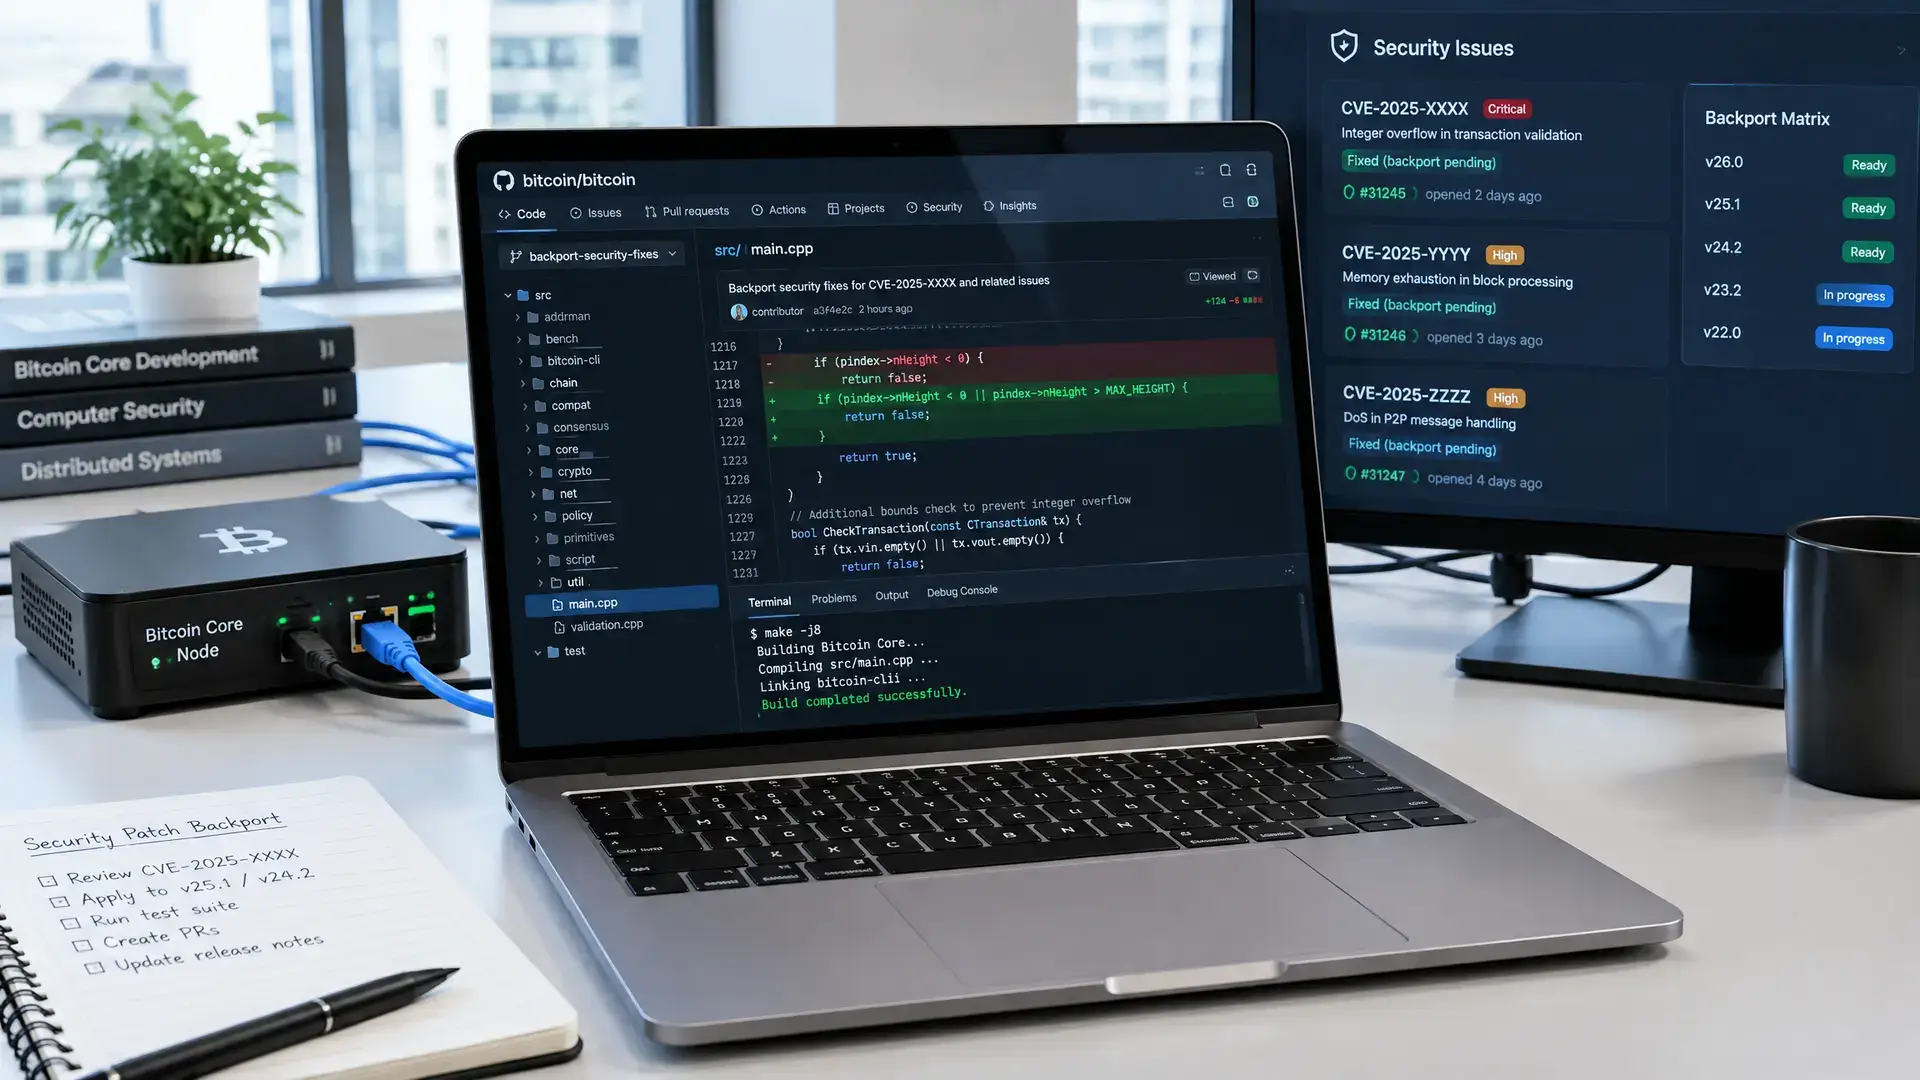
- Bitcoin Core adapte sa politique de sécurité afin que les vulnérabilités faciles à redécouvrir puissent être immédiatement rétroportées vers toutes les lignes de version prises en charge.
- Ce changement fait suite à des inquiétudes selon lesquelles les grands modèles de langage rendent d’anciennes vulnérabilités plus faciles à retrouver, ce qui réduit l’efficacité de l’ancien embargo.
- Selon une mesure, 43,6% des pairs publics Bitcoin Core observés fonctionnaient sur un logiciel obsolète sans mises à jour de sécurité.
Bitcoin Core a adapté sa politique de sécurité. Les développeurs peuvent désormais rétroporter immédiatement vers toutes les lignes de version prises en charge les correctifs pour les vulnérabilités faciles à redécouvrir, avec une annonce publique à l’appui. Ce changement intervient alors qu’une grande partie des pairs Bitcoin Core mesurés fonctionne encore sur un logiciel obsolète.
Nouvelle politique pour les failles
La nouvelle politique a été adoptée le 22 octobre dans une proposition fusionnée sur GitHub. Jusqu’à présent, les détails des vulnérabilités de gravité moyenne et élevée restaient secrets jusqu’à deux semaines après la fin de vie de la dernière version concernée. Selon Bitcoin Core, cette approche doit être ajustée, car les grands modèles de langage facilitent la redécouverte d’anciennes vulnérabilités.
Les développeurs peuvent désormais indiquer, lors de l’examen, qu’une faille est facile à redécouvrir, y compris par des systèmes d’IA. Le développeur de Bitcoin Core Antoine Poinsot a écrit que l’ancienne période d’embargo n’apporte que peu d’avantages, tout en retardant la disponibilité d’une version corrigée. Il a toutefois averti que les correctifs disposent ainsi de moins de temps pour mûrir dans les branches de développement.
De nombreux nœuds restent à la traîne
Ce changement coïncide avec des chiffres de l’Institut de technologie de Karlsruhe. Le 18 octobre, 3 671 des 8 422 pairs publics Bitcoin Core mesurés, soit 43,6%, fonctionnaient sur des versions qui ne reçoivent plus de mises à jour de sécurité. La mesure ne prenait en compte que les pairs publics IPv4 et IPv6 avec un port ouvert ; les nœuds Tor, l’infrastructure gérée en privé par les plateformes d’échange et les mineurs, ainsi que les autres nœuds invisibles, étaient exclus de l’échantillon.
Bitcoin Core ne maintient actuellement que les trois lignes principales les plus récentes, à savoir 29.x, 30.x et 31.x. Sur la ligne 31.x, 3 243 pairs fonctionnaient, contre 712 sur 30.x et 635 sur 29.x. Le reste était sur 28.x ou une version antérieure. Si la version 32.0 sortait et que 29.x sortait du support, 51,1% des pairs mesurés fonctionneraient sur un logiciel obsolète, à échantillon identique. Il s’agit d’un scénario de calcul, pas d’une prévision.
Pourquoi cela compte pour les utilisateurs de Bitcoin
Pour les utilisateurs de Bitcoin et les administrateurs de nœuds, cela montre à quelle vitesse le paysage de la sécurité évolue. La combinaison de l’IA et d’un logiciel plus ancien rend plus difficile pour les projets de garder longtemps certaines vulnérabilités secrètes, alors même que de nombreux nœuds n’ont pas encore été mis à jour. Pour les acteurs qui exploitent l’infrastructure Bitcoin, comme les wallets et d’autres services utilisant leurs propres nœuds, cela peut aussi être pertinent, car les mises à jour et la compatibilité deviennent de plus en plus importantes.
Le débat s’inscrit aussi dans une tendance plus large dans la crypto : les mises à jour logicielles sont souvent reportées, alors que c’est précisément là que peuvent se situer les plus grands risques. Dans ce cas, il ne s’agit pas d’un mouvement de marché, mais de la question de savoir comment un réseau ouvert maintient sa sécurité à jour lorsque de nouvelles techniques d’attaque deviennent plus rapidement disponibles. Cette tension existe aussi en dehors du cœur du logiciel, par exemple dans la préparation aux futures menaces de sécurité, où les développeurs réfléchissent déjà à la manière dont Bitcoin peut se protéger contre de nouveaux vecteurs d’attaque.