Ledger signale du matériel contrefait dans un appareil CryptoBilis
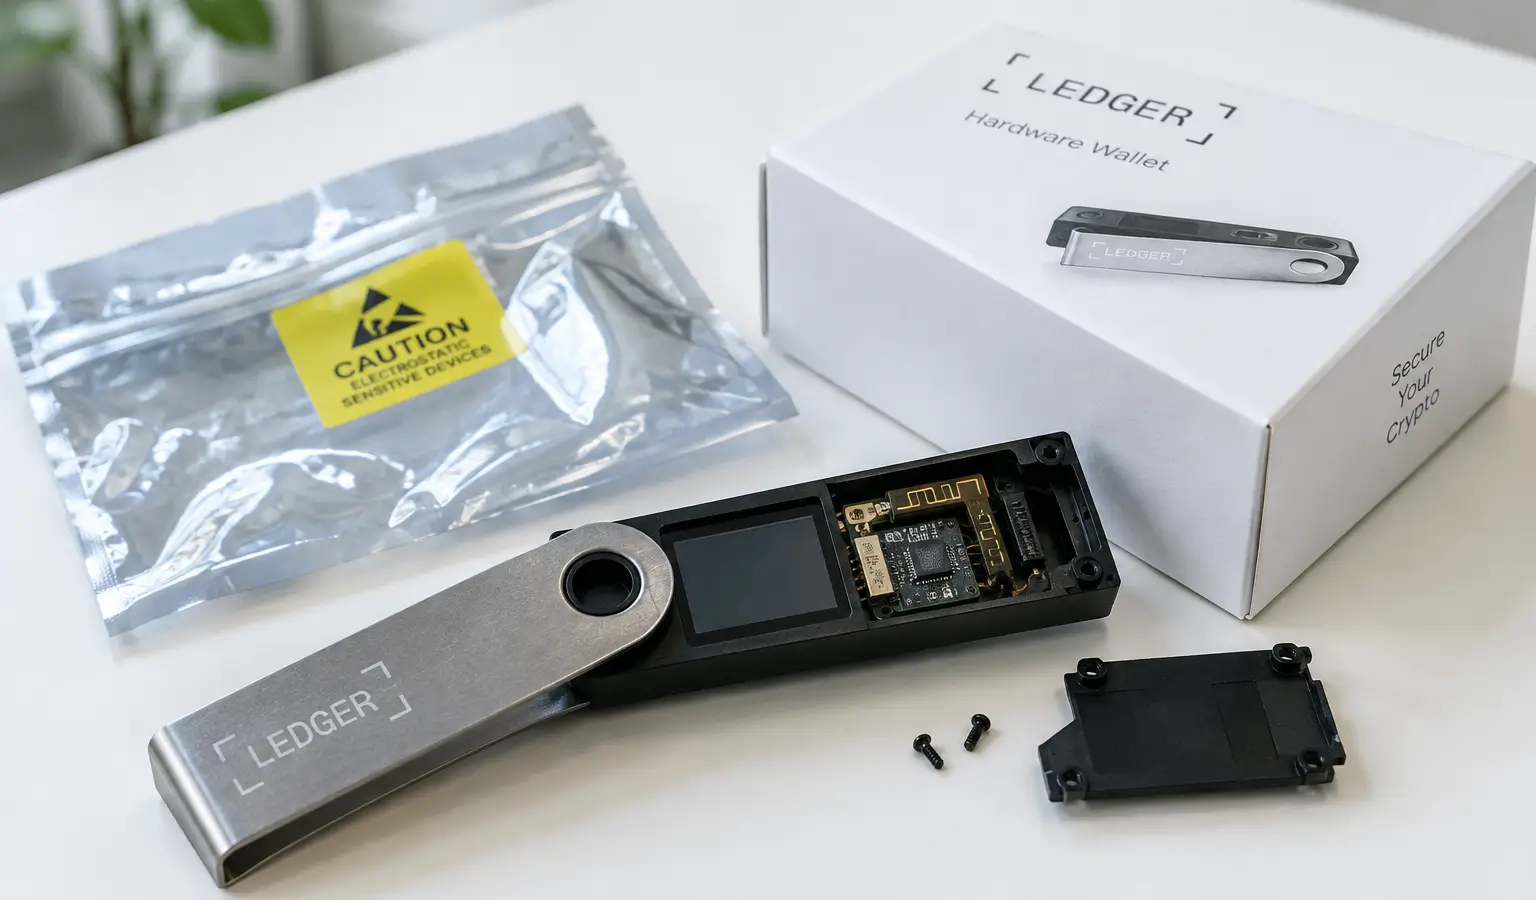
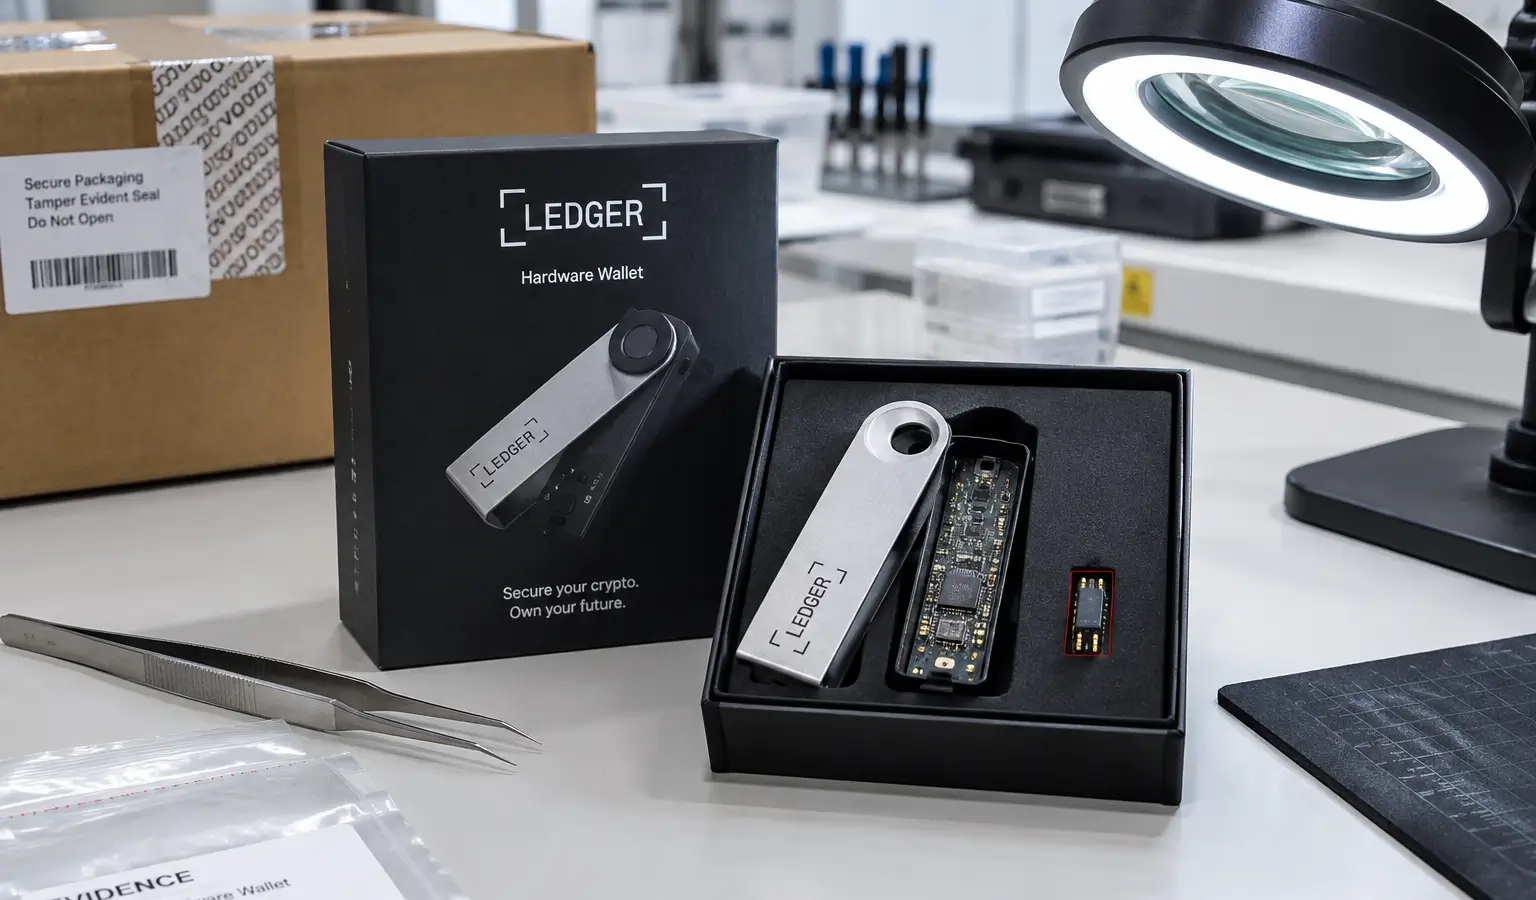
Ledger affirme qu’un appareil vendu via CryptoBilis contenait un implant matériel non autorisé. L’affaire met en lumière des risques dans la chaîne de distribution, et non dans les systèmes internes de Ledger.
À retenir
- Ledger indique qu’un implant matériel non autorisé a été découvert dans au moins un appareil vendu via CryptoBilis.
- L’entreprise affirme que son infrastructure de sécurité interne, ses systèmes et ses services n’ont pas été touchés.
- Des chercheurs on-chain estiment les dommages à plus de 300 wallets sur plusieurs blockchains entre 86 millions de dollars et 93 millions de dollars.
Ledger indique qu’un implant matériel non autorisé a été découvert dans au moins un appareil vendu via CryptoBilis. L’entreprise crypto souligne qu’il n’existe aucune indication selon laquelle sa propre infrastructure de sécurité interne, ses systèmes ou ses services auraient été touchés. Selon des chercheurs on-chain, les dommages concerneraient plus de 300 wallets sur plusieurs blockchains, pour un montant compris entre 86 millions de dollars (76,7 millions d'euros) et 93 millions de dollars (83 millions d'euros).
Enquête et avertissement
Ledger indique collaborer avec les autorités compétentes. L’entreprise a également réitéré ses conseils aux clients ayant acheté un appareil via CryptoBilis : n’initialisez pas les appareils inutilisés et transférez un appareil déjà configuré vers une nouvelle seed sur un appareil Ledger. Les utilisateurs sont invités à contacter le support officiel de Ledger et à déposer plainte auprès de la police locale.
L’entreprise a également mis en garde contre de faux influenceurs et des escrocs qui tentent d’exploiter ce type d’incident. Ledger précise qu’elle n’appelle jamais, ne contacte jamais par message privé et ne demande jamais une phrase de récupération de 24 mots.
Ce qui s’est passé
Ledger indique que la manipulation physique semble limitée au lot distribué via CryptoBilis. L’entreprise a rappelé aux distributeurs l’importance de n’acheter les produits que par des canaux autorisés et de ne pas remettre en stock des produits retournés.
L’affaire s’inscrit dans une série plus large de problèmes liés aux hardware wallets. En 2026, plusieurs fournisseurs, dont Coldcard, Trezor, Tangem, BitBox, SafePal et Ledger, ont signalé des problèmes de sécurité. L’affaire Ledger montre que les risques ne se situent pas seulement dans le logiciel, mais aussi dans la chaîne de distribution elle-même.
Pourquoi cela compte pour les utilisateurs
Pour les utilisateurs européens de crypto, cette affaire est pertinente car les hardware wallets sont souvent considérés comme la dernière ligne de défense pour la self-custody. Si un appareil est modifié avant même sa livraison, le risque se déplace de la chaîne vers le trajet qui suit. Pour de nombreux utilisateurs, cela rend le contrôle de l’origine, de l’emballage et de la distribution plus important encore que le simple choix de la marque.
L’affaire fait également suite à d’autres incidents dans le secteur. En juillet 2026, une erreur dans le firmware de génération de seed de Coldcard a, selon des chercheurs on-chain, entraîné une perte de plus de 115 millions de dollars (103 millions d'euros) en Bitcoin. Les signalements récents concernant une puce cachée dans un Ledger wallet scellé montrent également à quel point les hardware wallets sont sensibles aux manipulations avant utilisation. Cela souligne que le firmware comme la livraison physique peuvent constituer des points faibles.