Une puce cachée dans un wallet Ledger scellé met la sécurité matérielle sous pression
Une puce cachée pourrait intercepter les 24 mots de récupération, ce qui accroît les risques liés aux hardware wallets achetés auprès de tiers. Ledger enquête parallèlement sur des signalements de wallets vidés via un revendeur malaisien.
À retenir
- Mark Karpelès indique qu’un wallet Ledger scellé contenait un circuit caché capable de voler les 24 mots de récupération.
- Le Genuine Check de Ledger confirme la présence d’une véritable puce de sécurité, mais ne détecte pas chaque modification physique autour de cette puce.
- Ledger enquête aussi sur des wallets vidés via le revendeur CryptoBilis et recommande d’acheter auprès de vendeurs autorisés.
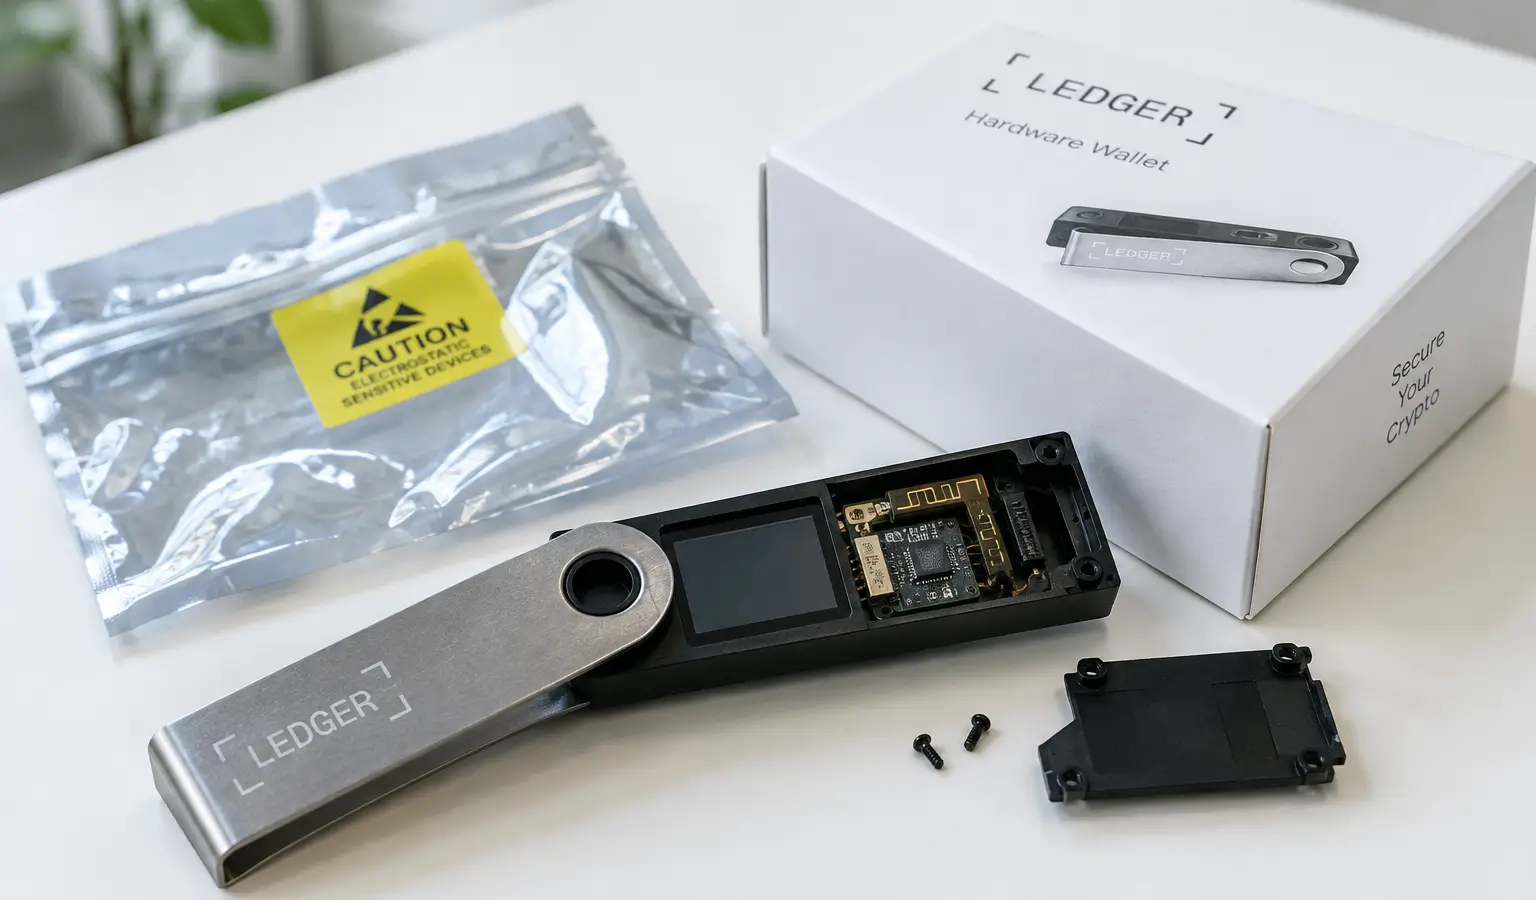
Un hardware wallet Ledger scellé contenait pourtant, selon l’ancien dirigeant de Mt. Gox, Mark Karpelès, un circuit caché capable de voler les 24 mots de récupération. Si cela se confirme, un attaquant pourrait vider à distance un wallet crypto sans même toucher à l’appareil. L’affaire relance les questions sur la sécurité des hardware wallets achetés via des tiers.
Une puce cachée derrière l’écran
Karpelès affirme que la boîte était encore fermée et que le sceau plastique était intact. Selon lui, derrière l’écran, à l’endroit où se trouve normalement le rembourrage, se trouvait un petit circuit imprimé avec une antenne et une carte SIM. La puce aurait ainsi pu transmettre la phrase de récupération de 24 mots.
Ces mots suffisent pour accéder au wallet et en retirer le contenu. Le Genuine Check de Ledger confirme bien qu’un appareil contient une véritable puce de sécurité, mais il ne peut pas voir chaque modification physique autour de cette puce. Il s’agit d’une limite que Ledger mentionne lui-même dans ses explications.
Enquête sur des wallets vidés
Cette alerte intervient alors que Ledger enquête aussi sur des signalements de wallets vidés via le revendeur malaisien CryptoBilis. L’entreprise a demandé à cette partie de cesser la vente et l’expédition d’appareils Ledger. Les chercheurs ont d’abord estimé les dommages à plus de 86 millions de dollars (76,7 millions d'euros), tandis qu’une analyse ultérieure de Bitquery est montée à 92,9 millions de dollars (82,9 millions d'euros) sur 311 wallets. Ledger n’a pas confirmé ces montants.
Karpelès affirme que son appareil provenait d’un autre vendeur. Rien ne permet donc d’établir que la même forme de matériel manipulé était à l’origine des affaires CryptoBilis. L’affaire s’inscrit toutefois dans une série plus large d’attaques visant les hardware wallets. En août 2026, des hackers ont par exemple réussi à retirer plus de 130 millions de dollars (116 millions d'euros) de crypto via une faille de firmware dans des wallets Coldcard, sans contact physique avec les appareils. Les signalements antérieurs concernant CryptoBilis montrent aussi à quel point les dégâts peuvent être importants lorsque la chaîne de distribution des hardware wallets est compromise.
Pourquoi cela compte pour les utilisateurs européens
Pour les utilisateurs européens de crypto, l’essentiel est qu’un hardware wallet ne dépend pas seulement du logiciel, mais aussi de toute la chaîne autour. Une boîte scellée ou une véritable puce de sécurité n’exclut pas automatiquement une manipulation si un appareil a été modifié en cours de route ou via un intermédiaire. Ledger recommande lui-même d’acheter auprès de vendeurs autorisés, précisément parce que l’origine de l’appareil est alors plus facile à vérifier.