Trezor réduit le nombre de revendeurs après le hack de Ledger
Trezor limite la vente via les revendeurs et renforce les contrôles sur le stockage et la livraison. Cette mesure fait suite au hack de Ledger, où des hardware wallets manipulés sont apparus via un distributeur.
À retenir
- Trezor réduit le nombre de revendeurs afin de contrôler plus strictement la supply chain.
- Les vendeurs concernés perdront leur autorisation le 1er janvier 2027 et pourront encore vendre leur stock existant.
- La mesure fait suite à un incident chez Ledger, où des hardware wallets manipulés ont été vendus via un revendeur.
Trezor va réduire le nombre de boutiques autorisées à vendre ses wallets hardware, après qu’un incident de sécurité chez son concurrent Ledger a secoué le secteur. L’entreprise crypto veut ainsi mieux maîtriser la supply chain et la manière dont les appareils sont stockés et livrés.
Chaîne de vente plus stricte
Selon Trezor, les revendeurs concernés perdront leur autorisation le 1er janvier 2027. L’entreprise a déjà cessé de fournir de nouveaux stocks à ces partenaires, mais ceux-ci pourront encore vendre leur stock existant pendant le Black Friday et les fêtes de fin d’année.
Trezor ne cite pas les noms des vendeurs supprimés et n’indique pas non plus dans quels pays cela s’applique. Le directeur commercial Danny Sanders a toutefois expliqué que le chiffre d’affaires, la distribution et la présence propre de Trezor dans chaque pays avaient été pris en compte. Les partenaires autorisés à rester en place recevront un cadre juridique adapté et des contrôles plus stricts sur l’origine, le stockage et la gestion des devices.
Pourquoi cela intervient maintenant
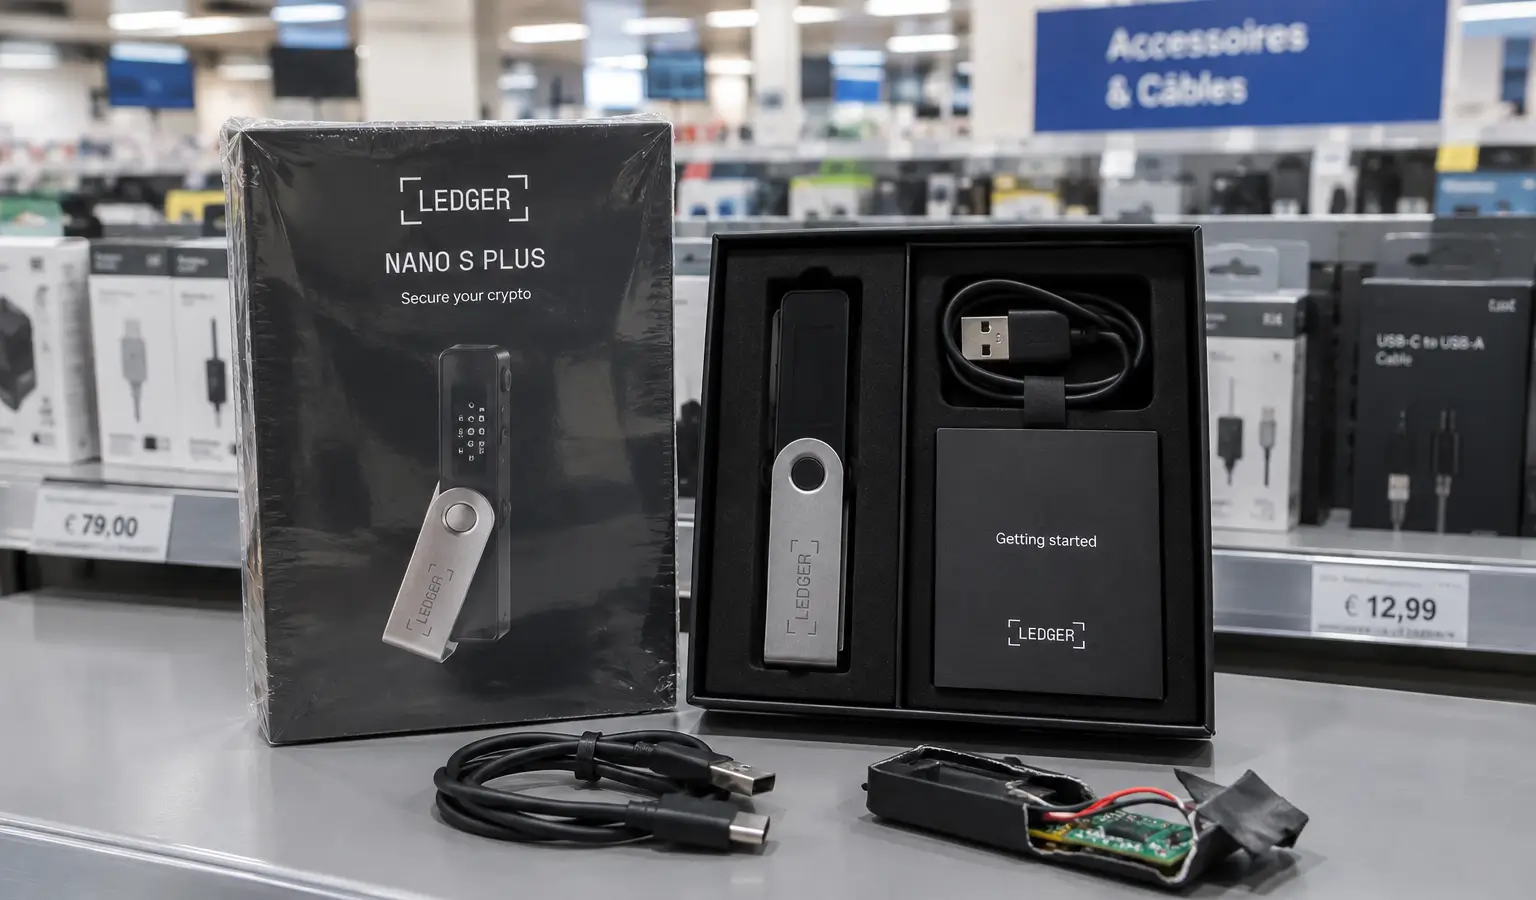
Cette décision fait suite à un incident au cours duquel Ledger a confirmé que des wallets vendus via un revendeur en Asie du Sud-Est avaient été manipulés. Selon Ledger, un implant caché se trouvait dans les appareils et lisait, pendant la configuration, la recovery phrase de 24 mots affichée à l’écran avant de l’envoyer via une connexion mobile.
Des chercheurs on-chain de Bitquery estiment que les dommages présumés dépassent 93 millions de dollars (83,1 millions d'euros), même si Ledger n’a pas confirmé ce total. Ledger rattache tous les cas confirmés à CryptoBilis. Des utilisateurs affirment que des appareils modifiés sont également apparus en Europe, mais Ledger ne l’a pas confirmé.
Plus tôt, la suspension des ventes de CryptoBilis avait déjà exercé une pression supplémentaire sur la chaîne de distribution de Ledger. Trezor opte désormais pour un durcissement similaire, tout en affirmant qu’il n’existe aucune preuve que ses propres devices aient été compromis.
Conséquences pour les acheteurs
Pour les acheteurs de hardware wallets, cela montre que non seulement le logiciel, mais aussi le canal de vente lui-même peut représenter un risque. La recovery phrase reste la clé principale d’un wallet crypto, ce qui signifie qu’une attaque dans la chaîne de distribution peut avoir des conséquences majeures.
Ledger avait déjà appelé à des normes anti-manipulation communes pour tous les fabricants de wallets. Trezor choisit désormais d’abord de renforcer sa propre chaîne, tout en affirmant qu’il n’existe aucune preuve que ses propres devices aient été compromis.