L’implantation sur Ledger soulève des questions sur les revendeurs européens
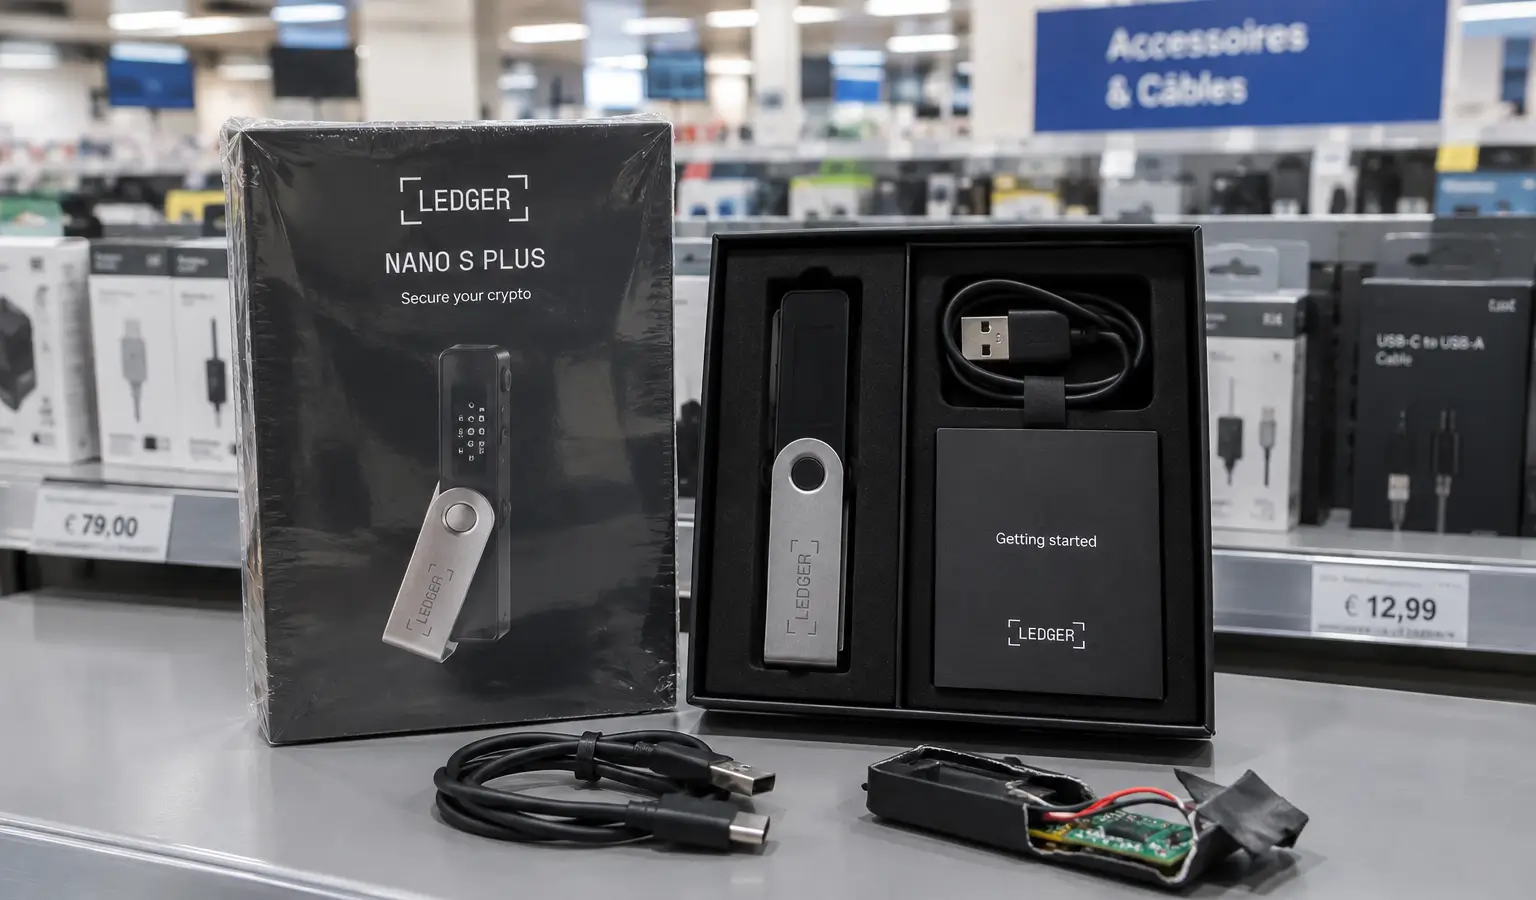
Ledger enquête sur des signalements de hardware wallets manipulés en Europe, tandis que le débat se déplace vers des revendeurs comme MediaMarkt et vers le rôle du distributeur Aqipa.
À retenir
- Ledger est sous pression après que des utilisateurs ont signalé des appareils manipulés en Europe, tandis que l’entreprise a surtout cité le revendeur CryptoBilis.
- L’implantation serait capable de lire la recovery phrase affichée à l’écran pendant l’installation, puis de la transmettre via une connexion mobile.
- Ledger demande aux personnes touchées de contacter le Support et de déposer plainte, mais n’a donné aucune information sur une indemnisation ou sur le montant total des pertes.
Ledger est sous pression après que l’entreprise a dans une mise à jour de nouveau surtout pointé du doigt le revendeur CryptoBilis. Dans le même temps, des utilisateurs ont signalé en quelques minutes que des appareils manipulés apparaissaient aussi en Europe. Le débat ne porte pas seulement sur l’endroit où les signers altérés ont été vendus, mais aussi sur la personne qui doit supporter les dommages si une implantation peut intercepter la recovery phrase pendant la configuration.
CryptoBilis reste au centre
Selon Ledger Donjon, l’équipe de sécurité interne de Ledger, l’implantation lit la recovery phrase sur l’écran pendant l’installation, puis transmet les 24 mots via une connexion mobile. Ledger indique enquêter sur des signalements d’implants dans d’autres signers et dans d’autres lieux, mais n’a cité dans sa mise à jour aucun autre revendeur que CryptoBilis.
C’est précisément ce silence qui a suscité des critiques. Dans les réponses, des utilisateurs ont évoqué MediaMarkt, une grande chaîne européenne d’électronique, ainsi que d’autres canaux de vente possibles en Europe. Un utilisateur a indiqué que son deuxième appareil, provenant d’un autre magasin MediaMarkt, présentait lui aussi les mêmes câbles supplémentaires et un composant cellulaire. Il a partagé une vidéo d’unboxing à ce sujet et a déclaré que le stock avait été livré via le distributeur Aqipa. Dans un précédent signalement, Ledger avait déjà indiqué avoir trouvé un implant matériel non autorisé dans un appareil vendu via CryptoBilis et collaborer avec les autorités.
Question sur l’indemnisation
Ledger demande aux utilisateurs touchés de contacter le Support afin que leur dossier puisse être pris en compte, et de déposer plainte auprès de la police. L’entreprise n’a rien dit dans sa mise à jour au sujet d’un remboursement des fonds perdus. Il n’a pas non plus encore été confirmé combien d’utilisateurs ont perdu de l’argent ni quel est le montant total des dommages.
Selon le signalement, un trader aurait perdu 6,6 millions de dollars (5,9 millions d'euros) en Bitcoin après un achat via le revendeur. Cela rend l’affaire particulièrement sensible, d’autant que le Genuine Check de Ledger vérifie bien la puce de sécurité, mais pas chaque composant autour de l’appareil. Une spy chip dissimulée peut donc, dans certains cas, passer malgré tout le test. Plus tôt, il avait déjà été signalé qu’une spy chip cachée dans un wallet Ledger scellé mettait la sécurité matérielle sous pression.
Pourquoi cela concerne aussi l’Europe
L’affaire s’inscrit dans une série plus large d’attaques sur la chaîne d’approvisionnement visant les hardware wallets. Pour les utilisateurs européens de crypto, l’élément le plus important est surtout que le débat ne porte plus seulement sur un seul revendeur, mais aussi sur l’origine des appareils dans la chaîne de distribution. Ledger rappelle par ailleurs qu’il n’appelle jamais, n’envoie jamais de messages directs et ne demande jamais de recovery phrase, ce qui réduit le risque d’abus supplémentaires autour de ce type d’incident.