Les whitehats déplacent 52,37 BTC issus du hack de Coldcard
Ce transfert fait suite au hack de Coldcard en juillet, au cours duquel une faille dans le wallet matériel a exposé des seeds. Coinkite a corrigé le firmware, mais les anciennes adresses restent vulnérables.
À retenir
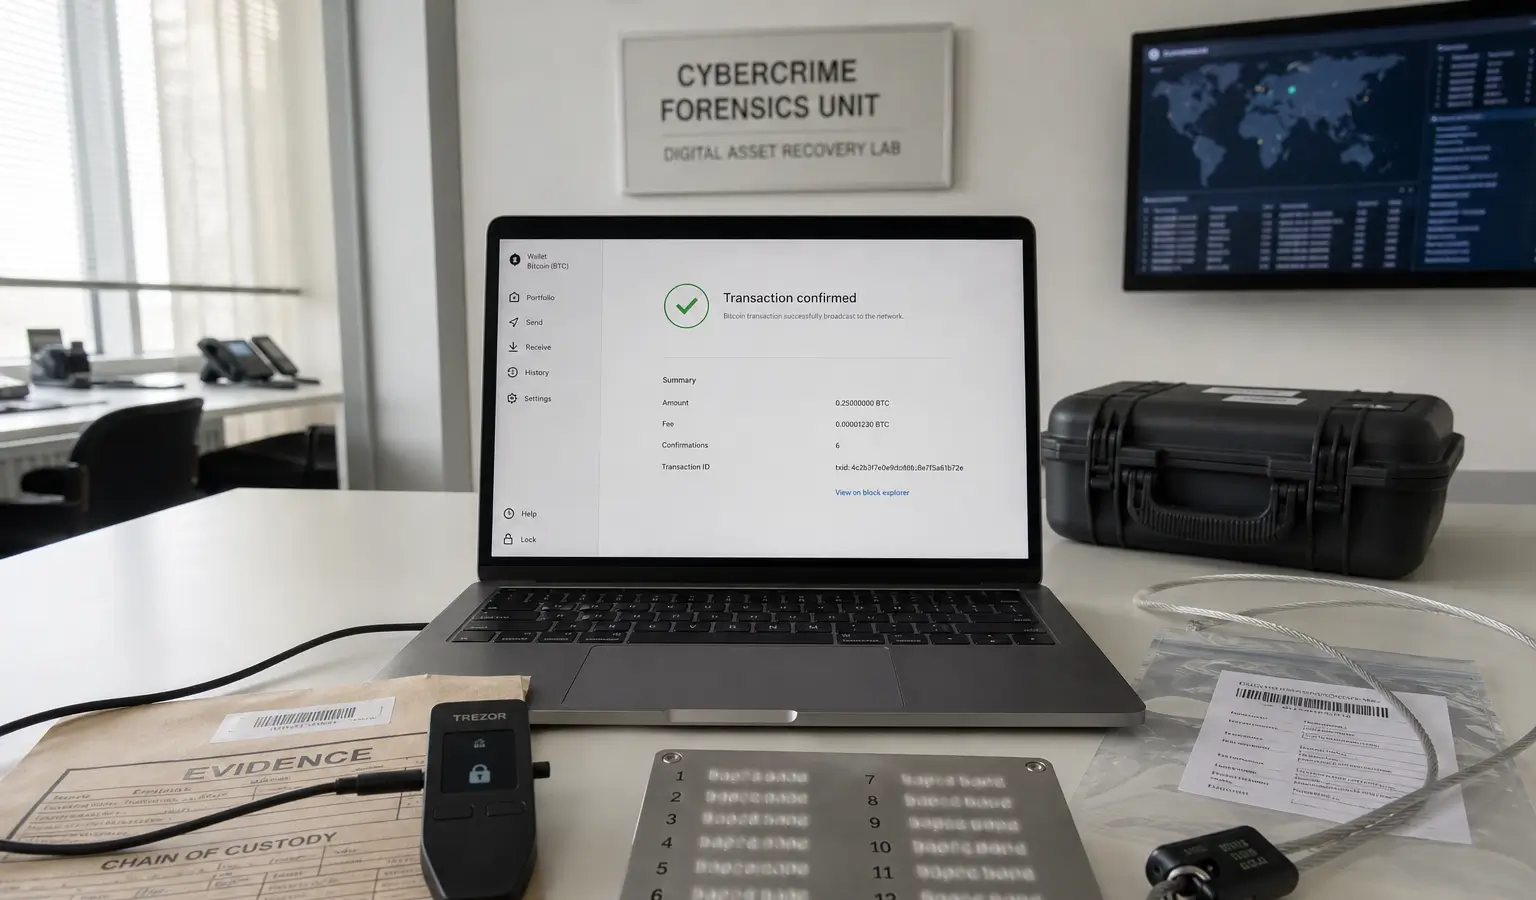
- Des opérateurs whitehat ont transféré 52,37 BTC vers une adresse de recovery trust nouvellement créée après le hack de Coldcard en juillet.
- La transaction a regroupé des coins issus de Wave 2 et de trois traces ; selon Alex Thorn, cela représente 2,8% des fonds issus de l’exploit suivis.
- Le hack de Coldcard est né d’une source aléatoire faible, ce qui a permis de reconstruire des seeds et a laissé les fonds vulnérables.
Des opérateurs whitehat ont transféré 52,37 BTC vers une adresse appartenant à un recovery trust nouvellement créé. La transaction est liée aux suites du hack de Coldcard de juillet, au cours duquel des attaquants ont exploité une faille dans le wallet matériel et ont pu exposer de grandes quantités de bitcoin.
Ce qui a été déplacé
Selon Alex Thorn, dirigeant de Galaxy Digital, il s’agit de coins qui n’ont pas été emportés par des acteurs malveillants, mais sécurisés par des whitehats. Les 52,37 BTC ont été regroupés cette semaine à partir de Wave 2 des fonds issus de l’exploit suivis, ainsi que de trois traces portant les labels AA, AU et AX. Ils ont été envoyés vers une adresse contenant un message OP_RETURN indiquant : claim:cryptorecoverytrust dot com.
La transaction a été confirmée dans le block 967.948. Thorn a indiqué qu’il s’agit de 2,8% du total des fonds issus de l’exploit suivis. Il a ajouté qu’environ 40% de Wave 2 ont désormais été identifiés comme une activité whitehat. Dans la même transaction, 3,0134 BTC supplémentaires, sans historique de suivi préalable, ont également été envoyés vers l’adresse CRT. Selon Thorn, il s’agit probablement de fonds Coldcard récupérés en plus, mais cela n’a pas encore été confirmé.
Contexte du hack
Le hack de Coldcard a commencé le 30 juillet et s’est poursuivi par vagues successives. Les attaquants ont réussi à faire générer des seeds à partir d’une source logicielle de nombres aléatoires plus faible, au lieu d’utiliser le générateur de nombres aléatoires propre au wallet. Cela a permis de reconstruire certaines seeds par la suite.
Coinkite, le fabricant de Coldcard, a depuis corrigé le firmware. Toutefois, les fonds déjà exposés sous les anciennes seeds restent vulnérables, même après cette mise à jour. Selon les estimations initiales, plus de 100 millions de dollars (87 millions d'euros) en bitcoin étaient concernés. Dans des estimations plus larges autour de l’exploit, il a été question d’environ 1 816 BTC répartis sur plus de 5 200 adresses, ce qui montre à quel point l’impact de la faille a été étendu.
Pourquoi cela compte pour les utilisateurs européens de crypto
Cette affaire montre à quelle vitesse une faille dans la self-custody peut se répercuter sur le marché des cryptomonnaies. Après l’exploit, l’activité on-chain a fortement augmenté, tandis que davantage d’utilisateurs transféraient leurs fonds vers des dépositaires centralisés ou des configurations multisig. Pour les lecteurs européens de crypto, c’est particulièrement pertinent, car les hardware wallets sont souvent considérés comme une couche de base pour l’auto-gestion, alors que cette affaire montre justement l’importance d’une bonne entropy et d’un stockage sécurisé. La mise à jour du firmware de Coldcard avait elle aussi déjà souligné l’ampleur de l’impact de la vulnérabilité.