L’hack di Bitget mette sotto pressione NEAR Intents sulla sua promessa di essere “permissionless”
NEAR Intents ha bloccato oltre 50 milioni di dollari di trasferimenti sospetti provenienti dall’hack di Bitget. L’intervento alimenta il dibattito su cosa significhi davvero “permissionless” in DeFi e nei crosschain swaps.
In breve
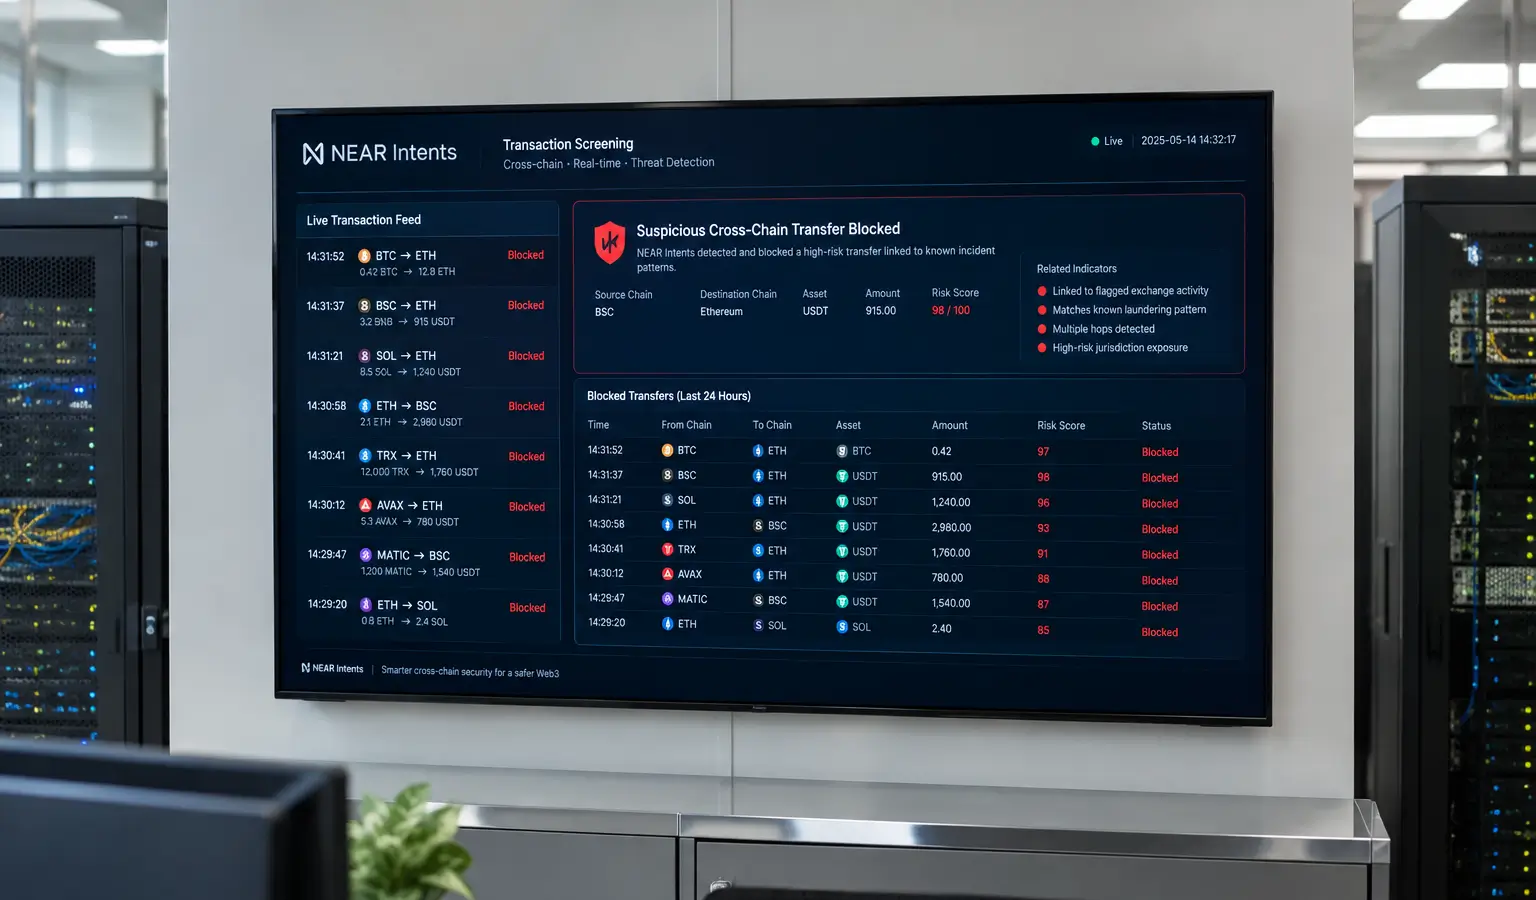
- NEAR Intents ha bloccato più di 50 milioni di dollari di trasferimenti sospetti dall’hack di Bitget tramite il sistema SHIELD.
- Circa 166.000 dollari sono passati, mentre 503.000 dollari sono stati fermati e il resto è bloccato in attesa del processo legale e di recupero.
- Il blocco ha acceso il dibattito su se NEAR Intents sia ancora davvero permissionless.
NEAR Intents è finita sotto i riflettori dopo aver bloccato più di 50 milioni di dollari (€43,9 milioni) di trasferimenti sospetti provenienti dall’hack di Bitget. Il servizio di swap si definisce permissionless e aperto, ma è intervenuto quando fondi rubati hanno cercato di passare attraverso il protocollo.
SHIELD interviene
Secondo Alex Shevchenko, general manager di NEAR Intents, gli attaccanti che la scorsa settimana hanno sottratto 388 milioni di dollari (€341 milioni) da Bitget hanno cercato di spostare più di 50 milioni di dollari (€43,9 milioni) tramite il servizio. Il sistema SHIELD ha bloccato la maggior parte di questi tentativi e ha fermato a metà strada 503.000 dollari (€442.100). Circa 166.000 dollari (€145.900) sono invece passati, mentre il resto ora è in attesa di un processo legale e di recupero.
Shevchenko ha detto che i tentativi duplicati sono stati esclusi dal conteggio e che i fondi respinti sono poi passati attraverso altri provider. Gli importi citati sono stime e, secondo lui, possono discostarsi di circa il 10% dalla somma reale.
Secondo lui, NEAR Intents gestisce normalmente più di 100 milioni di dollari (€87,9 milioni) di volume di trading crosschain al giorno. In questo caso, quindi, si trattava di una piccola parte dell’attività totale, ma comunque di denaro direttamente collegato a un grande hack.
Dibattito sul permissionless
L’intervento ha scatenato critiche online sulla domanda se un servizio che può bloccare le transazioni possa ancora definirsi permissionless. Nel mondo crypto, permissionless significa che gli utenti possono interagire con un protocollo senza il permesso di una parte centrale.
Il fondatore di NEAR, Illia Polosukhin, ha risposto che permissionless non vuol dire che ogni applicazione o fornitore di liquidità debba elaborare ogni transazione. Secondo lui, il punto è che nessuno ha bisogno di autorizzazione per possedere asset, trasferirli o deployare smart contract su NEAR.
Questa sfumatura è importante per i lettori crypto europei, perché mostra come accesso aperto e prevenzione degli abusi debbano sempre più convivere. Nei servizi decentralizzati, quindi, un livello di sicurezza può influenzare davvero quanto un protocollo sembri libero nella pratica, senza che smetta per forza di essere aperto.
Un quadro più ampio dopo l’hack di Bitget
Bitget ha annunciato la violazione il 24 settembre, dopo che gli attaccanti avevano aggirato i controlli di sicurezza intorno ai wallet degli exchange. In seguito l’azienda ha detto di aver risolto la vulnerabilità, pubblicato gli indirizzi degli attaccanti e offerto bounty per aiutare a congelare o recuperare i fondi.
Anche gli emittenti di stablecoin sono intervenuti. Circle e Tether hanno già congelato insieme circa 320.000 dollari (€281.200) in stablecoin collegati all’hack. NEAR Intents sta trattenendo temporaneamente i fondi intercettati in attesa di un processo legale e di recupero, ma non ha ancora spiegato chi possa autorizzarne lo sblocco o come un utente segnalato per errore possa riavere i suoi soldi.
La discussione si inserisce in un trend più ampio in cui i protocolli, dopo grandi hack, cercano sempre più spesso di tenere fuori i wallet sospetti, anche quando questo entra in conflitto con la loro promessa di piena apertura.