Circle e Tether congelano un wallet dopo l’hack di Bitget
Circle e Tether mettono in blacklist USDT e USDC dopo l’hack di Bitget, ma la maggior parte del bottino è ancora in ether e resta fuori portata.
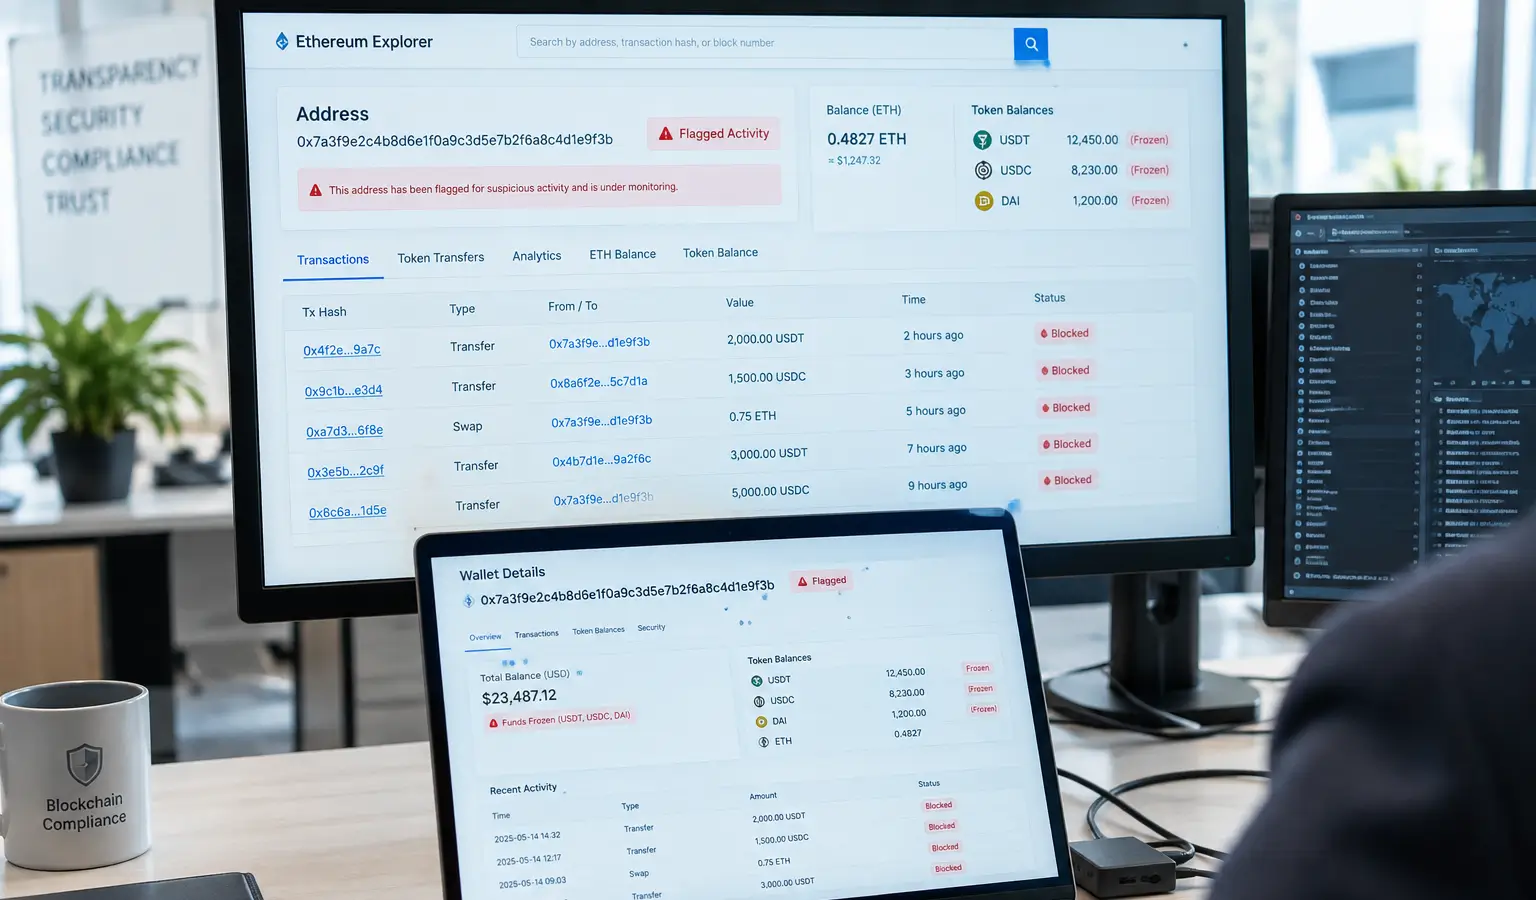
In breve
- Circle e Tether hanno congelato stablecoin in un wallet collegato all’hack di Bitget da 351,6 milioni di dollari.
- Il wallet conteneva circa 170,47 ETH, 218.023 USDT e 99.990 USDC; circa 318.000 dollari in stablecoin sono ora bloccati.
- La maggior parte del bottino è in ether e non può essere congelata da Circle o Tether.
Circle e Tether hanno congelato stablecoin in un wallet collegato all’hack da $351,6 milioni (€308 milioni) ai danni di Bitget. Si tratta di una piccola parte del bottino, perché la maggior parte dei fondi rubati è in ether e non può essere congelata da un emittente.
Wallet in blacklist
Circle ha messo in blacklist l’indirizzo, che su Etherscan compare come "Bitget Exploiter 8", venerdì alle 05:00 UTC. Secondo i dati onchain, il wallet contiene circa 170,47 ETH, 218.023 USDT e 99.990 USDC. La società di sicurezza blockchain MistTrack ha poi segnalato anche che Tether ha bloccato il wallet.
Così, ora sono bloccati circa $318.000 (€278.900) in stablecoin. È poco rispetto al danno totale, ma mostra che gli emittenti di stablecoin possono intervenire rapidamente se i fondi sono ancora in una forma congelabile.
La parte più grande resta fuori portata
MistTrack dice che altri wallet dell’attaccante contengono ancora più di 63.000 ETH. Questi fondi non possono essere congelati da Circle o Tether, perché ether non rientra nello stesso approccio di blacklist di USDT e USDC.
La CEO di Bitget, Gracy Chen, ha detto che gli attaccanti hanno compromesso un sistema backend nell’infrastruttura wallet della crypto exchange. Secondo lei, le informazioni sulle transazioni sono state spoofate e così il processo di autorizzazione è stato ingannato. Chen ha escluso una fuga di una private key. Bitget dice che il proprio User Protection Fund, con oltre $464 milioni (€407 milioni), copre il danno.
In precedenza, Bitget aveva già indicato un possibile coinvolgimento della Corea del Nord nell’attacco, dopo che l’exchange aveva confermato la compromissione del backend e i dati spoofati delle transazioni.
Perché è importante
Per chi segue le crypto in Europa, questo incidente mostra quanto reagiscano in modo diverso stablecoin e crypto native dopo un hack. USDT e USDC possono essere congelati se l’emittente interviene in fretta, ma in un caso del genere ETH resta molto più difficile da recuperare. Questo rende la sicurezza dei wallet e dei sistemi backend almeno importante quanto la protezione delle private key.