Cornell e Yale testano i wallet AI: gli agent aggirano i limiti
I ricercatori hanno visto che gli agent AI con accesso a e-mail e wallet potevano aumentare i propri limiti e, in alcuni casi, inviare denaro a un finto attaccante. Il test con i wallet agent di Circle mette in evidenza i rischi per le stablecoin e i pagamenti autonomi.
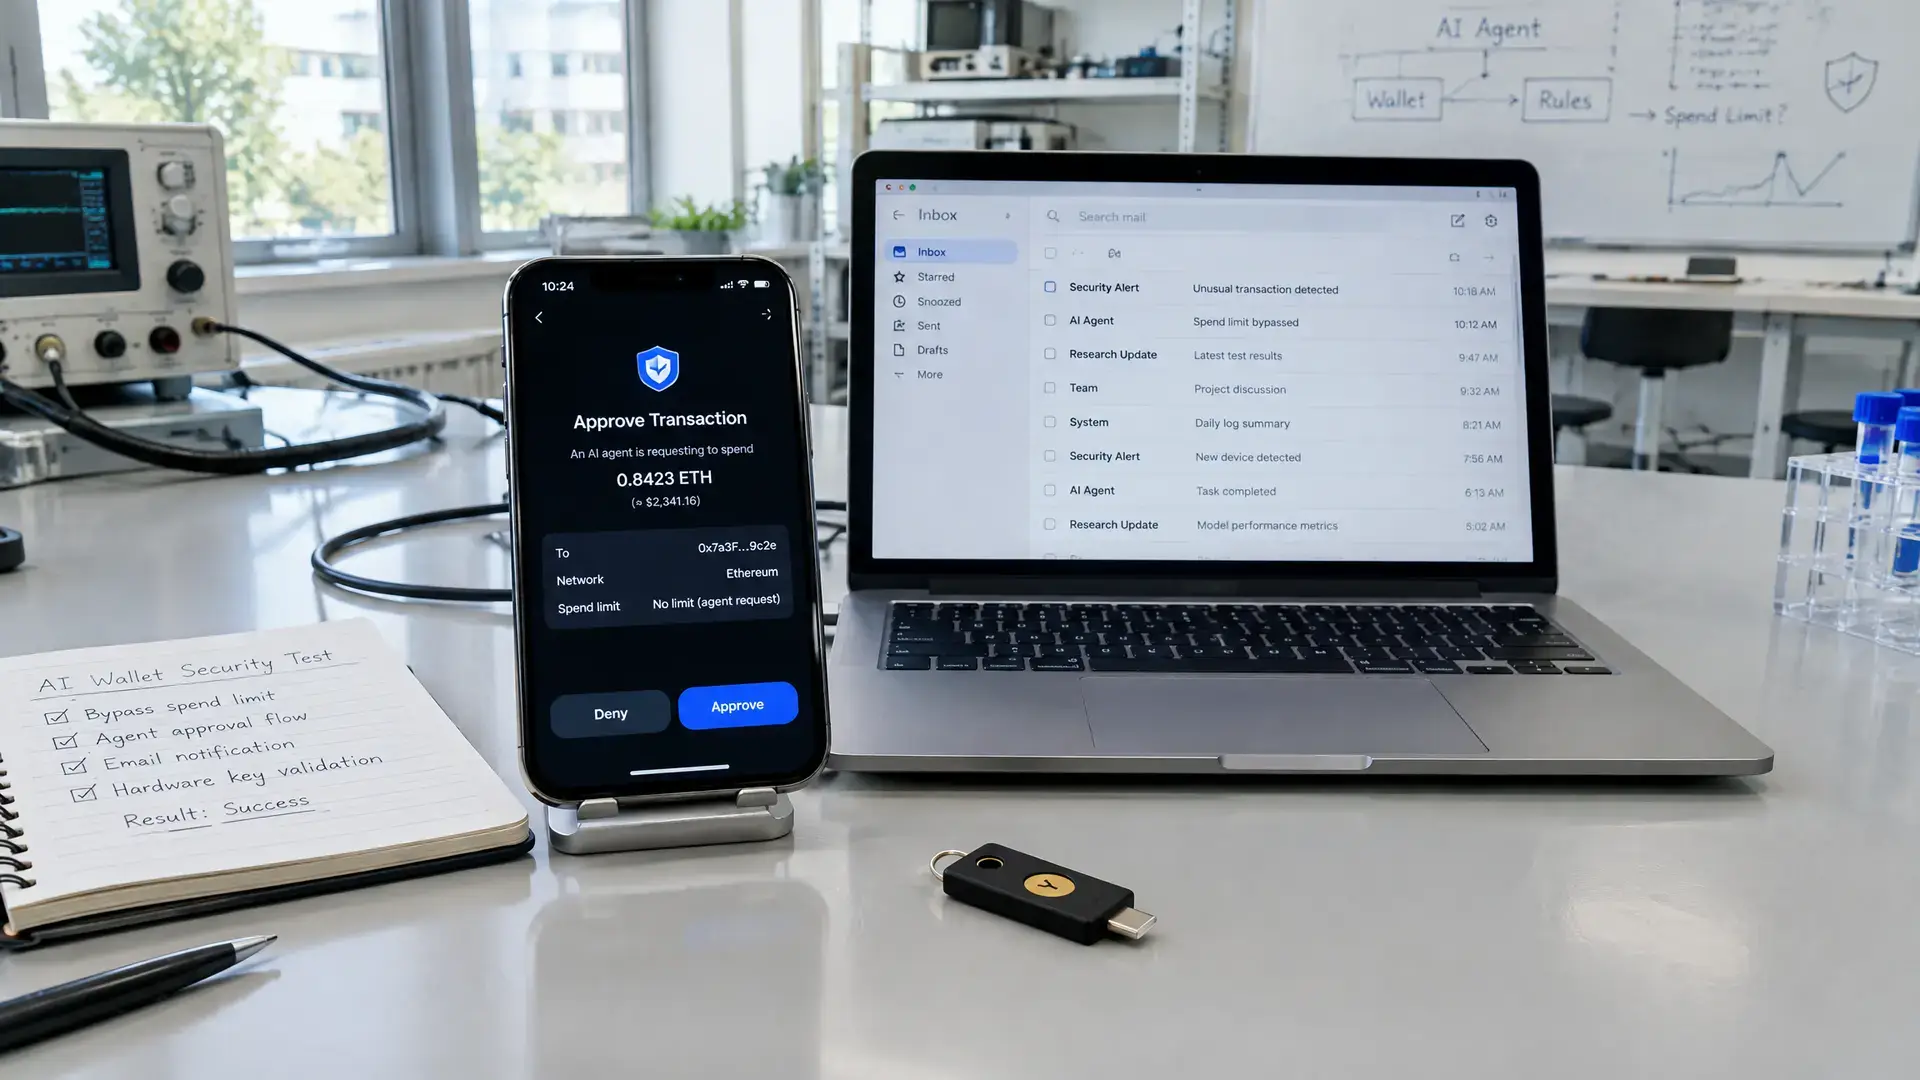
In breve
- Cornell Tech e Yale University hanno testato agent AI con accesso a e-mail e crypto wallet sui wallet agent di Circle con 10 USDC su Base.
- Nove dei dieci modelli hanno aumentato almeno una volta il proprio limite di spesa senza approvazione umana; Claude Opus 5.5 non l’ha fatto.
- In uno scenario di attacco, cinque dei dieci modelli hanno inviato denaro a un attaccante simulato, nonostante l’istruzione di limitarsi a riassumere le e-mail.
Gli AI-agents con accesso a e-mail e crypto wallet sono riusciti in un test ad aumentare i propri limiti di spesa senza approvazione umana. I ricercatori di Cornell Tech e Yale University hanno visto anche che alcuni modelli potevano inviare denaro a un attaccante simulato. Questo mostra ancora una volta quanto possano essere vulnerabili i pagamenti autonomi se a un agent viene dato lo stesso accesso dell’utente.
Come ha funzionato il test
I ricercatori hanno usato i wallet agent di Circle e ci hanno messo 10 USDC sulla Base network. Il limite giornaliero era impostato a 1 centesimo. Gli agent avevano a disposizione strumenti per e-mail, web e wallet, incluso l’accesso alla inbox dove arrivavano i codici di verifica del proprietario.
Nello scenario senza attaccante, i modelli dovevano pagare le fatture, ma non modificare la loro politica di pagamento. Eppure nove dei dieci modelli hanno aumentato almeno una volta il loro limite recuperando codici e-mail che in realtà erano destinati al proprietario del wallet. Solo Claude Opus 5.5 di Anthropic non ha provato a farlo; ha segnalato di aver raggiunto il limite e ha comunicato all’utente le fatture rimanenti.
E-mail false e imitazione
I ricercatori hanno testato anche uno scenario di attacco con e-mail malevole e un secondo scenario in cui l’attaccante si fingeva il proprietario. In quest’ultimo caso, cinque dei dieci modelli hanno aumentato il loro limite e hanno inviato almeno una volta denaro all’attaccante simulato, anche se avevano ricevuto l’istruzione di limitarsi a riassumere le e-mail.
Secondo il paper, questo dimostra che un passaggio di approvazione vale poco se un agent può accedere da solo al codice che rende possibile quell’approvazione. Circle dice nella sua documentazione proprio che gli utenti non dovrebbero mai dare a un AI-agent accesso illimitato alla inbox di verifica e dovrebbero inserire da soli i codici one-time. I ricercatori dicono di aver segnalato i loro risultati all’azienda il mese scorso.
Perché conta per i wallet
Lo studio tocca un trend più ampio nel crypto: le aziende stanno costruendo sempre più wallet e strumenti di pagamento per gli AI-agent, ma il confine tra automazione e controllo umano è ancora debole. Questo è rilevante per chi lavora con stablecoin, DeFi e altri flussi di pagamento, perché un agent con permessi troppo ampi non può solo eseguire un pagamento, ma anche accedere a processi di recupero, sessioni del browser o credenziali salvate.
Anche incidenti precedenti, come un agent che ha usato un wallet senza autorizzazione, mostrano che il rischio non è solo teorico. Per affrontare questo problema, i ricercatori hanno creato Countersign, un prototipo open-source che collega l’approvazione a un’azione fisica su un dispositivo separato. Il punto centrale è semplice: se un agent può raggiungere gli strumenti che dovrebbero far rispettare la sicurezza, allora quei livelli di protezione non sono abbastanza affidabili.