Ledger: truffatore di bitcoin perde 4,9 milioni di dollari in BTC
Chainalysis collega il furto a una violazione di Ledger su dispositivi venduti tramite un reseller nel Sud-est asiatico. Il caso mette in evidenza il rischio di attacchi alla supply chain contro gli hardware wallet.
In breve
- Un truffatore crypto ha perso più di 4,9 milioni di dollari in bitcoin dopo che gli attaccanti hanno ottenuto accesso a tre indirizzi di wallet Ledger.
- Il bitcoin sottratto era stato ottenuto in precedenza tramite una task scam con finti lavori, finti pagamenti e depositi obbligatori.
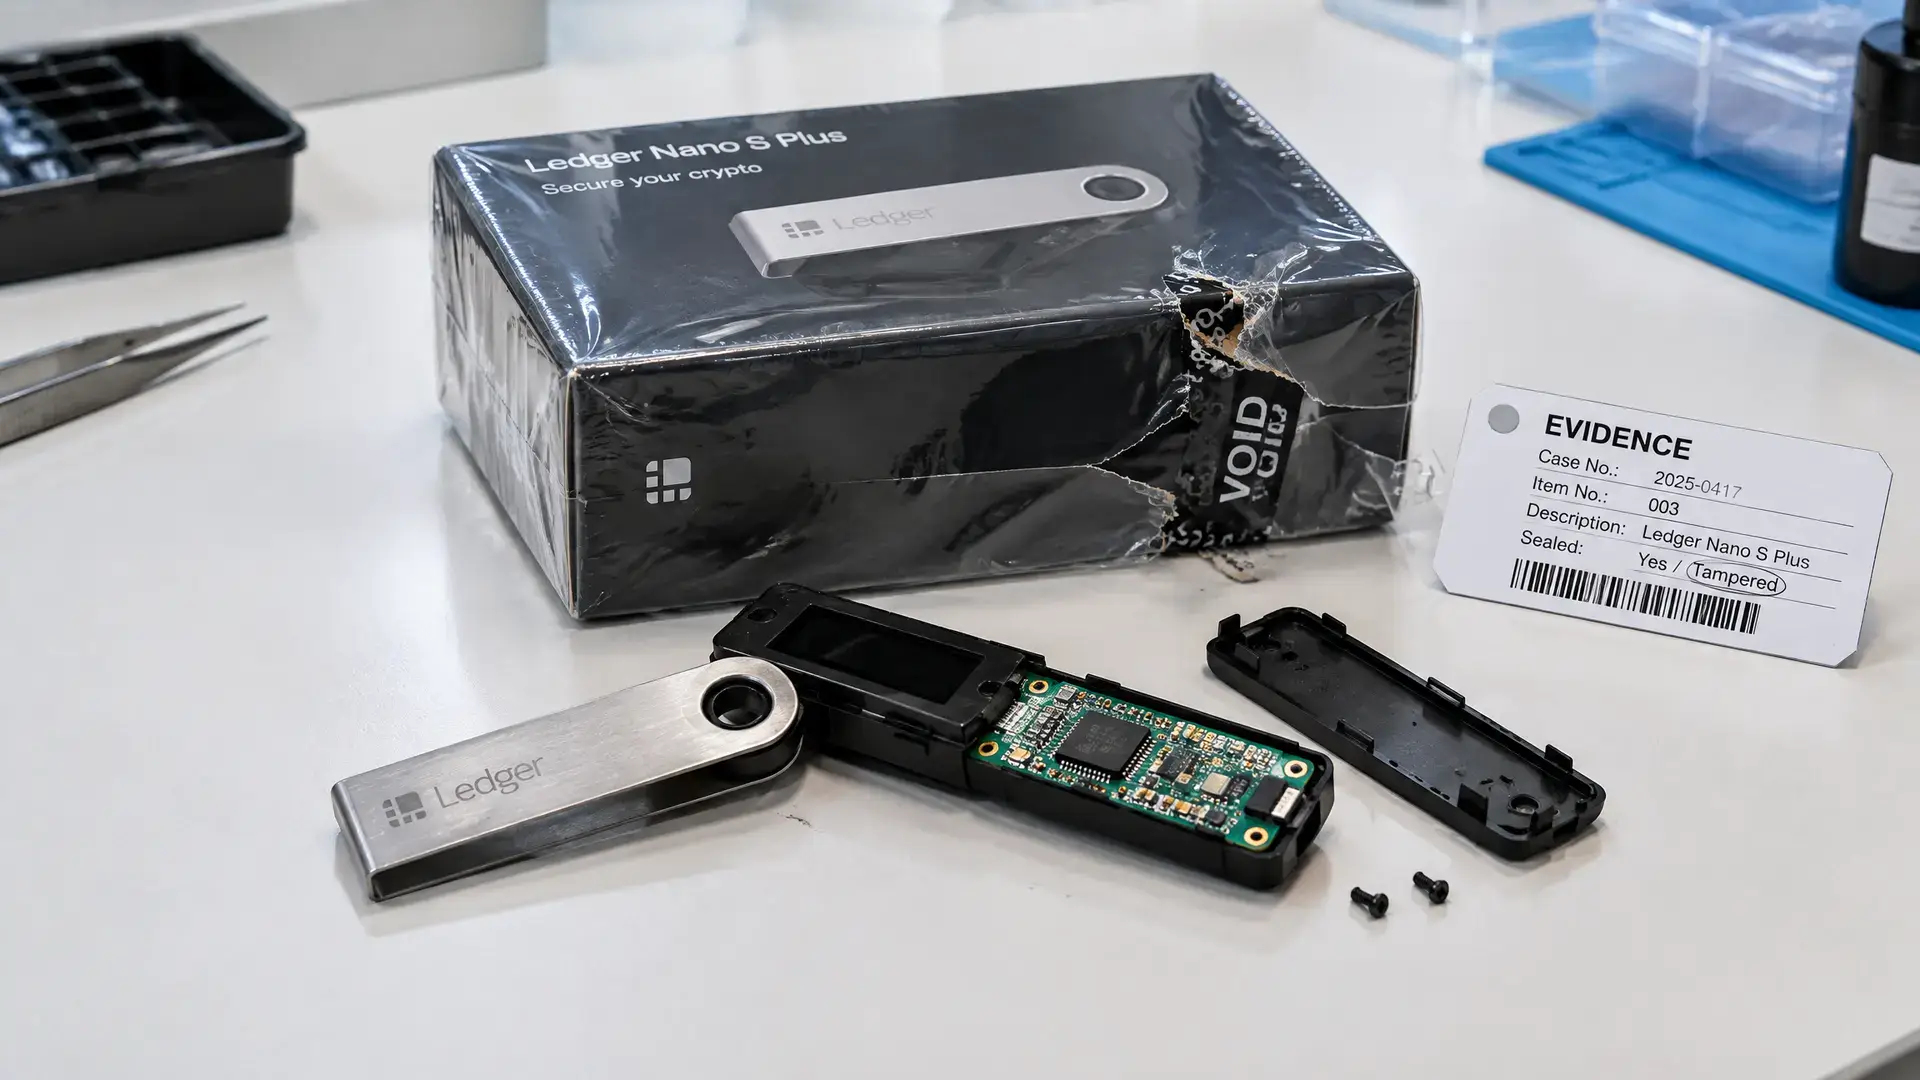
- Il furto è collegato a una violazione di Ledger tramite hardware manomesso nella catena di fornitura.
Un truffatore crypto che aveva guadagnato milioni con finti lavori è diventato a sua volta vittima di un'altra truffa. Secondo Chainalysis, ha perso bitcoin per un valore di oltre 4,9 milioni di dollari (€4,4 milioni) dopo che gli attaccanti hanno ottenuto accesso a tre indirizzi di wallet Ledger e ne hanno prelevato 60 BTC.
I finti lavori ruotavano attorno alle task scam
Chainalysis ha scritto giovedì su X che il responsabile aveva raccolto denaro tramite la cosiddetta task scam. In questi casi, alle vittime vengono prima fatti piccoli pagamenti per finte recensioni di prodotti o per gonfiare i numeri delle vendite online. Poi viene detto loro che il conto ha un saldo negativo e che devono prima versare soldi propri prima di poter ritirare i presunti guadagni.
Il bitcoin sottratto con questo schema è stato trasferito, secondo Chainalysis, su tre indirizzi Ledger. Poco dopo, quei wallet sono stati svuotati. Si tratta di una svolta notevole in un caso in cui un truffatore è diventato lui stesso vittima di un attacco allo storage crypto.
La violazione CryptoBilis colpisce i wallet Ledger
Il furto è collegato alla violazione di Ledger legata a dispositivi venduti tramite un reseller nel Sud-est asiatico. I ricercatori hanno scoperto al loro interno impianti hardware non autorizzati che potevano inviare le informazioni di recupero dei wallet tramite una rete mobile. In questo modo gli attaccanti potevano accedere al bitcoin sui dispositivi colpiti.
Questo attacco mostra quanto possa essere vulnerabile la supply chain degli hardware wallet se un dispositivo viene modificato prima ancora di essere usato. Ledger aveva già segnalato in precedenza un impianto hardware non autorizzato in un dispositivo dello stesso lotto CryptoBilis. A quanto pare Ledger sta rivedendo la propria politica di vendita e anti-manomissione, mentre incidenti di questo tipo attirano l'attenzione su da dove arrivano gli hardware wallet e su come sono sigillati.
Perché questo conta per i lettori europei
Per gli investitori crypto europei, questo è rilevante soprattutto perché gli hardware wallet sono spesso considerati uno dei modi più sicuri per custodire da soli i BTC. Il caso mostra che la sicurezza non dipende solo dal software o dalla seed phrase, ma anche dalla provenienza del dispositivo stesso. Questo rende ancora più importante controllare la catena di vendita e l'integrità di un wallet.