Ledger segnala hardware contraffatto in un dispositivo CryptoBilis
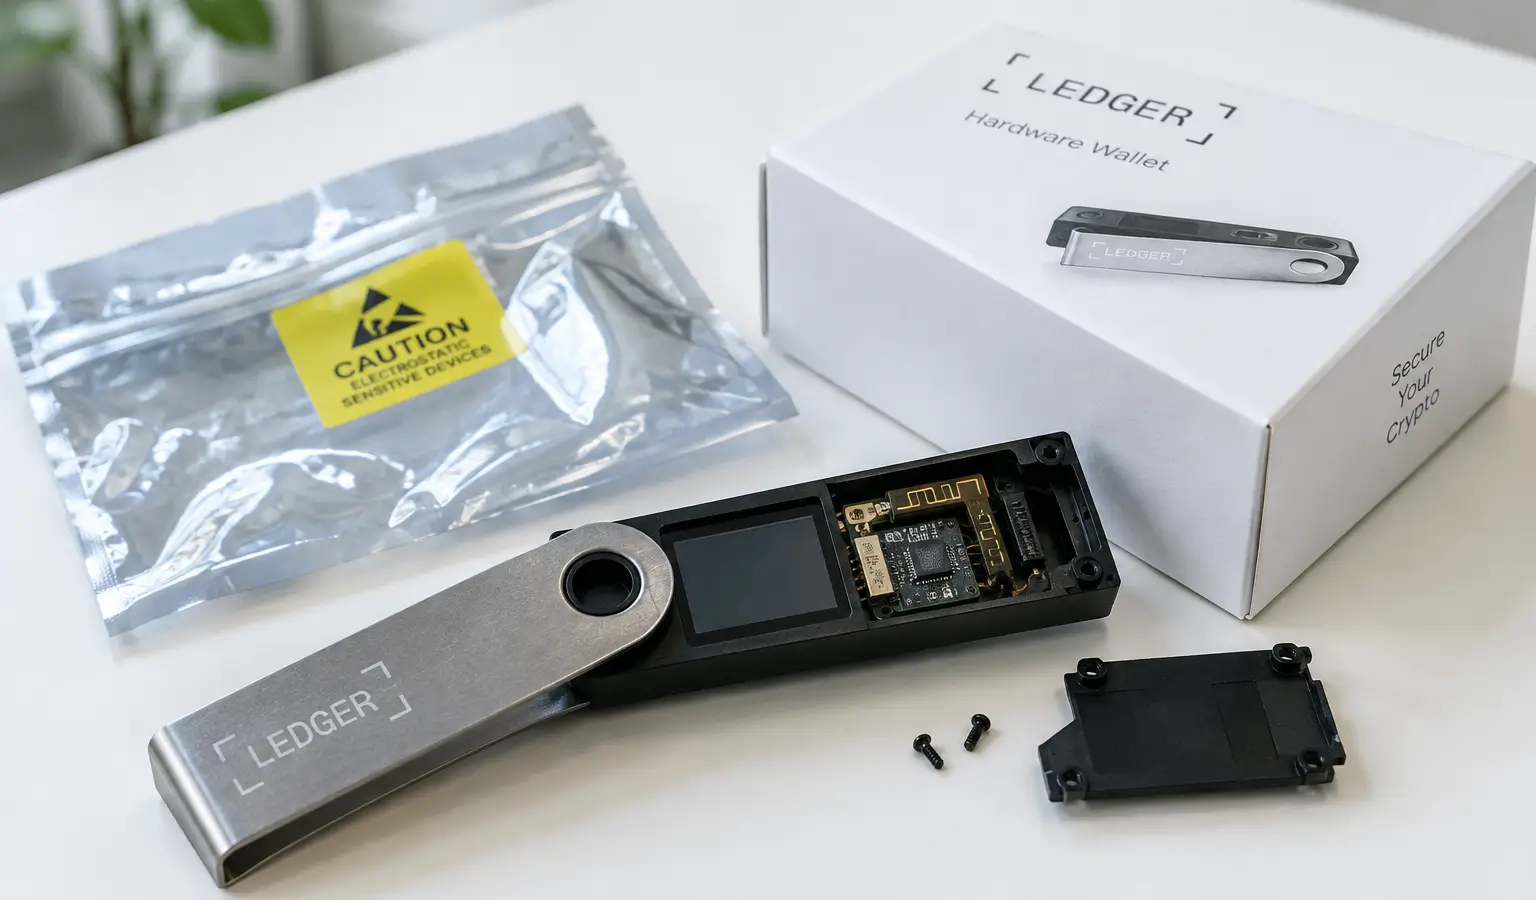
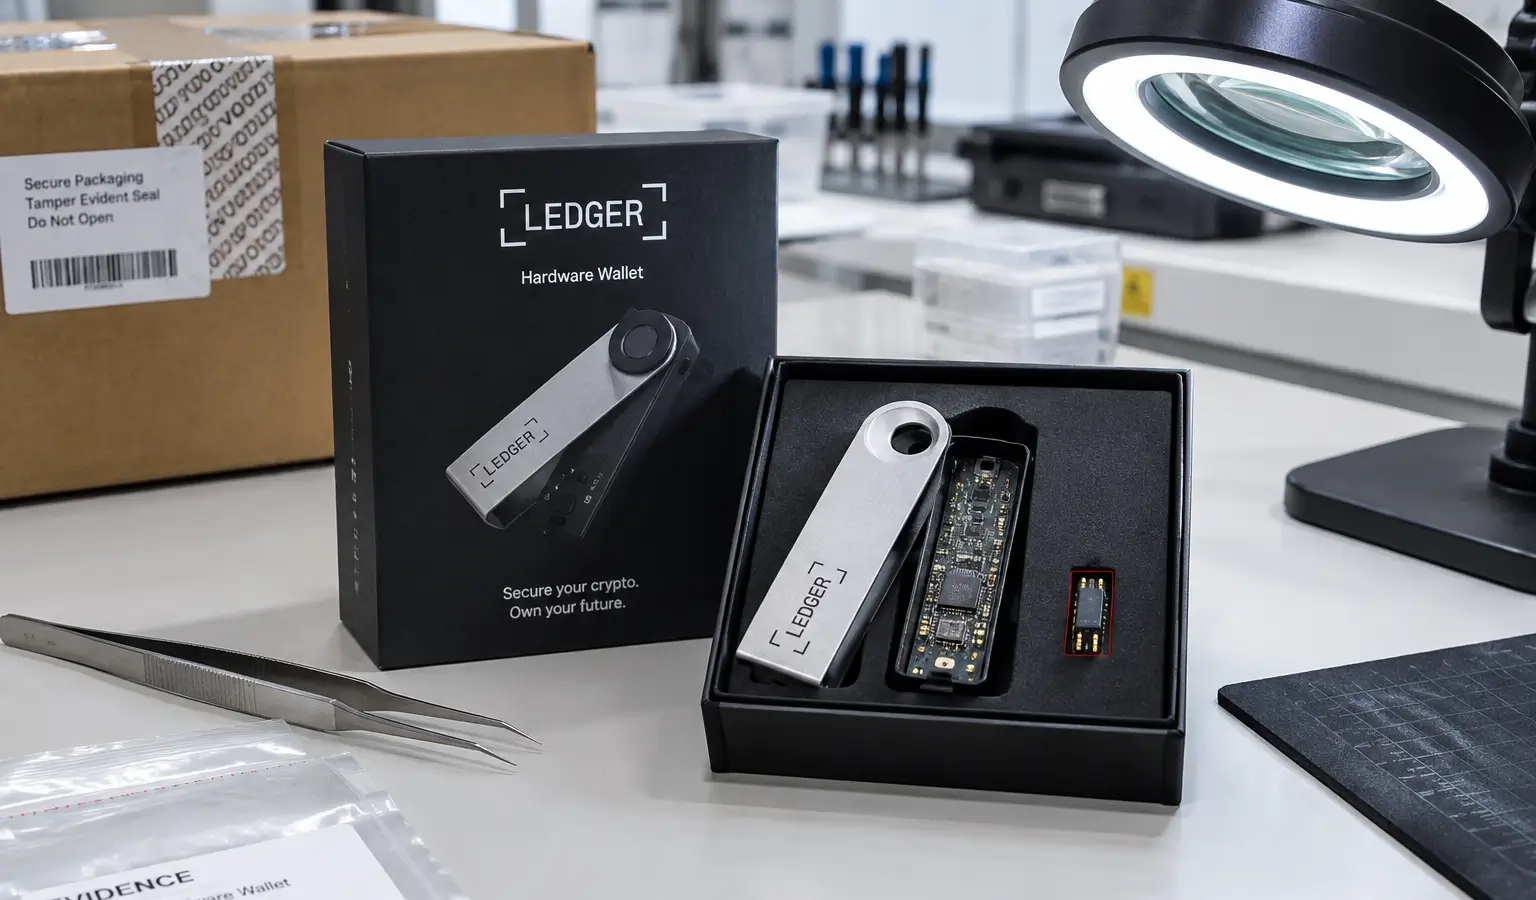
Ledger dice che un dispositivo venduto tramite CryptoBilis conteneva un hardware implant non autorizzato. Il caso punta ai rischi nella catena di distribuzione, non nei sistemi interni di Ledger.
In breve
- Ledger segnala che in almeno un dispositivo venduto tramite CryptoBilis è stato trovato un hardware implant non autorizzato.
- L’azienda dice che la sua infrastruttura di sicurezza interna, i sistemi e i servizi non sono stati colpiti.
- I ricercatori on-chain stimano il danno per oltre 300 wallet su più blockchain tra $86 milioni e $93 milioni.
Ledger dice che in almeno un dispositivo venduto tramite CryptoBilis è stato trovato un hardware implant non autorizzato. La società crypto sottolinea che non ci sono indicazioni che la propria infrastruttura di sicurezza interna, i sistemi o i servizi siano stati colpiti. Secondo i ricercatori on-chain, il danno per oltre 300 wallet su più blockchain sarebbe compreso tra $86 milioni (€76,7 milioni) e $93 milioni (€83 milioni).
Indagine e avviso
Ledger dice di stare collaborando con le autorità competenti. L’azienda ha anche ribadito il suo consiglio ai clienti che hanno comprato un dispositivo tramite CryptoBilis: non inizializzare i device non usati e trasferire un dispositivo già configurato su una nuova seed su un device Ledger. Agli utenti viene chiesto di contattare il supporto ufficiale di Ledger e di fare denuncia alla polizia locale.
L’azienda ha inoltre avvertito della presenza di finti influencer e di truffatori che cercano di sfruttare incidenti di questo tipo. Ledger dice che non chiama mai, non contatta via DM e non chiede mai una recovery phrase di 24 parole.
Cosa è andato storto
Ledger dice che la manipolazione fisica sembra limitata al lotto distribuito tramite CryptoBilis. L’azienda ha ricordato ai distributori quanto sia importante acquistare i prodotti solo tramite canali autorizzati e non rimettere in stock i prodotti restituiti.
Il caso si inserisce in una serie più ampia di problemi legati agli hardware wallet. Nel 2026 diversi fornitori, tra cui Coldcard, Trezor, Tangem, BitBox, SafePal e Ledger, hanno segnalato problemi di sicurezza. Il caso Ledger mostra che i rischi non stanno solo nel software, ma anche nella catena di distribuzione stessa.
Perché conta per gli utenti
Per gli utenti crypto europei questo è rilevante perché gli hardware wallet sono spesso visti come l’ultima linea di difesa per l’autocustodia. Se un dispositivo viene modificato prima della consegna, il rischio si sposta dalla chain al percorso che porta fino all’utente. Questo rende il controllo di provenienza, confezione e distribuzione più importante per molti utenti rispetto alla sola scelta del marchio.
Il caso arriva anche dopo altri incidenti nel settore. Nel luglio 2026 un errore nel firmware di generazione della seed di Coldcard avrebbe causato, secondo i ricercatori on-chain, una perdita di oltre $115 milioni (€103 milioni) in Bitcoin. Anche le recenti segnalazioni su un chip nascosto in un Ledger wallet sigillato mostrano quanto gli hardware wallet siano sensibili alla manipolazione prima dell’uso. Questo sottolinea che sia il firmware sia la consegna fisica possono essere un punto debole.