Chip nascosto in un wallet Ledger sigillato mette sotto pressione la sicurezza hardware
Un chip nascosto potrebbe intercettare le 24 parole di recupero, aumentando i rischi dei wallet hardware comprati tramite terzi. Ledger sta anche indagando su segnalazioni di wallet svuotati tramite un rivenditore malese.
In breve
- Mark Karpelès segnala che un wallet Ledger sigillato conteneva un circuito nascosto che poteva rubare le 24 parole di recupero.
- Il Genuine Check di Ledger conferma la presenza di un vero security chip, ma non vede ogni modifica fisica attorno a quel chip.
- Ledger sta anche indagando su wallet svuotati tramite il rivenditore CryptoBilis e consiglia di acquistare tramite venditori autorizzati.
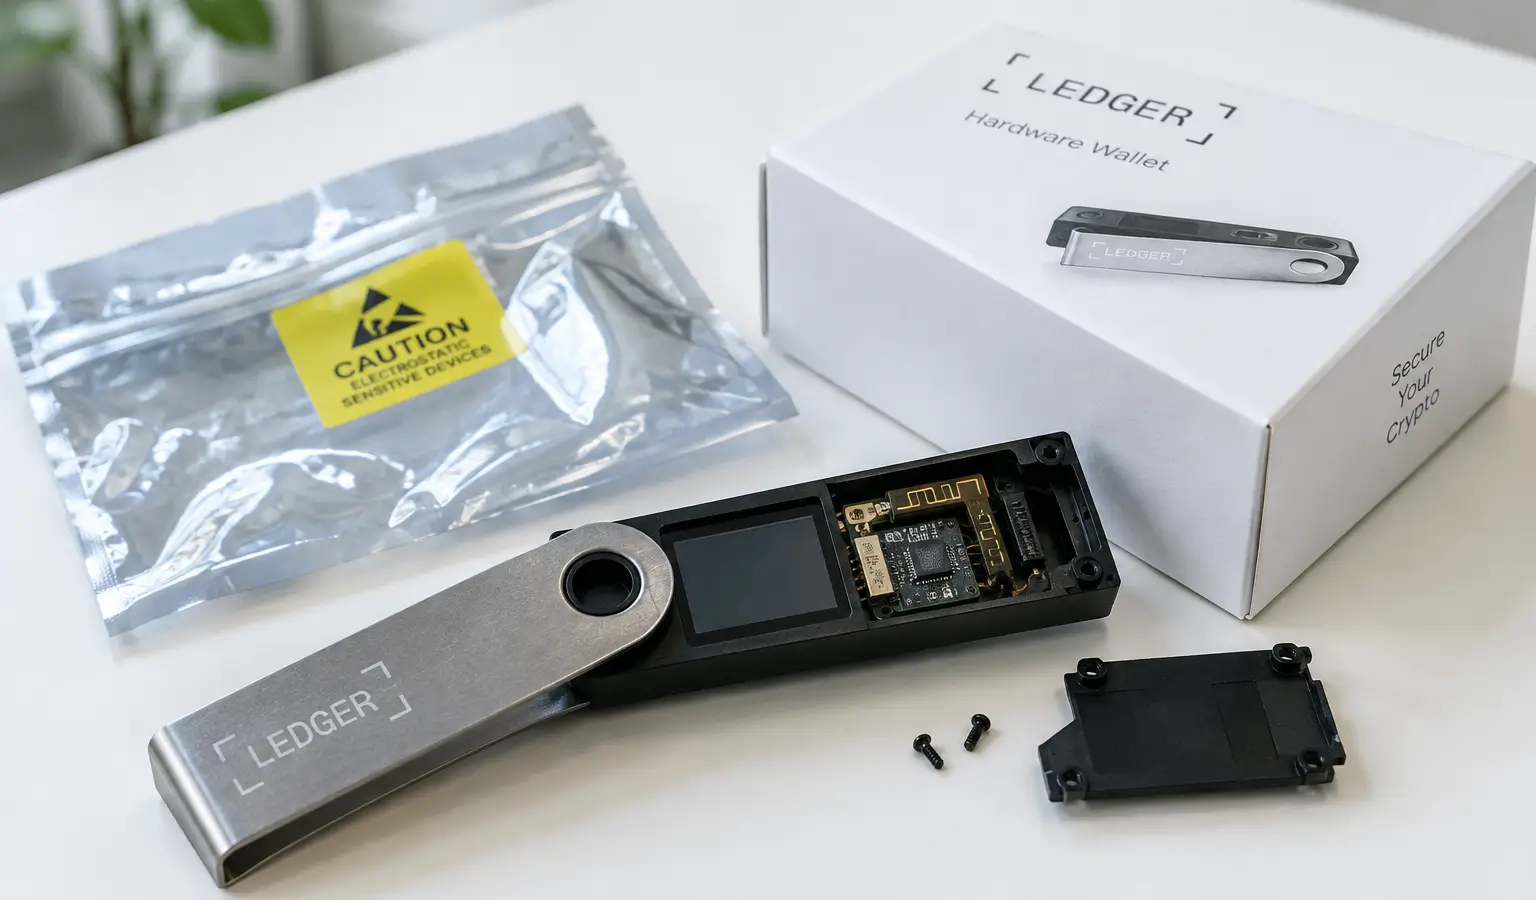
Un wallet hardware Ledger sigillato si è rivelato, secondo l’ex top manager di Mt. Gox Mark Karpelès, contenere comunque un circuito nascosto che poteva rubare le 24 parole di recupero. Se fosse vero, un attaccante potrebbe svuotare da remoto un crypto wallet senza nemmeno toccare il dispositivo. Il caso riapre i dubbi sulla sicurezza dei wallet hardware comprati tramite terzi.
Chip nascosto dietro lo schermo
Karpelès dice che la scatola era ancora chiusa e che il sigillo di plastica era intatto. Secondo lui, dietro lo schermo, nel punto in cui normalmente dovrebbe esserci del materiale di riempimento, c’era una piccola scheda elettronica con un’antenna e una schedina SIM. In questo modo il chip avrebbe potuto trasmettere la seed phrase di 24 parole.
Quelle parole bastano per accedere al wallet e svuotarne il contenuto. Il Genuine Check di Ledger conferma sì che un dispositivo contiene un vero security chip, ma non può vedere ogni modifica fisica attorno a quel chip. È un limite che Ledger stesso cita anche nelle sue spiegazioni.
Indagine sui wallet svuotati
La segnalazione arriva mentre Ledger sta anche indagando su notizie di wallet svuotati tramite il rivenditore malese CryptoBilis. L’azienda ha chiesto a quella parte di smettere di vendere e spedire dispositivi Ledger. Gli investigatori avevano inizialmente stimato i danni in oltre $86 milioni (€76,7 milioni), mentre una successiva analisi di Bitquery è arrivata a $92,9 milioni (€82,9 milioni) su 311 wallet. Ledger non ha confermato queste cifre.
Karpelès dice che il suo dispositivo proveniva da un altro venditore. Quindi non è stato stabilito che dietro i casi CryptoBilis ci fosse la stessa forma di hardware manomesso. Il caso però si inserisce in una serie più ampia di attacchi ai wallet hardware. Nell’agosto 2026, per esempio, degli hacker sono riusciti a sottrarre oltre $130 milioni (€116 milioni) in crypto senza contatto fisico con i dispositivi, sfruttando una falla nel firmware dei wallet Coldcard. Anche le segnalazioni precedenti su CryptoBilis mostrano quanto possono essere gravi i danni quando la catena di distribuzione dei wallet hardware viene sfruttata in modo illecito.
Perché è importante
Per gli utenti crypto europei, il punto chiave è che un wallet hardware non riguarda solo il software, ma anche tutta la catena intorno. Una scatola sigillata o un vero security chip non escludono automaticamente una manomissione se un dispositivo viene alterato durante il trasporto o tramite un intermediario. Ledger consiglia di acquistare tramite venditori autorizzati, proprio perché così è più facile tracciare la provenienza del dispositivo.