

OpenAI vede un rischio Linux per l’infrastruttura crypto
OpenAI ha mostrato che il suo modello può trasformare le vulnerabilità di Linux in exploit funzionanti. È rilevante per il mondo crypto, perché molti nodi Ethereum e altre infrastrutture blockchain girano su Linux.
In breve
- OpenAI dice che la sua AI ha trovato 948 errori nel kernel Linux e ha scritto un attacco funzionante per ogni errore.
- Secondo OpenAI, gli attacchi hanno funzionato su un desktop Linux standard con la normale protezione attivata.
- Poiché molta infrastruttura crypto gira su Linux, il settore vede questa come un rischio di sicurezza rilevante, nonostante i vantaggi della decentralizzazione.
OpenAI dice che la sua AI può trovare su larga scala modi per prendere il controllo dei sistemi Linux, e questo riguarda anche l’infrastruttura su cui gira molta crypto e blockchain. L’azienda dice che il modello ha trovato 948 errori nel kernel Linux e ha scritto un attacco funzionante per ciascuno di essi.
Cosa ha mostrato OpenAI
Secondo OpenAI si trattava di errori nel cuore di Linux, il sistema operativo che alimenta molti server e altri sistemi. L’AI ha lavorato per fasi: prima ha cercato codice rischioso, poi ha testato i punti deboli trovati in una sandbox sicura e infine ha verificato se fossero utilizzabili in un attacco. Dopo di ciò, se riusciva, veniva preparata una correzione che veniva controllata da ricercatori umani prima di essere inviata ai manutentori di Linux.
OpenAI dice che gli attacchi hanno funzionato su un desktop Linux standard, con la normale protezione attivata. Le vulnerabilità potrebbero permettere a qualcuno con accesso già limitato, come un account utente base, di ottenere il controllo completo di una macchina. L’azienda stima che i 948 errori trovati valgano ipoteticamente molto più del costo per individuarli, anche se si tratta di una propria stima basata sui premi dei contest di hacking.
Perché il mondo crypto ci guarda
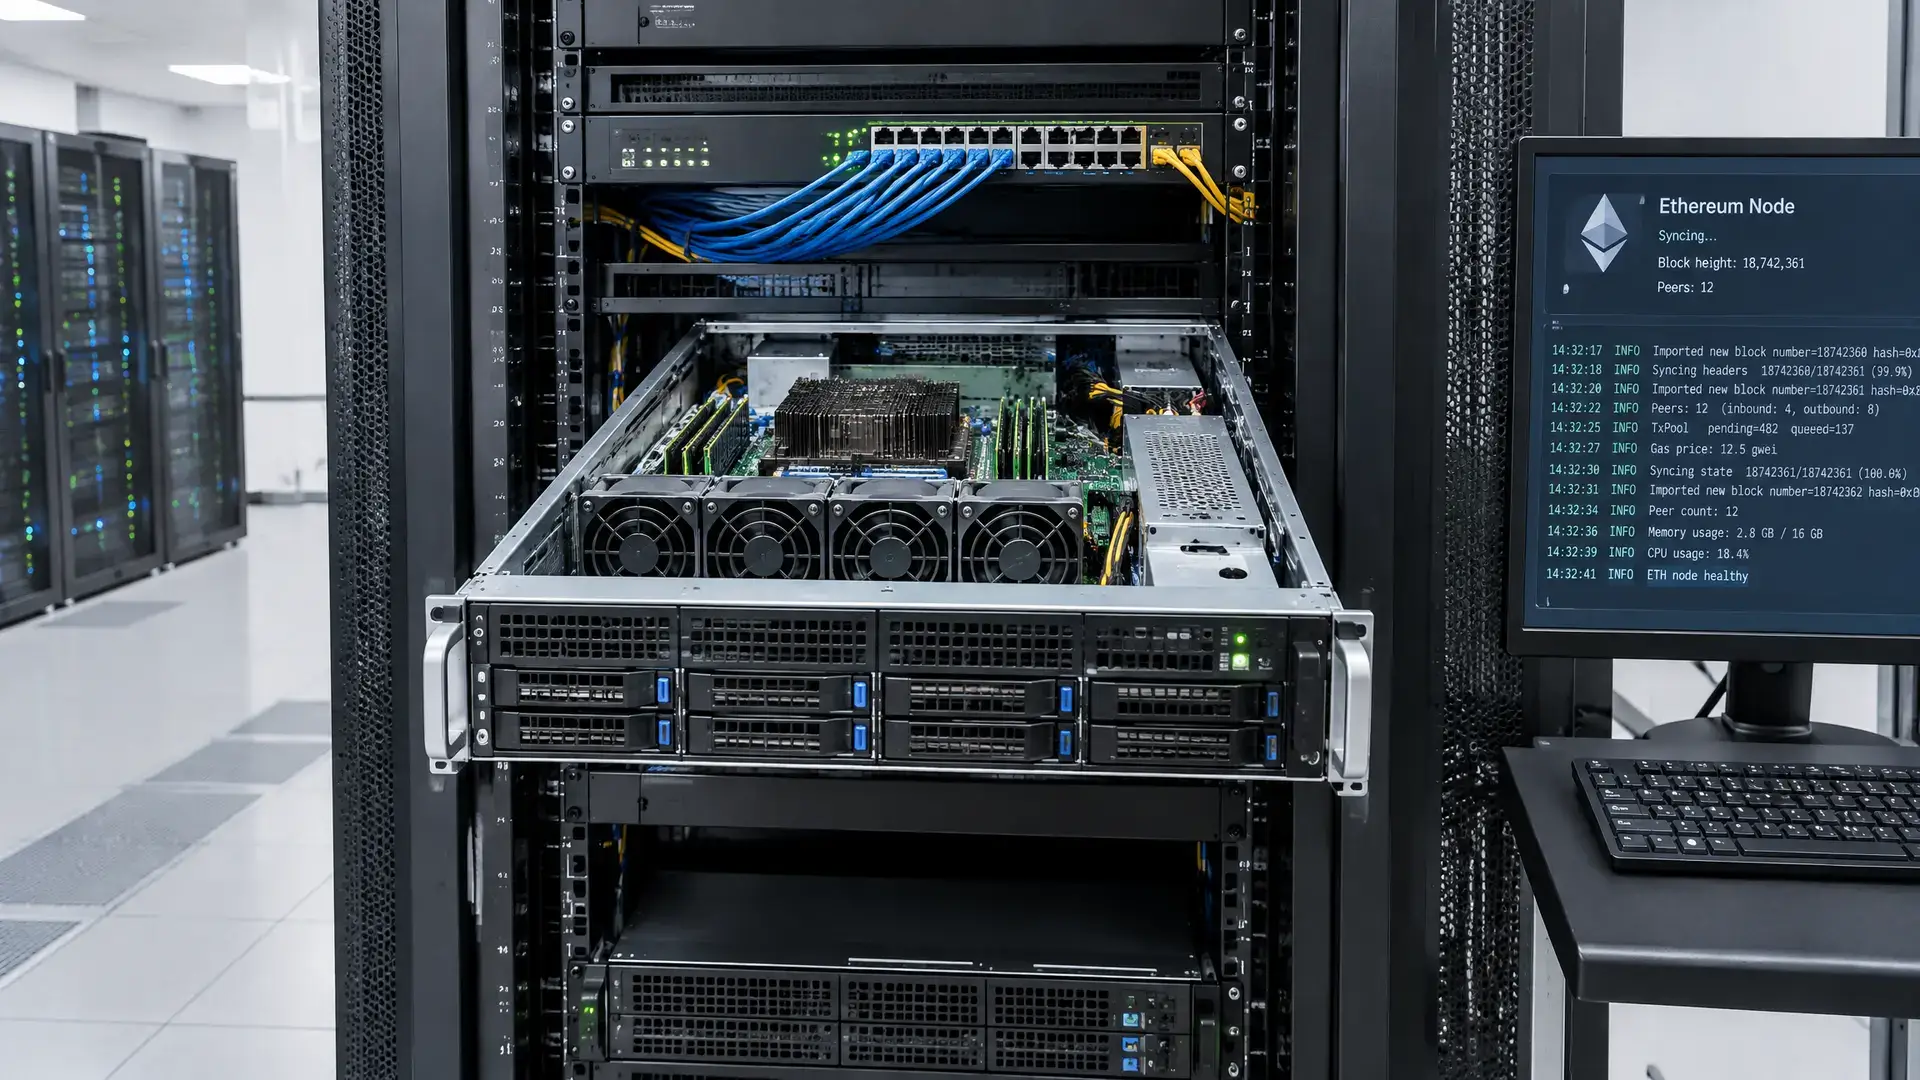
Per il crypto questo è rilevante perché molta infrastruttura blockchain gira su Linux. Su Ethereum, secondo Ethernodes.org, circa due terzi dei nodi girano su Linux, e questo rende vulnerabilità di questo tipo direttamente interessanti per il settore più ampio. Inoltre, il kernel Linux sta vedendo un forte aumento nel numero di vulnerabilità segnalate, mentre gli strumenti di AI riescono sempre più velocemente a trasformare errori noti in exploit utilizzabili.
Le persone che si occupano di sicurezza crypto fanno notare allo stesso tempo che la decentralizzazione può essere un vantaggio. Poiché il controllo di una rete è distribuito tra molti validatori o nodi, per gli attaccanti è più difficile colpire tutto il sistema in una volta sola rispetto a software più centralizzati. Questo non significa che il crypto sia immune, ma che spesso il settore ha più livelli di ridondanza rispetto ai sistemi IT tradizionali.
Anche in precedenti avvisi su un bug Linux legato ai nodi Cardano era già emerso quanto velocemente un errore di sistema possa avere conseguenze per l’infrastruttura blockchain, anche senza un furto diretto.
Serve ancora il controllo umano
OpenAI sottolinea che l’obiettivo è difensivo: trovare le vulnerabilità prima che lo facciano gli attaccanti. Allo stesso tempo, l’approccio mostra che l’AI può aumentare rapidamente il numero di segnalazioni e di possibili exploit, mentre le persone servono ancora per valutare cosa sia davvero utilizzabile e cosa no. Per gli amministratori Linux e per l’industria crypto, quindi, la verifica umana resta una parte importante del processo.