Trezor taglia i reseller dopo l’hack di Ledger
Trezor limita le vendite tramite reseller e rafforza i controlli su stoccaggio e consegna. La misura segue l’hack di Ledger, in cui wallet hardware manomessi sono comparsi tramite un distributore.
In breve
- Trezor riduce il numero di reseller per controllare più da vicino la supply chain.
- I venditori coinvolti perderanno l’autorizzazione il 1 gennaio 2027 e potranno ancora vendere il loro stock esistente.
- La misura segue un incidente di Ledger in cui wallet hardware manomessi sono stati venduti tramite un reseller.
Trezor ridurrà il numero di negozi che possono vendere i suoi wallet hardware, dopo che un incidente di sicurezza presso il concorrente Ledger ha scosso il settore. L’azienda crypto vuole così avere più controllo sulla supply chain e su come i dispositivi vengono conservati e consegnati.
Catena di vendita più rigida
Secondo Trezor, i reseller coinvolti perderanno l’autorizzazione il 1 gennaio 2027. L’azienda ha già smesso di fornire nuovo stock a quei partner, ma loro possono ancora vendere le scorte già presenti durante il Black Friday e le festività.
Trezor non fa i nomi dei venditori esclusi e non dice nemmeno in quali paesi succede. Il Chief Commercial Officer Danny Sanders ha però detto che per ogni paese sono stati valutati fatturato, distribuzione e la presenza diretta di Trezor lì. I partner che resteranno attivi riceveranno un quadro legale aggiornato e controlli più severi sull’origine, lo stoccaggio e la gestione dei dispositivi.
Perché succede adesso
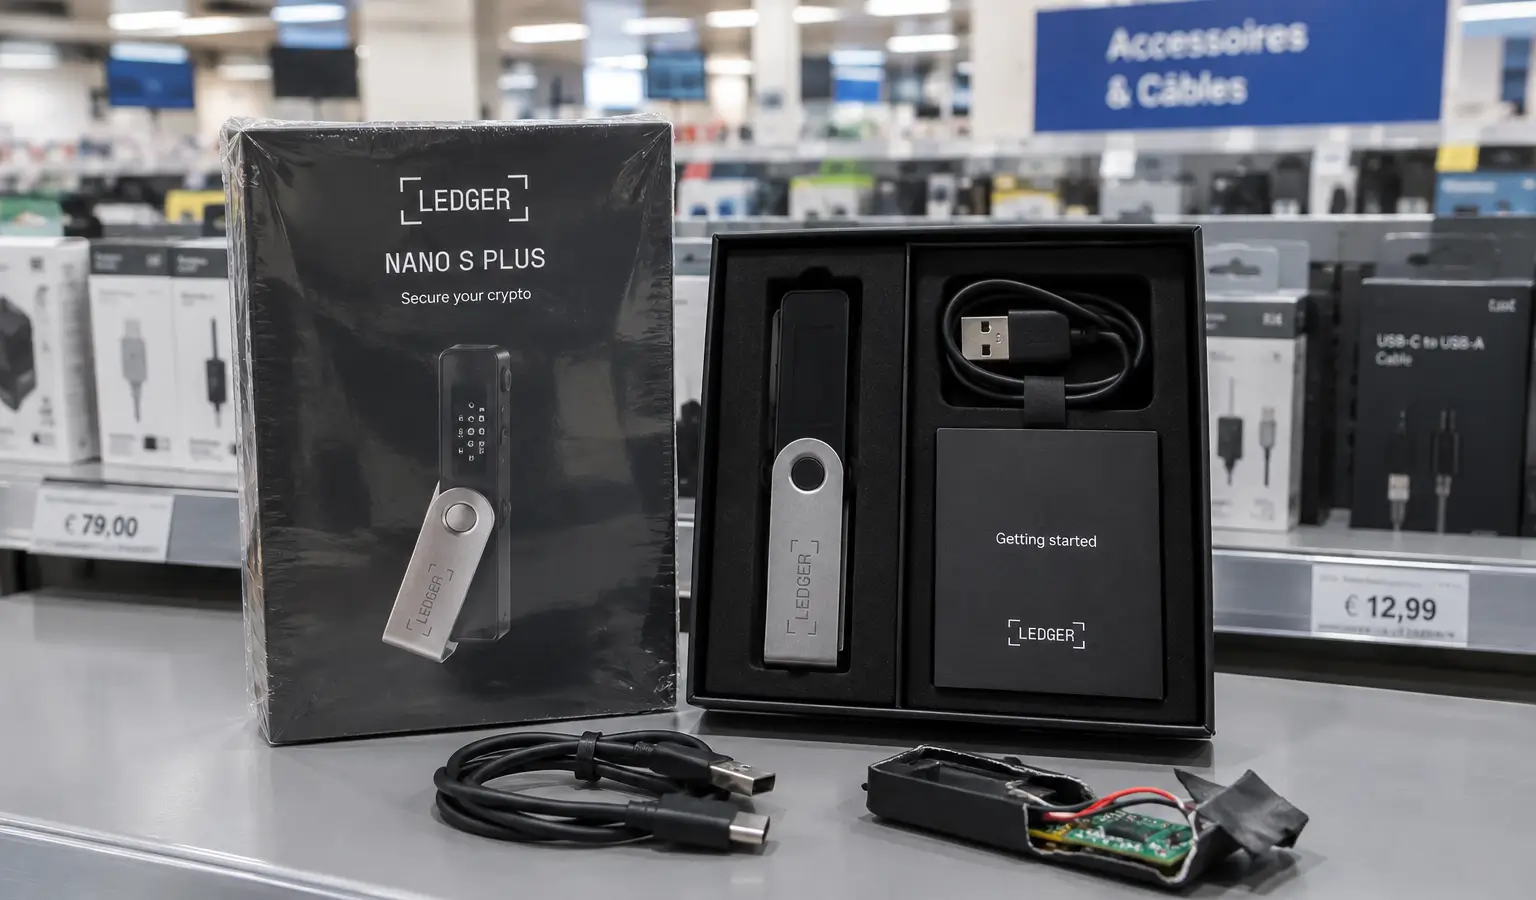
La mossa segue un incidente in cui Ledger ha confermato che alcuni wallet venduti tramite un reseller nel Sud-est asiatico erano stati manomessi. Secondo Ledger, nei dispositivi c’era un impianto nascosto che durante la configurazione leggeva dallo schermo la recovery phrase da 24 parole e la inviava tramite una connessione mobile.
I ricercatori on-chain di Bitquery stimano che il danno presunto superi i $93 milioni (€83,1 milioni), anche se Ledger non ha confermato quel totale. Ledger collega tutti i casi confermati a CryptoBilis. Gli utenti dicono che dispositivi modificati sono comparsi anche in Europa, ma Ledger non l’ha confermato.
In precedenza, la pausa delle vendite di CryptoBilis aveva già aumentato la pressione sulla catena di distribuzione di Ledger. Trezor ora sceglie un irrigidimento simile, ma dice che non ci sono prove che i suoi dispositivi siano stati compromessi.
Conseguenze per gli acquirenti
Per chi compra hardware wallet, questo mostra che non è solo il software a poter rappresentare un rischio, ma anche il canale di vendita stesso. La recovery phrase resta la chiave più importante di un crypto wallet, quindi un attacco nella catena di distribuzione può avere conseguenze pesanti e immediate.
Ledger in passato ha chiesto standard anti-manomissione condivisi per tutti i produttori di wallet. Trezor ora sceglie prima di tutto di rafforzare la propria catena, mentre dice che non ci sono prove che i suoi dispositivi siano stati compromessi.