eMudhra-keylek onthult risico voor browsers en crypto-tools
Mozilla, Chrome, Apple en Microsoft rolden snel blokkades uit. De lekke eMudhra-sleutels kunnen ook API-verkeer van exchanges, wallets en bots raken.
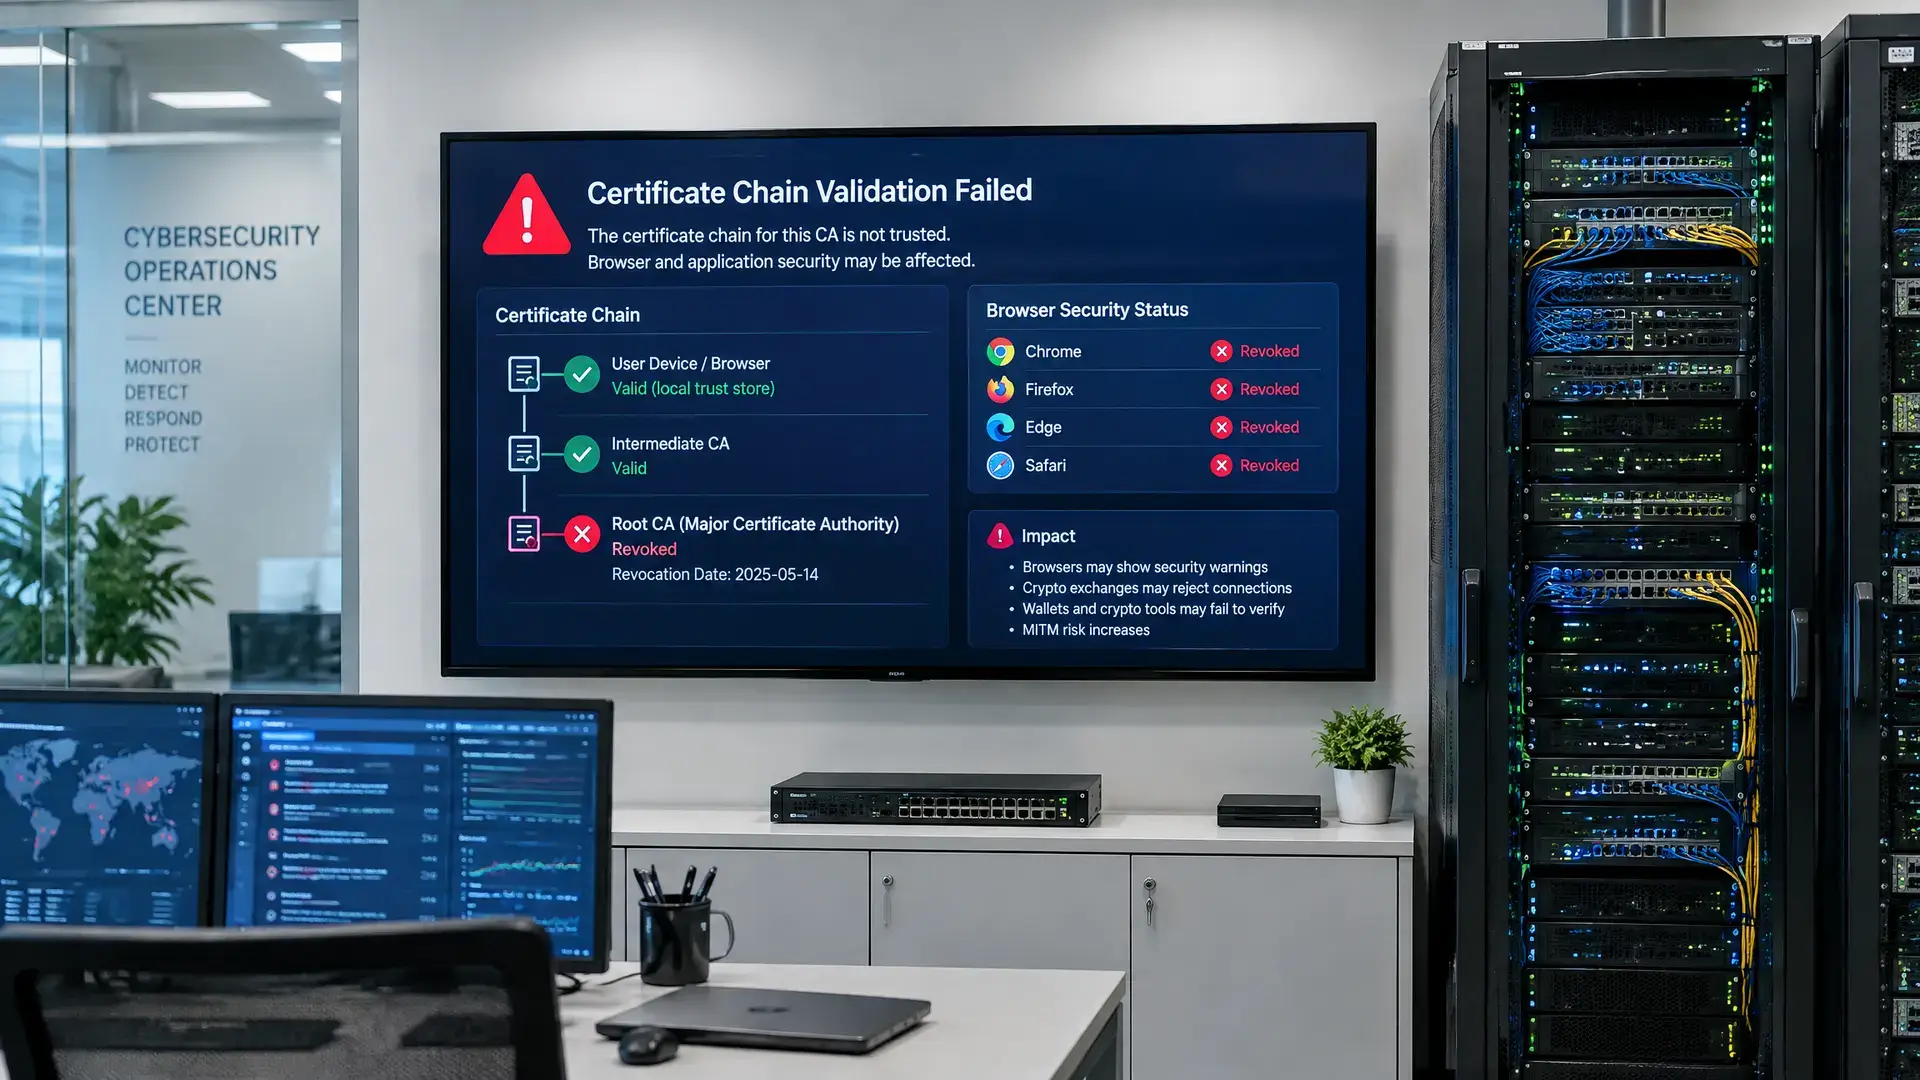
Korte samenvatting
- Acht private keys van eMudhra bleken gecompromitteerd, waardoor vervalste certificaten voor websites konden worden gemaakt.
- Browsers en softwaremakers rolden snel noodfixes uit; Mozilla, Chrome, Apple en Microsoft blokkeerden de betrokken certificaten.
- Crypto-tools die certificaten gebruiken voor exchanges en wallets lopen risico, al zijn er nog geen crypto-aanvallen gemeld.
Browsers en softwaremakers hebben noodfixes uitgerold nadat acht private keys bij eMudhra, een Indiase certificate authority, gecompromitteerd bleken. De zaak raakt niet alleen webbeveiliging, maar ook crypto-tools die via certificaten met exchanges, wallets en andere diensten praten.
Wat er precies misging
De melding kwam op 17 oktober van onderzoeker Wayne. Om de fout aan te tonen, gebruikte hij alle acht gecompromitteerde keys om zijn waarschuwing digitaal te ondertekenen. Volgens de melding konden de sleutels worden gebruikt om ogenschijnlijk geldige certificaten te maken voor websites.
Dat is riskant, omdat browsers en andere software op digitale certificaten vertrouwen om te controleren of een site echt is. eMudhra heeft volgens The Register meer dan 60 miljoen certificaten uitgegeven. Als een private key van een certificate authority uitlekt of wordt gekraakt, kan een aanvaller certificaten vervalsen die er betrouwbaar uitzien.
Waarom crypto-gebruikers opletten
Voor crypto-gebruikers is dit vooral relevant buiten de browser. Veel exchange-bots, trading scripts en wallet-backends draaien op Python, Node of Go en vertrouwen op dezelfde certificaatketen om verkeer veilig te houden. Een vals certificaat voor een exchange-API kan in theorie verkeer op hetzelfde netwerk laten meelezen of aanpassen.
Tot nu toe zijn er geen crypto-aanvallen gemeld en ook geen aanvallen op gebruikers. Mozilla waarschuwde wel dat netwerkinterceptors met deze valse certificaten vertrouwde sites kunnen nabootsen en zo data kunnen lezen of wijzigen.
Snelle fixes, open vragen
Mozilla zette binnen ongeveer drie uur na de melding al een blokkade klaar. Chrome blokkeerde de certificaten nog dezelfde dag, Apple volgde op 19 oktober en Microsoft op 20 oktober. eMudhra heeft de betrokken certificaten ook ingetrokken.
Hoe de keys precies zijn gelekt, is nog niet duidelijk. Onderzoekers zeggen dat eMudhra extreem zwakke private keys gebruikte, zoals kleine getallen in plaats van sterke willekeurige 384-bit waarden. Scott Helme zei dat hij de acht keys in minder dan een seconde uit publieke certificaten kon halen en dat ze al sinds april 2025 zichtbaar waren. Volgens zijn tests accepteerden tools als curl, Python, Node, Go en Java een vervalst certificaat voor de API van Stripe, al zijn er inmiddels fixes beschikbaar voor Go, het certifi-pakket van Python en Rusts webpki-roots. Node.js stond bij de laatste check nog open.