Foundation waarschuwt voor phishingmails rond Passport-wallet
De mails kwamen via Foundation-domeinen en bevatten soms adressen van klanten. Het bedrijf zegt dat de Passport-wallet zelf niet is gecompromitteerd.
Korte samenvatting
- Foundation waarschuwt voor phishingmails die zich voordeden als een urgente Passport-terugroepactie en via eigen domeinen werden verstuurd.
- Volgens gebruikers bevatten de berichten namen, telefoonnummers en woonadressen; Foundation zegt dat Bitcoin op de Passport-wallet veilig is.
- Foundation meldt misbruik van gecompromitteerde Cloudflare API-keys en heeft de sleutels ingetrokken en het malafide domein offline gehaald.
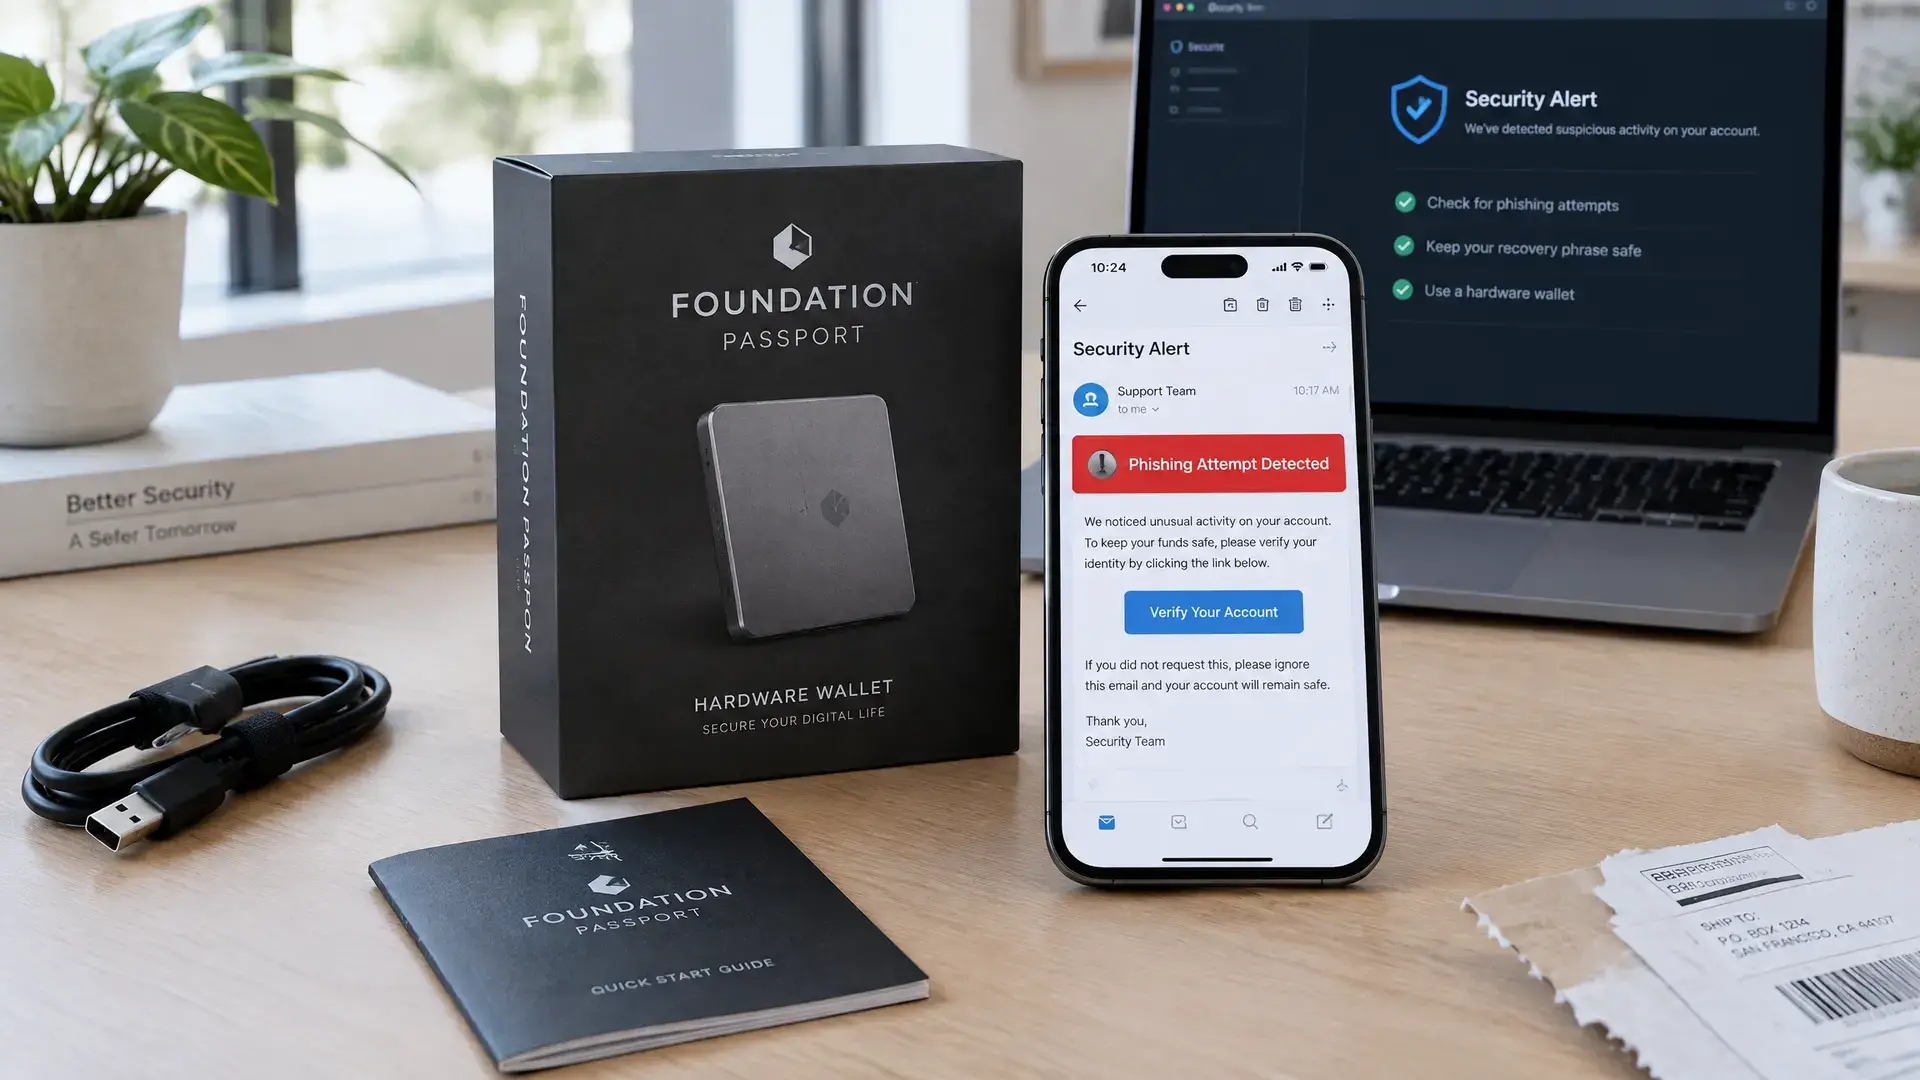
Foundation waarschuwt dat phishingmails die zich voordeden als een urgente Passport-terugroepactie zijn verstuurd via de eigen domeinen van het bedrijf. Volgens gebruikers stonden in die berichten ook hun thuisadressen, wat de vraag oproept hoe aanvallers aan die gegevens kwamen. Foundation zegt dat Bitcoin op de Passport-wallet veilig is en dat de hardware zelf niet is gecompromitteerd.
Nepterugroepactie via eigen domein
De mails kwamen zondag binnen met een dringend waarschuwingsbericht. Daarin stond dat een leverancier een displaymodule had aangepast en dat aanvallers geld wegsluisden van getroffen apparaten. Ontvangers kregen het advies niet te wachten op een vervanging, maar via een link naar foundation.support te gaan, een nepwebsite die de companion wallet-app van Foundation nadeed.
Op die pagina stond een lege wallet met een stortknop, vermoedelijk om slachtoffers te verleiden Bitcoin te sturen. De phishingaanval speelde in op een reëel risico, omdat in 2026 vaker waarschuwingen rond gemanipuleerde hardware wallets opdoken. Daardoor kon een melding over een supply-chainprobleem geloofwaardig lijken.
Vragen over gelekte klantgegevens
Foundation meldde maandag op X dat aanvallers één of meer gecompromitteerde Cloudflare API-keys hadden misbruikt. Het bedrijf zegt alle sleutels te hebben ingetrokken en het malafide domein offline te hebben gehaald. Toch blijft onduidelijk hoe de aanvallers wisten wie een Passport had gekocht.
Meerdere gebruikers schreven dat de mails hun naam, telefoonnummer en woonadres bevatten. Eén ontvanger zei dat het bericht zelfs vanaf jobs@foundation.xyz kwam, het echte domein van Foundation, en dat het zijn volledige naam en het adres van een walletbestelling van twee jaar geleden bevatte. Een andere gebruiker meldde dat er twee versies van de mail rondgingen, met volledige bestelgegevens voor klanten en alleen namen voor voormalige sollicitanten.
Waarom dit relevant is
Voor Europese crypto-gebruikers laat deze zaak zien dat phishing niet alleen draait om nepwebsites, maar ook om gestolen klantdata en geloofwaardige afzenderadressen. Hardware wallet-makers zijn in 2026 vaker geraakt door datalekken bij verzendpartners, waarbij namen, adressen en contactgegevens op straat kwamen te liggen. Dat maakt dit soort aanvallen lastiger te herkennen, ook voor gebruikers die hun Bitcoin offline bewaren.
Eerder zorgde een datalek met verzendgegevens ook al voor extra phishingrisico’s bij hardware wallet-gebruikers. Foundation heeft nog niet gezegd of de klantendatabase zelf is gehackt. Het bedrijf zegt wel dat het een volledig rapport publiceert zodra dat kan.