Ledger meldt nagemaakte hardware in CryptoBilis-device
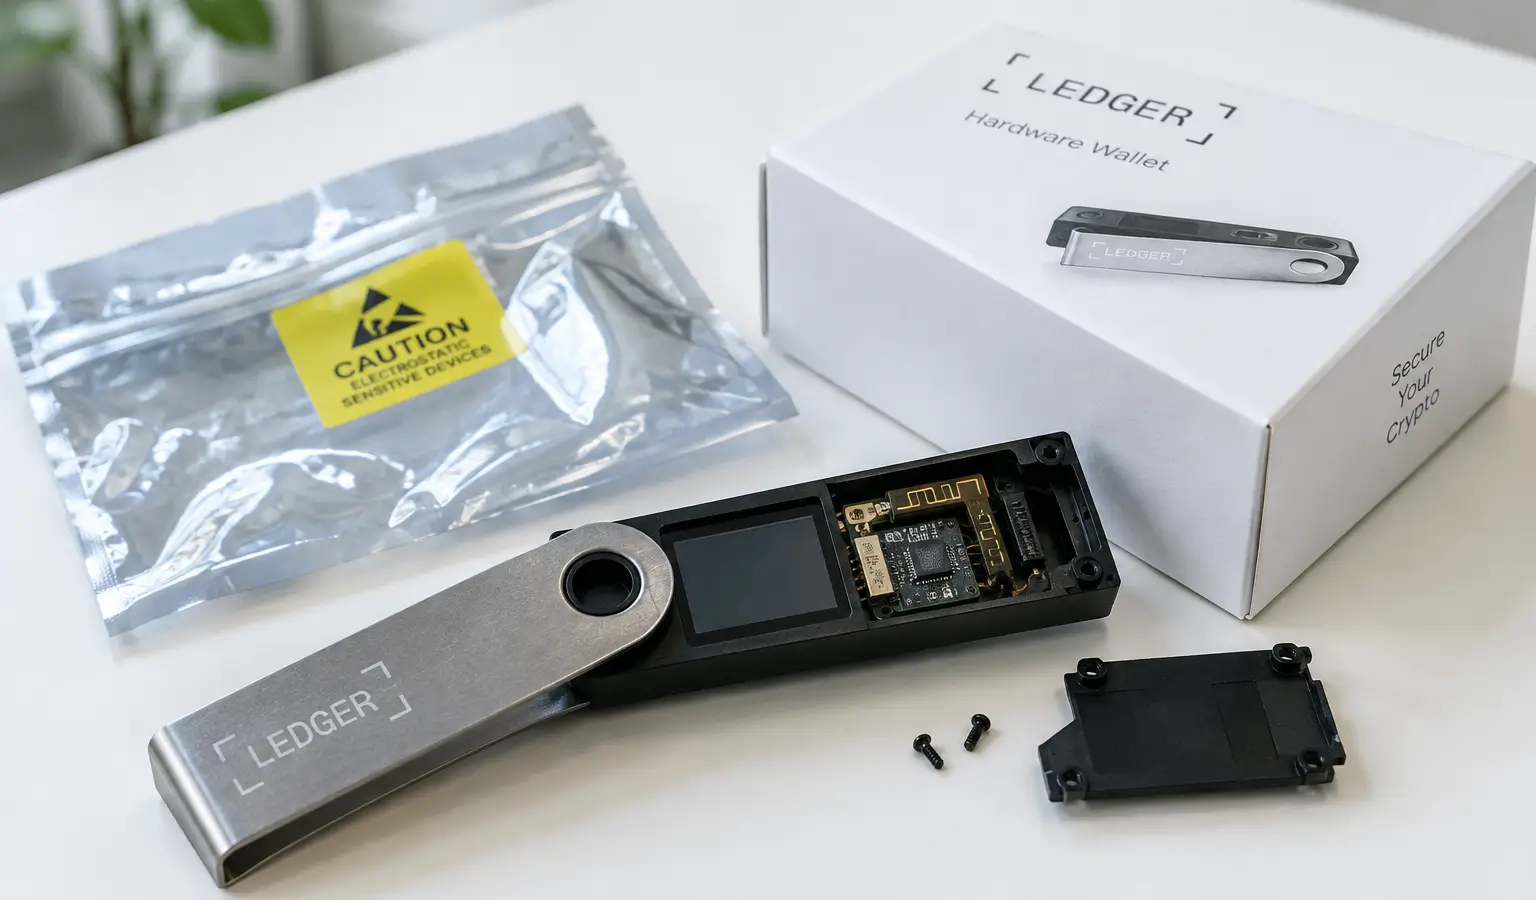
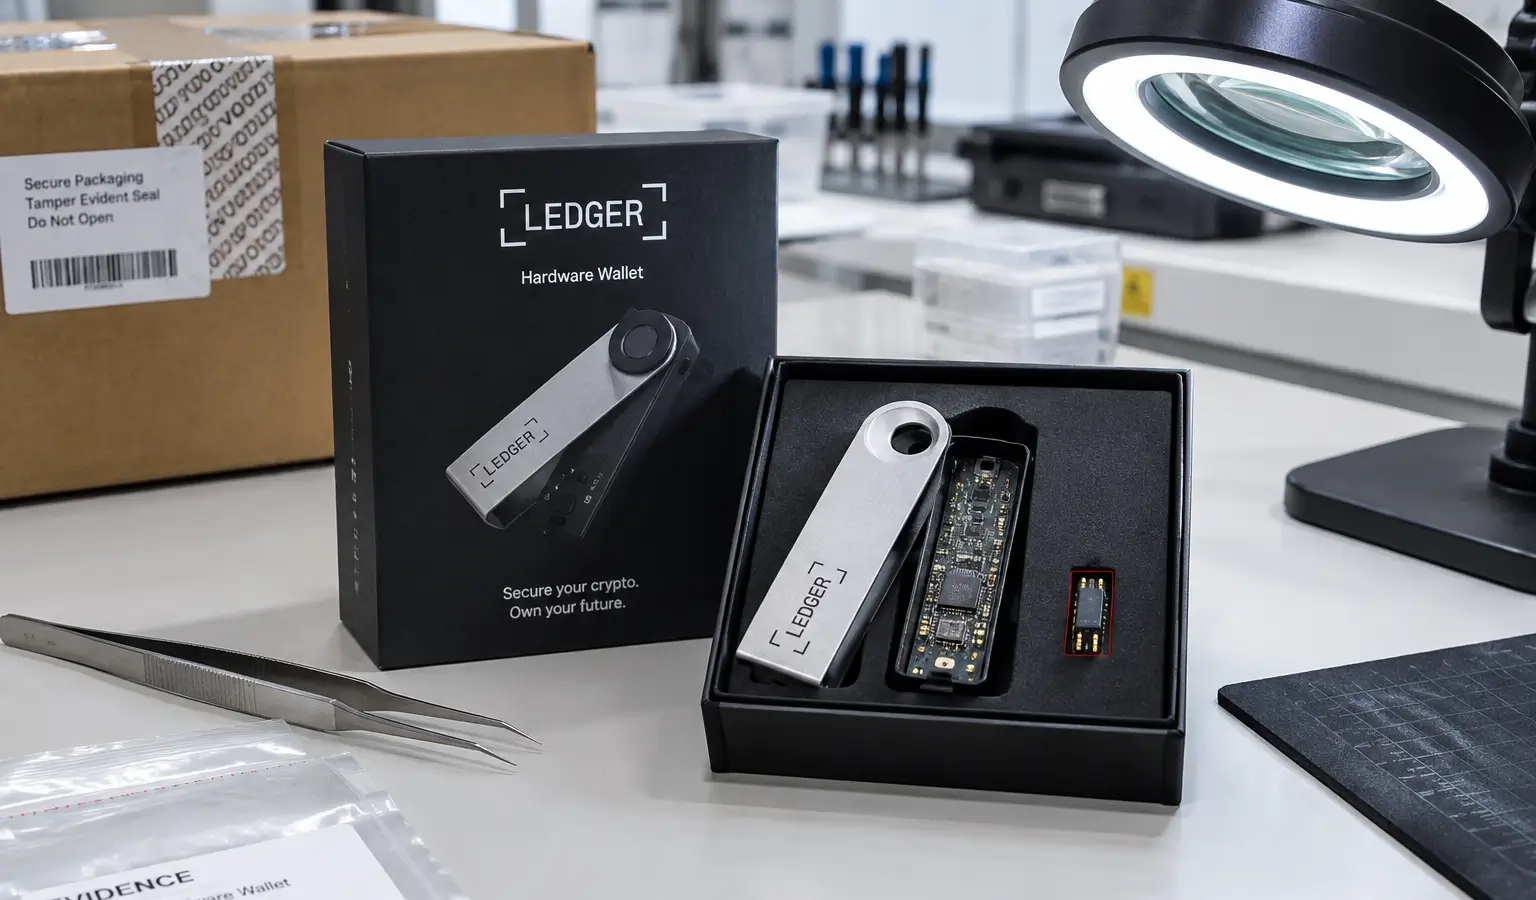
Ledger zegt dat een via CryptoBilis verkocht apparaat een onbevoegde hardware-implant bevatte. De zaak wijst op risico’s in de distributieketen, niet in Ledger’s interne systemen.
Korte samenvatting
- Ledger meldt dat in minstens één via CryptoBilis verkocht apparaat een onbevoegde hardware-implant is gevonden.
- Het bedrijf zegt dat zijn interne security-infrastructuur, systemen en diensten niet zijn geraakt.
- On-chain onderzoekers schatten de schade bij meer dan 300 wallets op meerdere blockchains op $86 miljoen tot $93 miljoen.
Ledger zegt dat in minstens één apparaat dat via CryptoBilis is verkocht een onbevoegde hardware-implant is gevonden. Het cryptobedrijf benadrukt dat er geen aanwijzing is dat de eigen interne security-infrastructuur, systemen of diensten zijn geraakt. Volgens on-chain onderzoekers zou de schade bij meer dan 300 wallets op meerdere blockchains liggen tussen $86 miljoen (€76,7 miljoen) en $93 miljoen (€83 miljoen).
Onderzoek en waarschuwing
Ledger zegt samen te werken met relevante autoriteiten. Het bedrijf herhaalde ook zijn advies aan klanten die een apparaat via CryptoBilis kochten: initialiseer ongebruikte devices niet, en zet een al ingesteld apparaat over naar een nieuwe seed op een Ledger-device. Gebruikers worden gevraagd contact op te nemen met officiële Ledger Support en aangifte te doen bij de lokale politie.
Het bedrijf waarschuwde daarnaast voor nep-influencers en oplichters die dit soort incidenten proberen uit te buiten. Ledger zegt nooit te bellen, via DM te benaderen of om een 24-word recovery phrase te vragen.
Wat er misging
Ledger zegt dat de fysieke manipulatie beperkt lijkt tot de batch die via CryptoBilis is verspreid. Het bedrijf heeft distributeurs opnieuw gewezen op het belang om producten alleen via geautoriseerde kanalen in te kopen en geretourneerde producten niet opnieuw in de voorraad te zetten.
De zaak past in een bredere reeks problemen rond hardware wallets. In 2026 meldden meerdere aanbieders, waaronder Coldcard, Trezor, Tangem, BitBox, SafePal en Ledger, beveiligingsproblemen. De Ledger-zaak laat zien dat de risico's niet alleen in software zitten, maar ook in de distributieketen zelf.
Waarom dit telt voor gebruikers
Voor Europese crypto-gebruikers is dit relevant omdat hardware wallets vaak worden gezien als de laatste verdedigingslaag voor zelfbewaring. Als een apparaat al vóór levering wordt aangepast, verschuift het risico van de chain naar de route ernaartoe. Dat maakt controle op herkomst, verpakking en distributie voor veel gebruikers belangrijker dan alleen de keuze van het merk.
De zaak volgt ook op eerdere incidenten in de sector. In juli 2026 leidde een fout in de seed-generation firmware van Coldcard volgens on-chain onderzoekers tot een verlies van meer dan $115 miljoen (€103 miljoen) in Bitcoin. Ook de recente meldingen rond een verborgen chip in een verzegelde Ledger-wallet laten zien hoe gevoelig hardware wallets zijn voor manipulatie vóór gebruik. Dat onderstreept dat zowel firmware als fysieke levering een zwakke plek kunnen zijn.