

Optimizely-lek raakt HSBC, BBC en Ledger met cryptodiefstal
De aanval via Optimizely trof ook Ledger en andere financiële websites; vooral crypto-adressen op Bitcoin, Ethereum en Solana werden omgeleid.
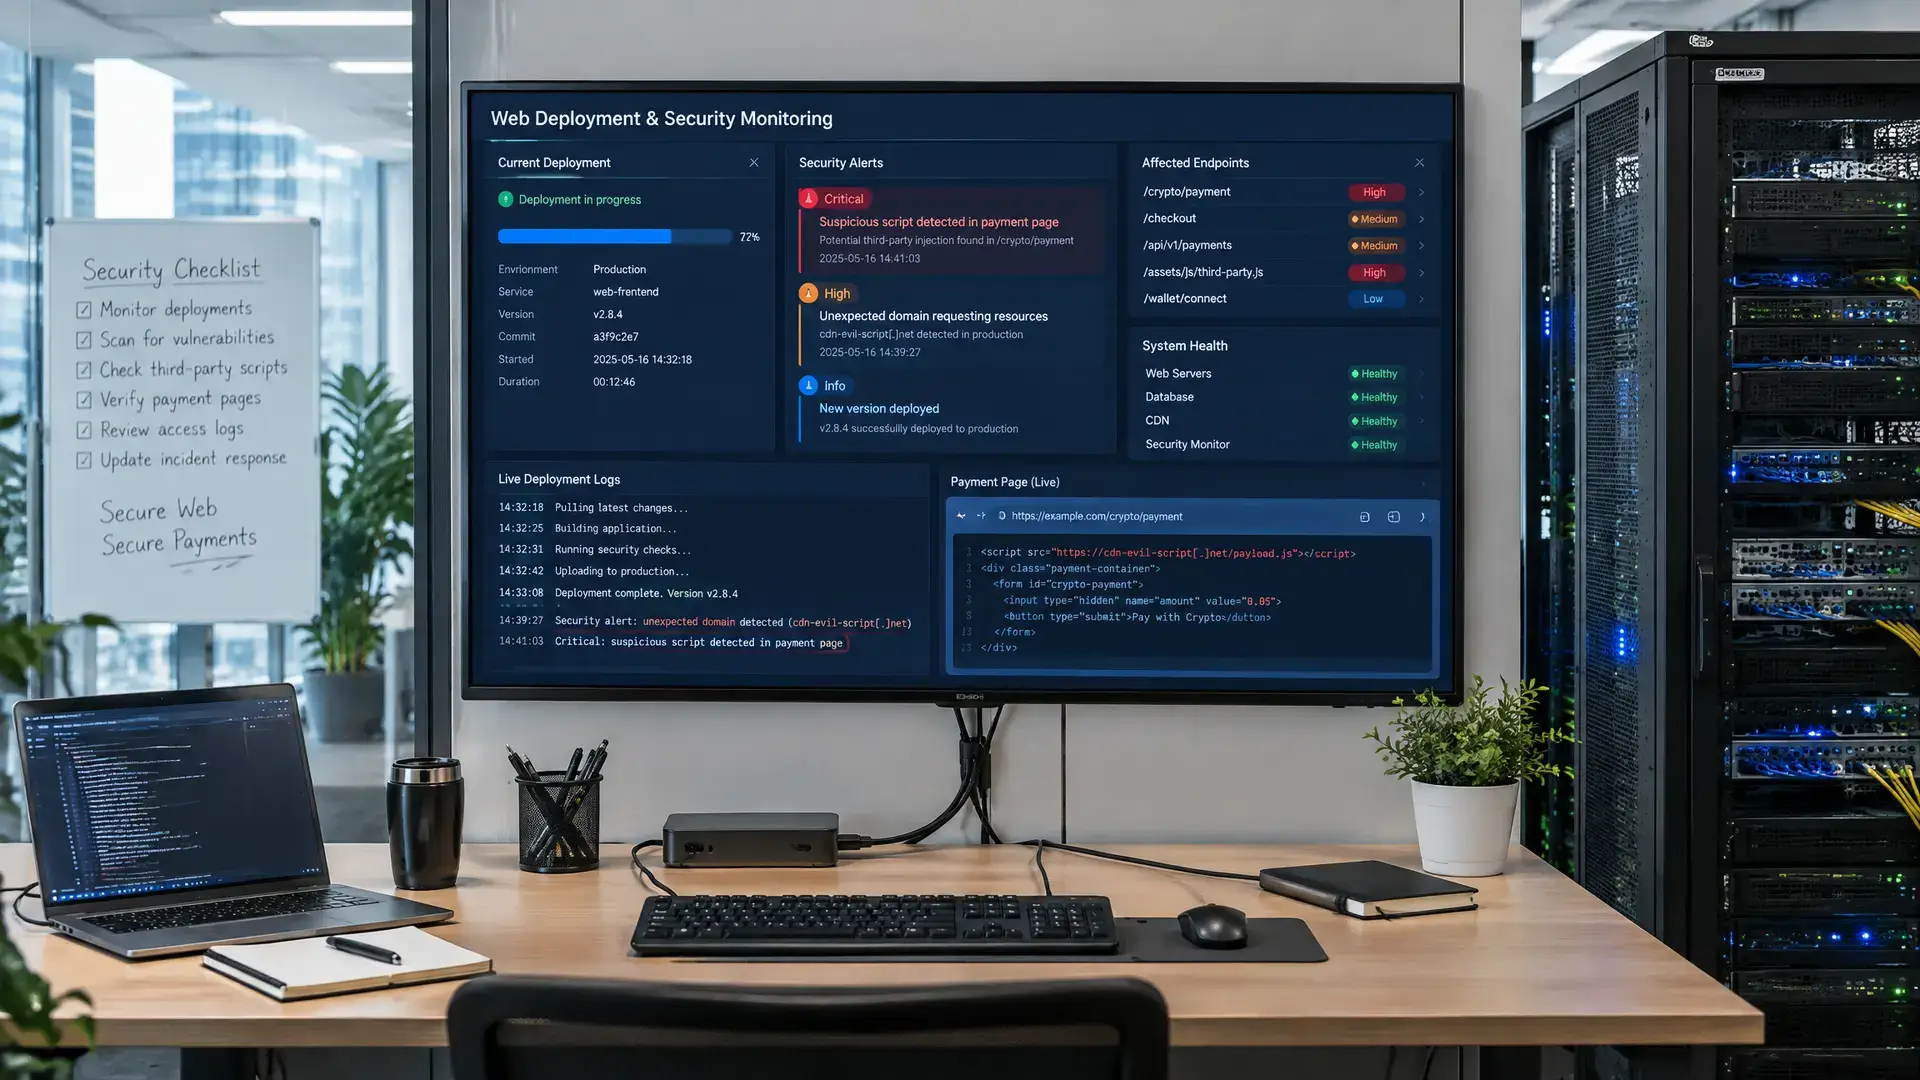
Korte samenvatting
- Een lek in de webtestsoftware van Optimizely trof mogelijk 178 websites, waaronder HSBC, BBC, Salesforce en Ledger.
- De kwaadaardige code verving crypto-walletadressen en kon ook betaalgegevens, cookies en screenshots stelen.
- Onderzoekers koppelden de aanval aan ongeveer $7.040 aan ontvangen wallets en zien dit als een supply chain-aanval.
Een lek in de webtestsoftware van Optimizely heeft bezoekers van 178 grote websites mogelijk blootgesteld aan cryptodiefstal en het aftappen van betaalgegevens. Onder de getroffen namen zitten HSBC, Salesforce, de BBC en hardware wallet-maker Ledger. Het incident laat zien hoe één kwetsbaarheid bij een derde partij genoeg kan zijn om veel websites tegelijk te raken.
Hoe de aanval werkte
Volgens Optimizely kon een onbevoegde partij op 16 november via een fout in het aanmeldproces code in klantprojecten plaatsen. Die code werd daarna automatisch geladen op websites die Optimizely gebruiken voor tests met verschillende pagina-indelingen en teksten. Het bedrijf zegt dat het de kwaadaardige code heeft verwijderd en de fout heeft hersteld.
De aanval richtte zich vooral op sites die crypto betalingen accepteren. De code zocht naar wallet-adressen op Bitcoin, Ethereum, Solana, Tron en vijf andere netwerken en verving die door adressen van de aanvaller. Dat gebeurde zowel in invoervelden als in tekst die bezoekers kopieerden naar hun clipboard. Wie zo'n aangepast adres vervolgens in een crypto wallet plakte en de transactie goedkeurde, zou geld naar de aanvaller hebben gestuurd.
Meer dan alleen crypto
De scriptcode deed meer dan alleen adressen vervangen. Volgens de onderzoekers skimde die ook kaartnummers uit betaalformulieren, kopieerde cookies en screenshots en leverde die zelfs exploit kits voor oudere iPhones. Dat past in het bekende patroon van web skimming, waarbij kwaadaardige JavaScript op een site wordt gezet om betaalgegevens van bezoekers te stelen.
Helme identificeerde zes getroffen organisaties als crypto- of handelsbedrijven, waaronder Ledger, IG Group Holdings, OANDA's Coinpass, Interactive Investor, TMS Brokers en Betashares. Nog eens 32 organisaties zijn banken of andere financiële bedrijven. Wallets die aan de aanval zijn gekoppeld, ontvingen volgens Report URI tot maandagochtend ongeveer $7.040 (€6.390), vooral in Bitcoin. Bloomberg kon dat bedrag niet onafhankelijk verifiëren.
Waarom dit relevant is voor crypto
Voor crypto-gebruikers is dit vooral een waarschuwing dat het risico niet alleen in een wallet of exchange zit. Als een vertrouwde dienst code levert aan een website, kan een fout daar gevolgen hebben voor veel gebruikers tegelijk. Dat maakt adresverwisseling nog altijd een simpele maar effectieve truc voor aanvallers, omdat zij geen wallet hoeven te breken maar alleen het adres hoeven te veranderen dat iemand kopieert.
De aanval past ook in een bredere trend van supply chain-aanvallen, waarbij een aanvaller een vertrouwde derde partij misbruikt om meerdere organisaties tegelijk te treffen. Onderzoekers zeiden bovendien dat zij de aanval vooralsnog niet aan AI-tools hebben gekoppeld, ondanks de recente aandacht voor AI-gedreven cyberaanvallen.
Ook bij hardware wallets en toeleveringsketens blijft dat risico terugkomen. Zo leidde een eerdere Ledger-zaak rond gemanipuleerde hardware al tot extra vragen over hoe veilig de distributieketen van wallets eigenlijk is.