Solana-team voert 1 SOL in voor bugmeldingen bij Firedancer
Jump Crypto wil met een verplichte burn van 1 SOL AI-spam uit bugmeldingen weren. Geldige vondsten rond Firedancer en Alpenglow krijgen juist hogere beloningen.
Korte samenvatting
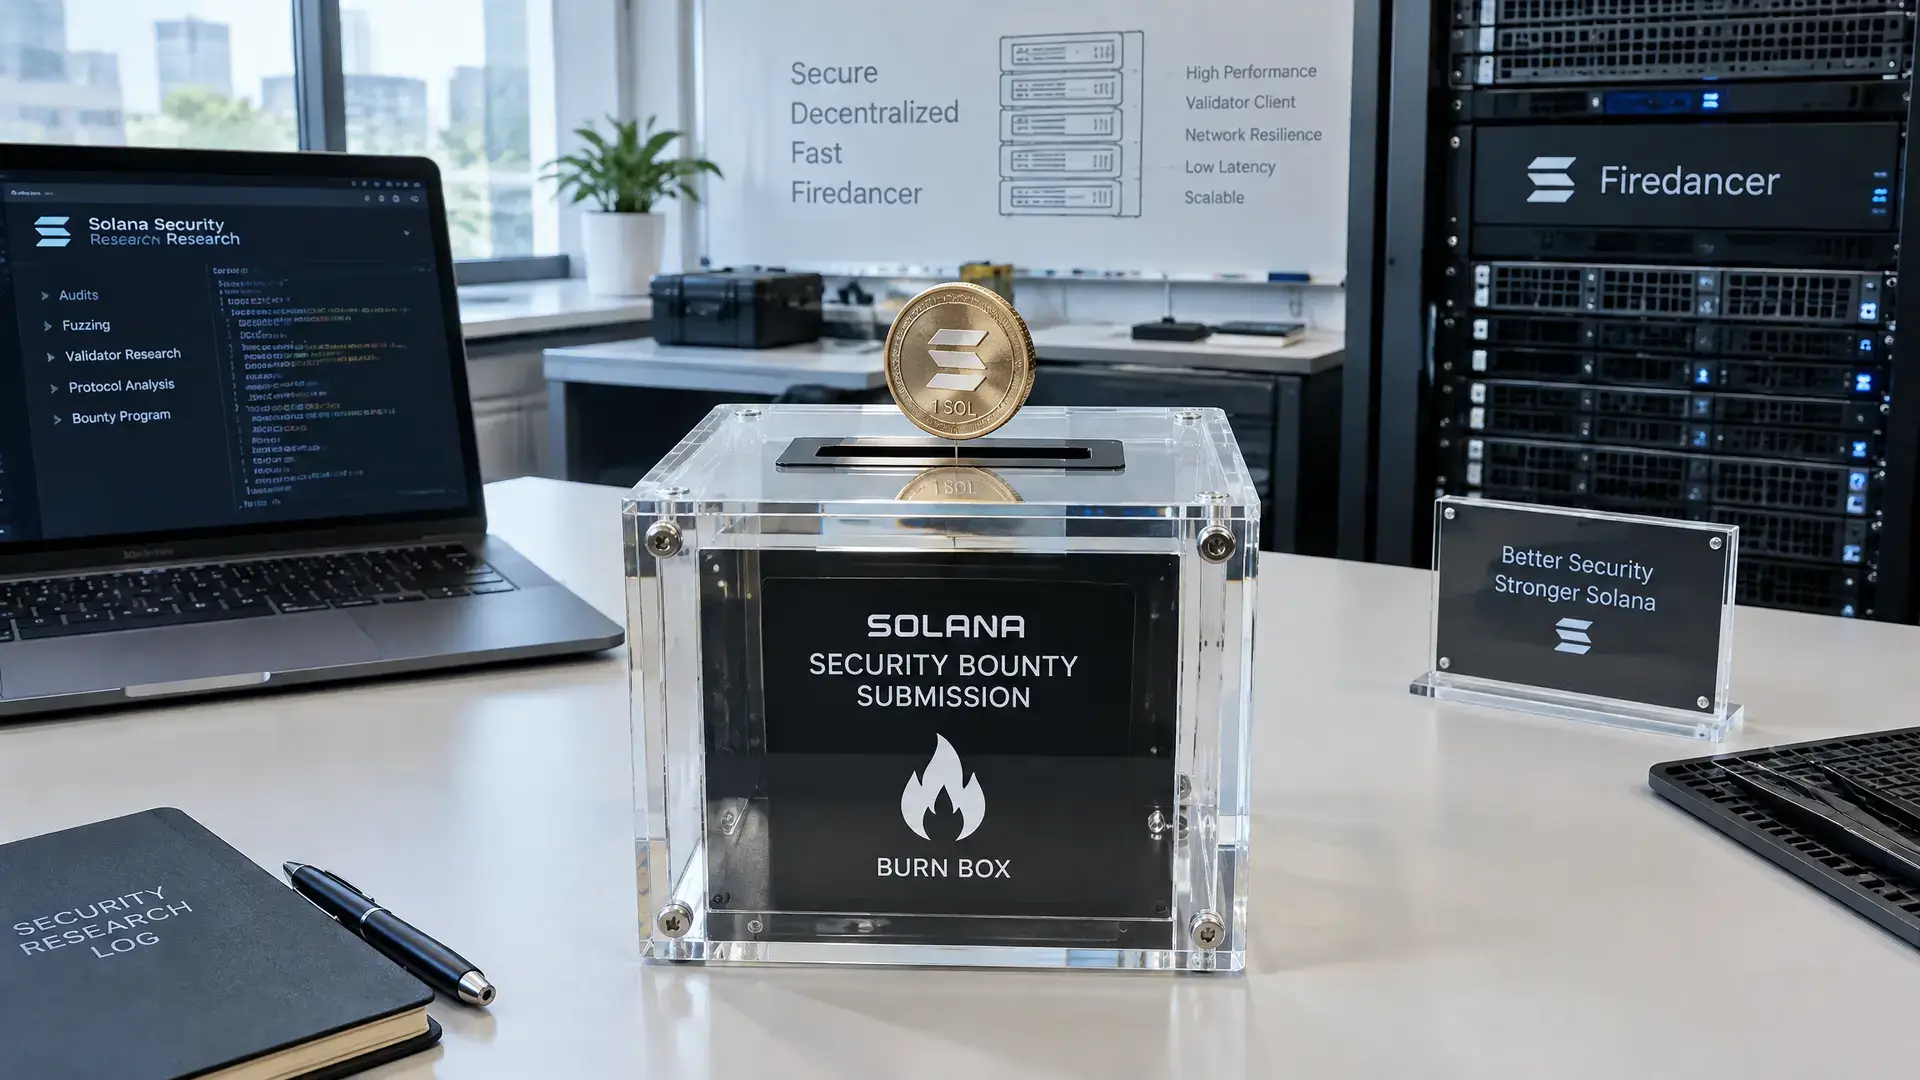
- Firedancer vraagt onderzoekers voortaan 1 SOL te verbranden per bugmelding om AI-gegenereerde spam te beperken.
- Meldingen zonder burn komen niet in aanmerking voor beloningen, ook niet als ze buiten scope vallen of duplicaten zijn.
- Jump verhoogt tijdelijk de beloningen; kritieke Alpenglow-kwetsbaarheden kunnen oplopen tot $300.000.
De ontwikkelaars achter Firedancer, de alternatieve software voor Solana-validatie, vragen onderzoekers voortaan 1 SOL per bugmelding. De munt wordt verbrand, waardoor die definitief uit omloop verdwijnt. Met die maatregel wil het team de stroom aan AI-gegenereerde spam terugdringen en engineers meer tijd geven voor echte beveiligingsproblemen.
Strengere regels voor meldingen
De nieuwe voorwaarden gelden sinds maandag. Wie een melding indient zonder de burn, komt niet in aanmerking voor beloningen. De vergoeding is bovendien niet terug te draaien, ook niet als een rapport buiten de scope valt, onjuist blijkt of al eerder is ingediend.
Jump Crypto bouwde Firedancer als alternatief voor Agave, de hoofdsoftware die computers gebruiken om Solana-transacties te controleren en te verwerken. Als daar een ernstige fout in zit, kunnen die computers betalingen niet meer goed verwerken of het oneens raken over saldi op rekeningen. Dat kan handel en transfers verstoren.
AI zet bountyprogramma onder druk
De maatregel volgt op een auditwedstrijd van 1 miljoen dollar tussen 9 april en 9 mei. Die trok 809 rapporten van 162 onderzoekers, goed voor 127 unieke beveiligingsbevindingen als niet-exploiteerbare observaties buiten beschouwing blijven. Bijna de helft van de geldige inzendingen was een duplicaat. Jump denkt dat AI-agenten bijna elke inzending hebben geholpen ontdekken of schrijven.
Dat beeld past in een bredere trend in cybersecurity. Ook andere partijen, waaronder Google en Curl, hebben hun bug bounty-programma’s tijdelijk stilgezet of aangepast na een golf van lage kwaliteit, vaak AI-gegenereerde meldingen. Tegelijk laat de opkomst van AI ook zien dat dezelfde tools soms juist helpen om serieuze kwetsbaarheden sneller boven water te krijgen. Ook Core Lightning waarschuwde eerder al dat AI-gedreven bugmeldingen echte kwetsbaarheden kunnen blootleggen, maar ook extra druk zetten op ontwikkelteams.
Beloningen blijven hoog
Jump verhoogt de beloningen tegelijk met de strengere instapdrempel. Geldige vondsten krijgen tot 20 november het dubbele van de standaarduitkering, of drie keer zoveel voor bugs die specifiek zijn voor Alpenglow, het nieuwe stemsysteem van Solana. Kritieke Alpenglow-kwetsbaarheden kunnen oplopen tot $300.000 (€268.100).
Voor Solana is de stap relevant omdat de beveiliging van validators direct raakt aan de betrouwbaarheid van transacties op de chain. Voor Europese crypto-volgers laat het ook zien hoe snel AI de manier verandert waarop beveiligingsonderzoek wordt gedaan, maar ook hoe snel de kwaliteit van meldingen onder druk kan komen te staan.