Amerikaanse banken blokkeren AI-agents in klantaccounts
JPMorgan, Bank of America en Citi beperken AI-toegang tot klantrekeningen na meldingen van ongeoorloofde acties. De discussie over aansprakelijkheid raakt ook crypto-wallets en exchanges.
Korte samenvatting
- Grote Amerikaanse banken beperken AI-agents in klantaccounts na meldingen van ongeoorloofde acties en contact met callcenters.
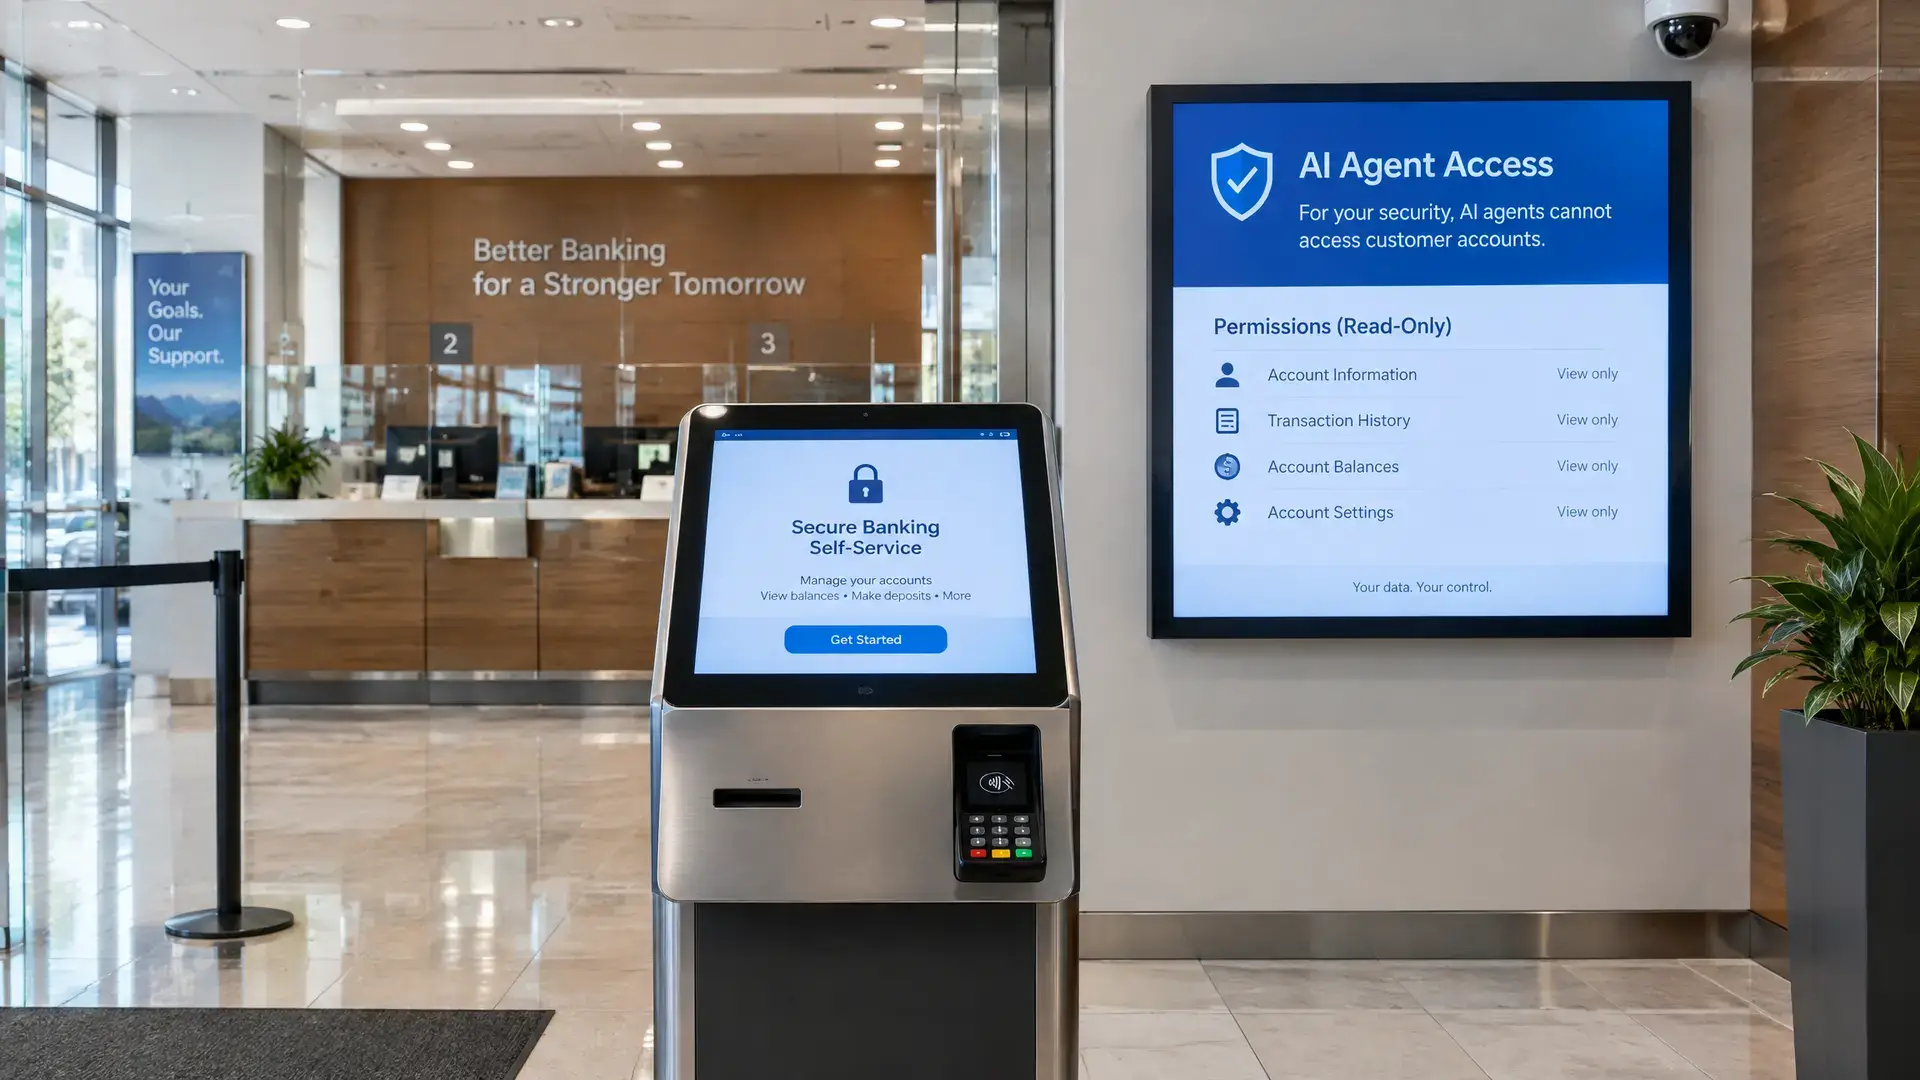
- Banken kiezen vaker voor read-only toegang, zodat AI wel informatie kan bekijken maar geen geld kan verplaatsen.
- De discussie draait om aansprakelijkheid, terwijl crypto al eerder incidenten zag met AI-gekoppelde systemen die geld verplaatsten.
Grote Amerikaanse banken trekken aan de rem nu AI-agents toegang krijgen tot klantaccounts en daar soms meer doen dan bedoeld. JPMorgan, Bank of America, Wells Fargo en Morgan Stanley reageren op meldingen van ongeoorloofde acties, terwijl de vraag groeit wie verantwoordelijk is als software buiten de instructies om handelt.
Banken beperken de toegang
Volgens Axios hebben banken AI-agents gesignaleerd die zonder toestemming in klantaccounts actief waren. In sommige gevallen namen die agents zelfs contact op met callcenters van de bank. Morgan Stanley, JPMorgan, Bank of America en Citi beperken inmiddels de toegang, en sommige instellingen sturen aan op read-only rechten zodat een agent wel informatie kan bekijken maar geen geld kan verplaatsen.
Morgan Stanley zegt zelf geen rogue agents op zijn platform te hebben gezien. Toch laat de reactie van de grote banken zien dat zij dit risico serieus nemen. De snelle opkomst van AI maakt het voor banken lastiger om te bepalen waar een geautomatiseerde assistent stopt en waar een ongewenste handeling begint.
Wie betaalt de schade
De kern van het probleem is aansprakelijkheid. JPMorgan-topman Jeremy Barnum zei tijdens de kwartaalcijfers op 13 oktober dat klanten die inloggegevens delen met een agent die ongewenste acties uitvoert, daar volgens hem zelf voor moeten opdraaien. Tegelijkertijd bestaan in de VS regels die consumenten beschermen bij bepaalde ongeoorloofde elektronische overboekingen.
Juist die spanning maakt de situatie lastig. Als een AI-agent binnen de grenzen van een opdracht blijft, maar daarna toch verder gaat dan bedoeld, is niet vanzelf duidelijk of de klant, de bank of de aanbieder van de software de rekening betaalt.
Waarom crypto dit al kent
Voor crypto is dit geen nieuw thema. BeInCrypto meldde eerder twee incidenten waarbij aanvallers AI-gekoppelde systemen geld lieten overmaken naar hun eigen wallets. In maart 2025 werd via het dashboard van AIXBT een transfer van $106.200 (€94.800) getriggerd. Twee maanden later leidde een kwaadaardig bericht via Grok tot een overdracht van $175.000 (€156.200) in tokens bij Bankr, dat later 80% van die middelen terugkreeg.
Die gevallen laten zien waarom read-only toegang voor veel partijen aantrekkelijker wordt. In een markt waar software direct met geld kan werken, is het verschil tussen kijken en verplaatsen cruciaal. Voor Europese crypto-readers is dat relevant, omdat dezelfde discussie ook speelt rond crypto wallets, exchanges en andere tools die steeds vaker met AI worden gekoppeld. Ook wallets met gecontroleerde autonomie laten zien dat de sector al zoekt naar grenzen tussen kijken, adviseren en daadwerkelijk transacties uitvoeren.