Hakerzy Bitget proszą o pomoc na publicznych czatach
ZachXBT łączy domniemanych pralników pieniędzy z kanałami Discord i Telegram THORChain oraz SwapKit, wskazując ślady prowadzące do północnokoreańskich hakerów TraderTraitor.
Najważniejsze informacje
- Domniemani pralnicy pieniędzy stojący za atakiem na Bitget prosili otwarcie o pomoc na publicznych czatach Discord i Telegram.
- ZachXBT powiązał pięć kont z transakcjami i zauważył skargi dotyczące niewpłyniętych swapów XRP na Bitcoin.
- Sprawa jest łączona z wcześniejszymi atakami oraz z TraderTraitor, grupą z Korei Północnej według FBI.
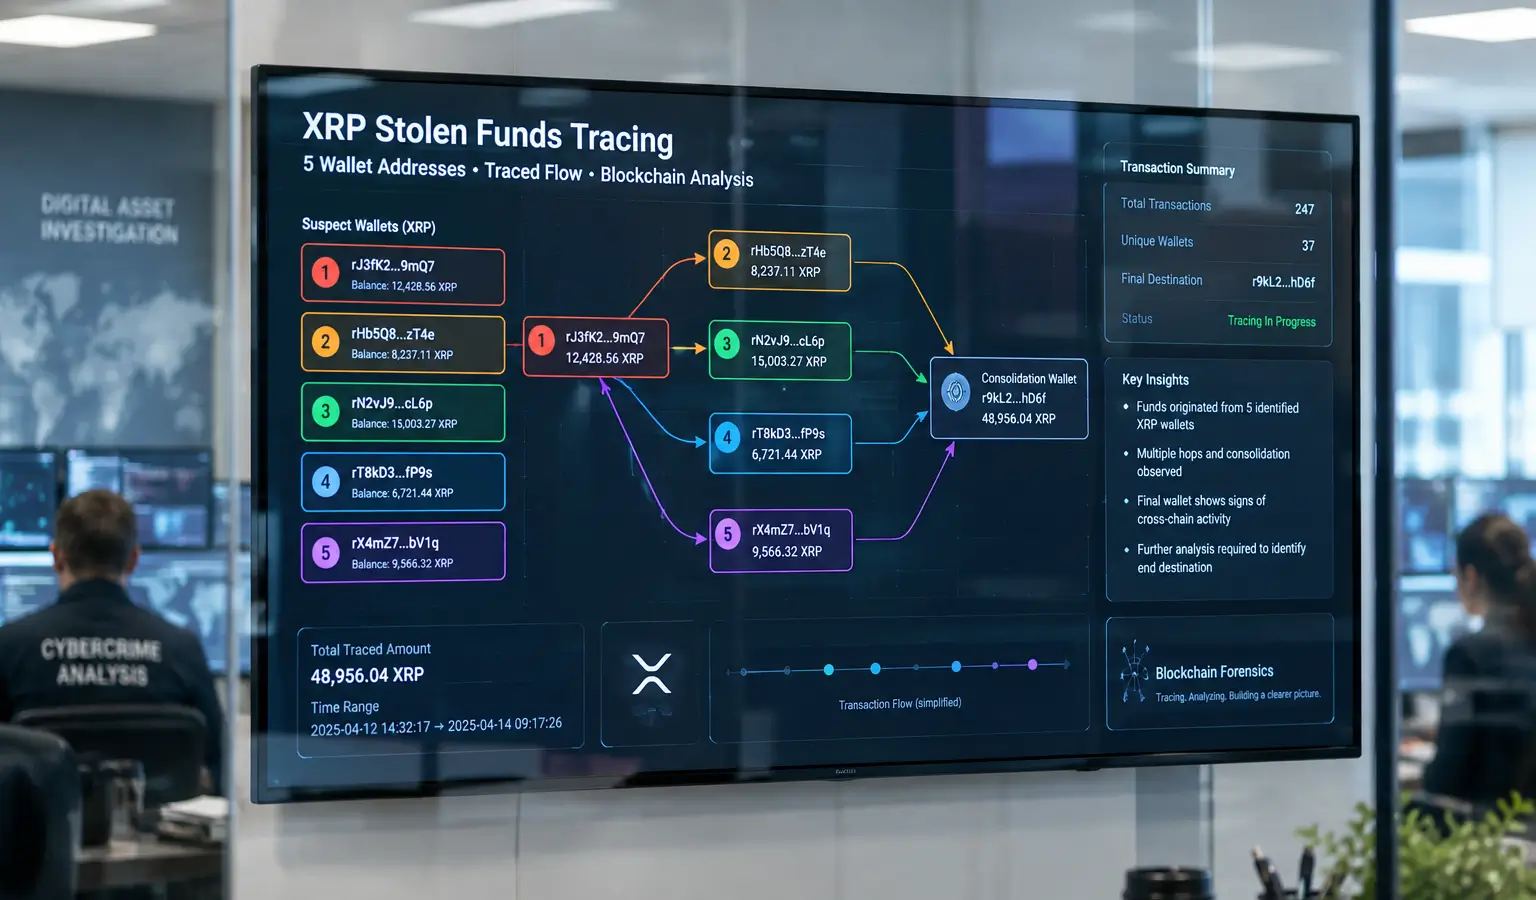
Domniemani pralnicy pieniędzy stojący za atakiem hack o wartości 387,5 mln $ (340 mln €) na Bitget prosili według badacza blockchain ZachXBT otwarcie o pomoc w publicznych pokojach czatowych. Chodzi o grupę chińskich pralników pieniędzy, którzy mieli działać na rzecz domniemanych północnokoreańskich napastników. Zwraca uwagę fakt, że swoje pytania zadawali na kanałach Discord i Telegram usług, których używali do dalszego przenoszenia skradzionych kryptowalut.
Otwarte pytania na czatach
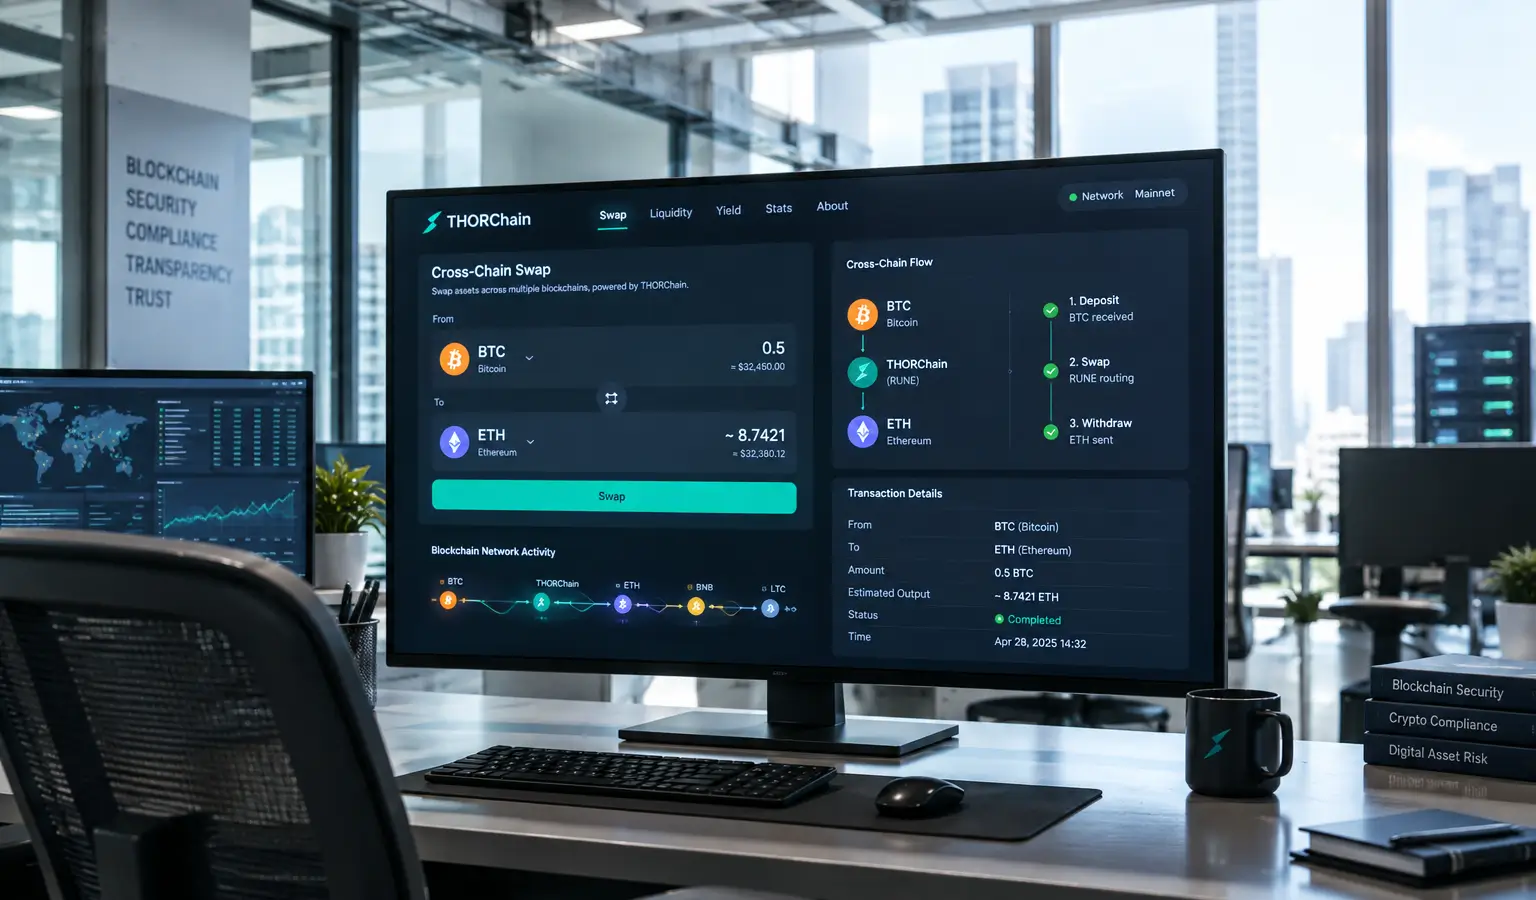
ZachXBT powiedział, że powiązał pięć kont z oddzielnymi transakcjami. W jego zrzutach ekranu konta skarżą się pracownikom THORChain, sieci, dzięki której monety można wymieniać między blockchainami bez konta, że swapy z XRP na Bitcoin nie dotarły.
To wpisuje się w szerszą rolę, jaką THORChain odgrywa w tej sprawie: usługa wcześniej odmówiła już zablokowania portfeli użytych w ataku na Bitget, co pozwoliło przesuwać skradzione środki przez ten protokół.
Użytkownik o nazwie Cc napisał, że wysłano 277.724 XRP, a wróciło tylko 431. Inny użytkownik, jack, powiedział, że utrata aktywów „spowodowałaby wiele problemów w moim życiu”. Moderator usługi swap SwapKit odpowiedział na to zdjęciem Kim Dzong Una.
Powiązanie z wcześniejszymi atakami
Według ZachXBT jedno z kont, lolo, jest również zamieszane w pranie pieniędzy po ataku na Kelp DAO o wartości 292 mln $ (256 mln €) w kwietniu. Na czacie lolo potwierdził, że na Telegramie używa też nazwy Marin.
Badacz powiedział, że widział ten sam schemat po kilku atakach przypisywanych TraderTraitor. To nazwa używana przez FBI wobec północnokoreańskiej grupy hakerskiej. FBI wcześniej powiązało tę grupę także z kradzieżą 308 mln $ (270 mln €) z japońskiej giełdy kryptowalut DMM Bitcoin w 2024 roku. W 2025 roku północnokoreańscy hakerzy mieli według wcześniejszych szacunków ukraść około 2,02 mld $ (1,8 mld €) w kryptowalutach, co stanowiło niemal 60% wszystkich zgłoszonych kradzieży kryptowalut w tym roku.
Dlaczego to ważne
Sprawa pokazuje, jak trudno jest szybko i dyskretnie przenieść skradzione kryptowaluty, nawet gdy napastnicy korzystają z wielu blockchainów i mixerów. Dla europejskich użytkowników krypto jest to istotne, ponieważ pokazuje, jak silnie wciąż trwa dyskusja o bezpieczeństwie, śledzeniu transakcji i roli pośredników. Bitget poinformował, że wypłaty zostaną wznowione w poniedziałek, a ZachXBT zapowiedział, że później udostępni więcej danych o zaangażowanych grupach.