CZ ostrzega przed phishingiem opartym na AI, Bitcoin Core zmienia politykę błędów
CZ wskazuje na phishing napędzany przez AI i wycieki danych jako bezpośrednie ryzyko, podczas gdy Bitcoin Core przyspiesza obsługę zgłoszeń błędów, ponieważ luki są wykrywane coraz szybciej.
Najważniejsze informacje
- CZ ostrzega, że AI może już teraz wyrządzać szkody poprzez phishing i wycieki danych, bez łamania kryptografii Bitcoina.
- Twierdzi, że stare wyciekłe dane osobowe i wiadomości napisane przez AI sprawiają, że oszustwa są bardziej wiarygodne dla użytkowników.
- Bitcoin Core zmienia politykę błędów, ponieważ AI szybciej ujawnia luki, a poprawki muszą być publikowane szybciej.
Założyciel Binance Changpeng Zhao ostrzega, że AI nie musi łamać kryptografii Bitcoina, by wyrządzić szkody. Jego zdaniem prawdziwe ryzyko leży już teraz w phishingu i wyciekach danych, podczas gdy Bitcoin Core jednocześnie zaostrza zasady zgłaszania błędów, ponieważ AI szybciej ujawnia luki.
CZ skupia się na phishingu
Zhao, lepiej znany jako CZ, napisał 23 października na X, że szyfrowanie w krypto nie jest słabym ogniwem. Stwierdził, że banki i wiele usług internetowych opiera się na słabszym szyfrowaniu niż Bitcoin, a więc te systemy zostałyby zaatakowane wcześniej, gdyby AI kiedykolwiek naprawdę mogła łamać kod.
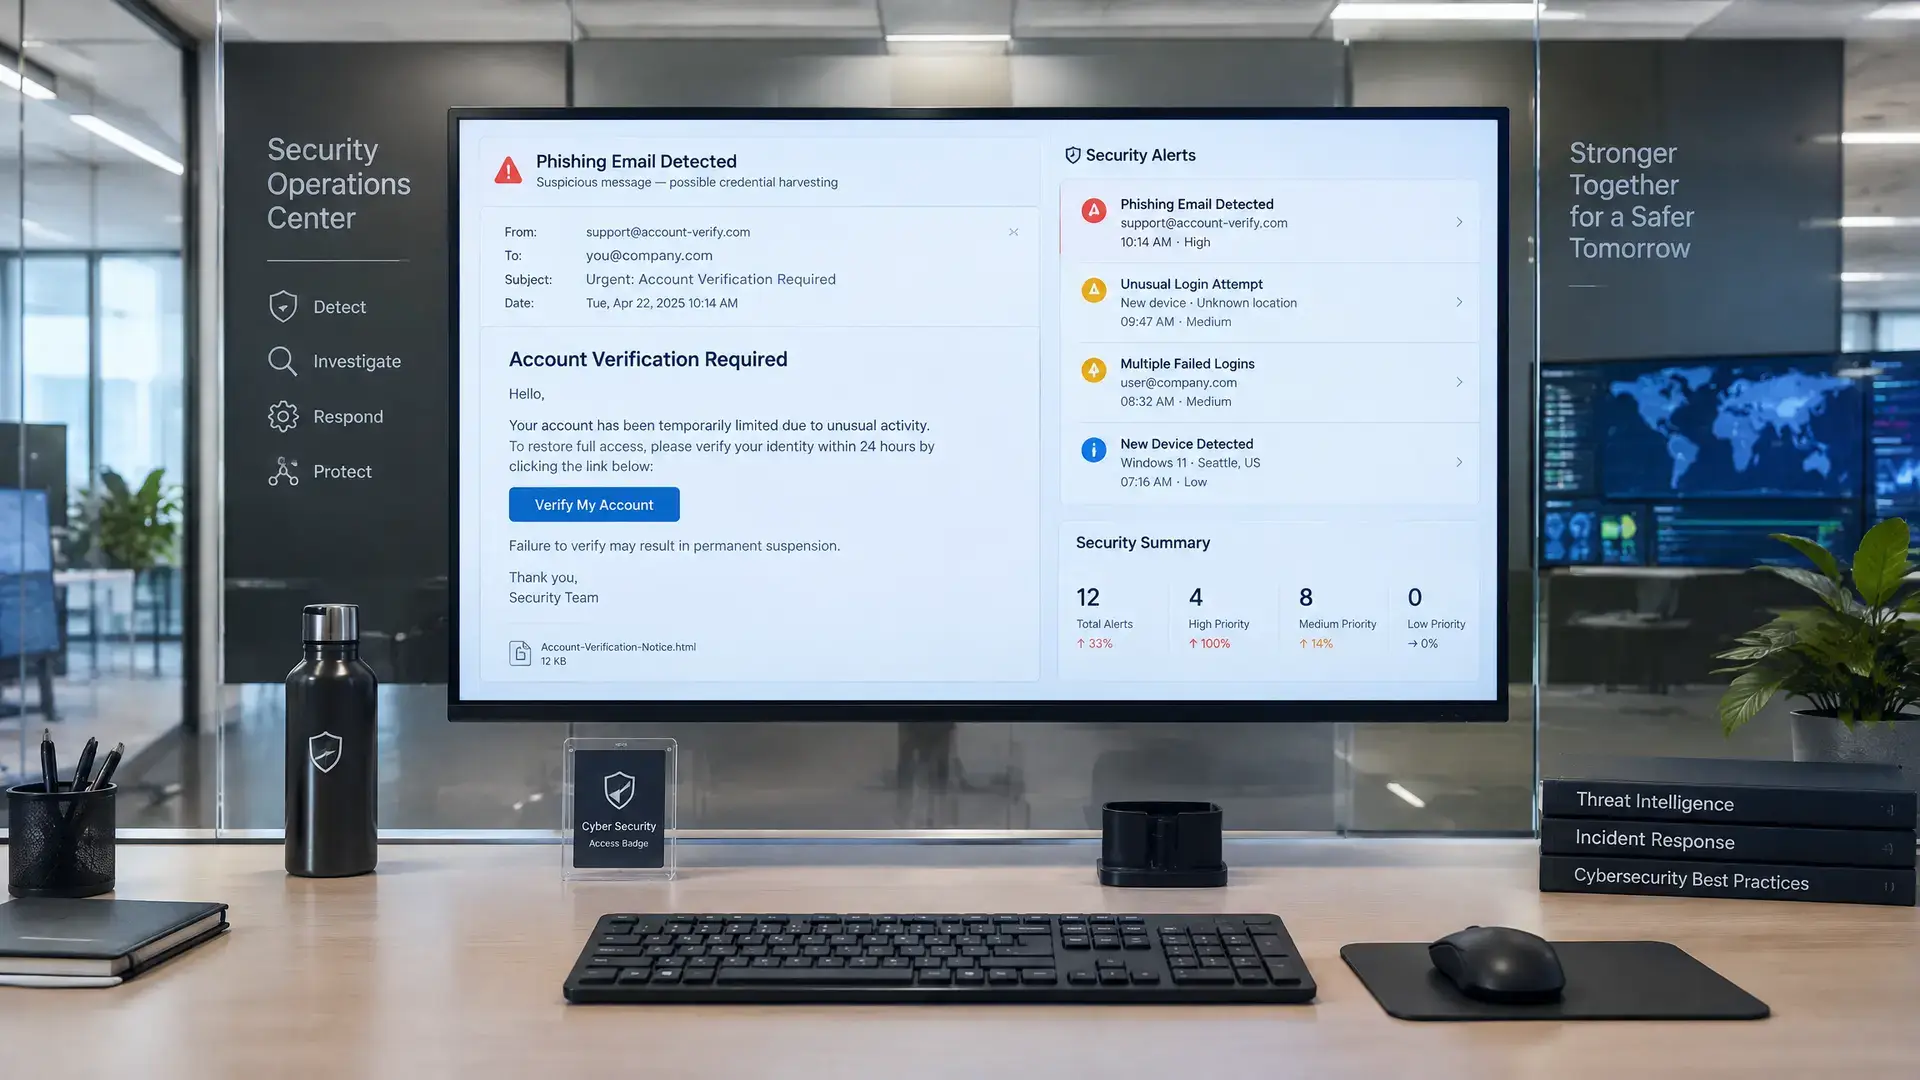
Jego najważniejszy punkt był jednak taki, że napastnicy już dziś mogą wiele zrobić dzięki starym, wyciekłym danym osobowym. Dane te są łączone z wiadomościami napisanymi przez AI, które wyglądają przekonująco i często sprawiają wrażenie, jakby pochodziły od prawdziwej znanej osoby lub zaufanej firmy. CZ zakończył swój wpis znanym ostrzeżeniem: „Stay SAFU!”
Ostrzeżenie wpisuje się w szersze obawy w branży. AI sprawia, że e-maile phishingowe, fałszywe wiadomości i inne oszustwa są bardziej wiarygodne, przez co użytkownicy mogą szybciej wpaść w pułapkę bez potrzeby stosowania skomplikowanych ataków technicznych.
Bitcoin Core zaostrza zasady
Deweloper Bitcoin Core Antoine Poinsot ogłosił w czwartek na Bitcoin Development Mailing List nową politykę bezpieczeństwa. Sedno jego przekazu jest takie, że duże modele językowe potrafią dziś znajdować niektóre błędy tak szybko, że długie embarga mają niewielki sens. W związku z tym poprawki dla łatwych do wykrycia luk będą od teraz publikowane jak najszybciej dla wszystkich wspieranych wersji, wraz z odpowiednimi security-advisories.
W przypadku innych błędów nadal będzie obowiązywał podział według wagi. Problemy o niskim ryzyku zostaną ujawnione dwa tygodnie po dużym wydaniu, natomiast błędy średniego i wysokiego ryzyka dopiero po tym, jak ostatnia dotknięta wersja osiągnie status end of life. Krytyczne błędy prawdopodobnie otrzymają osobną ścieżkę.
Dlaczego to ma znaczenie
Dla europejskich użytkowników krypto pokazuje to, że bezpieczeństwo nie dotyczy wyłącznie techniki stojącej za blockchainem, ale także najsłabszego ogniwa wokół kont, wiadomości i wykorzystania danych. Ma to znaczenie dla każdego, kto korzysta z portfela krypto lub regularnie pracuje z giełdami i portfelami. Połączenie AI i wyciekłych danych może sprawić, że oszustwa będą bardziej przekonujące, a deweloperzy będą musieli szybciej reagować na luki w oprogramowaniu.
Także ostrzeżenia o ryzykach AI związanych z portfelami pokazują, że branża obawia się przede wszystkim nadużywania istniejących kont i adresów, a nie bezpośredniego przełomu w kryptografii.