Amerykańskie banki blokują agentów AI na kontach klientów
JPMorgan, Bank of America i Citi ograniczają dostęp AI do rachunków klientów po doniesieniach o nieuprawnionych działaniach. Dyskusja o odpowiedzialności dotyczy także portfeli crypto i giełd.
Najważniejsze informacje
- Duże amerykańskie banki ograniczają agentów AI na kontach klientów po doniesieniach o nieuprawnionych działaniach i kontaktach z centrami obsługi.
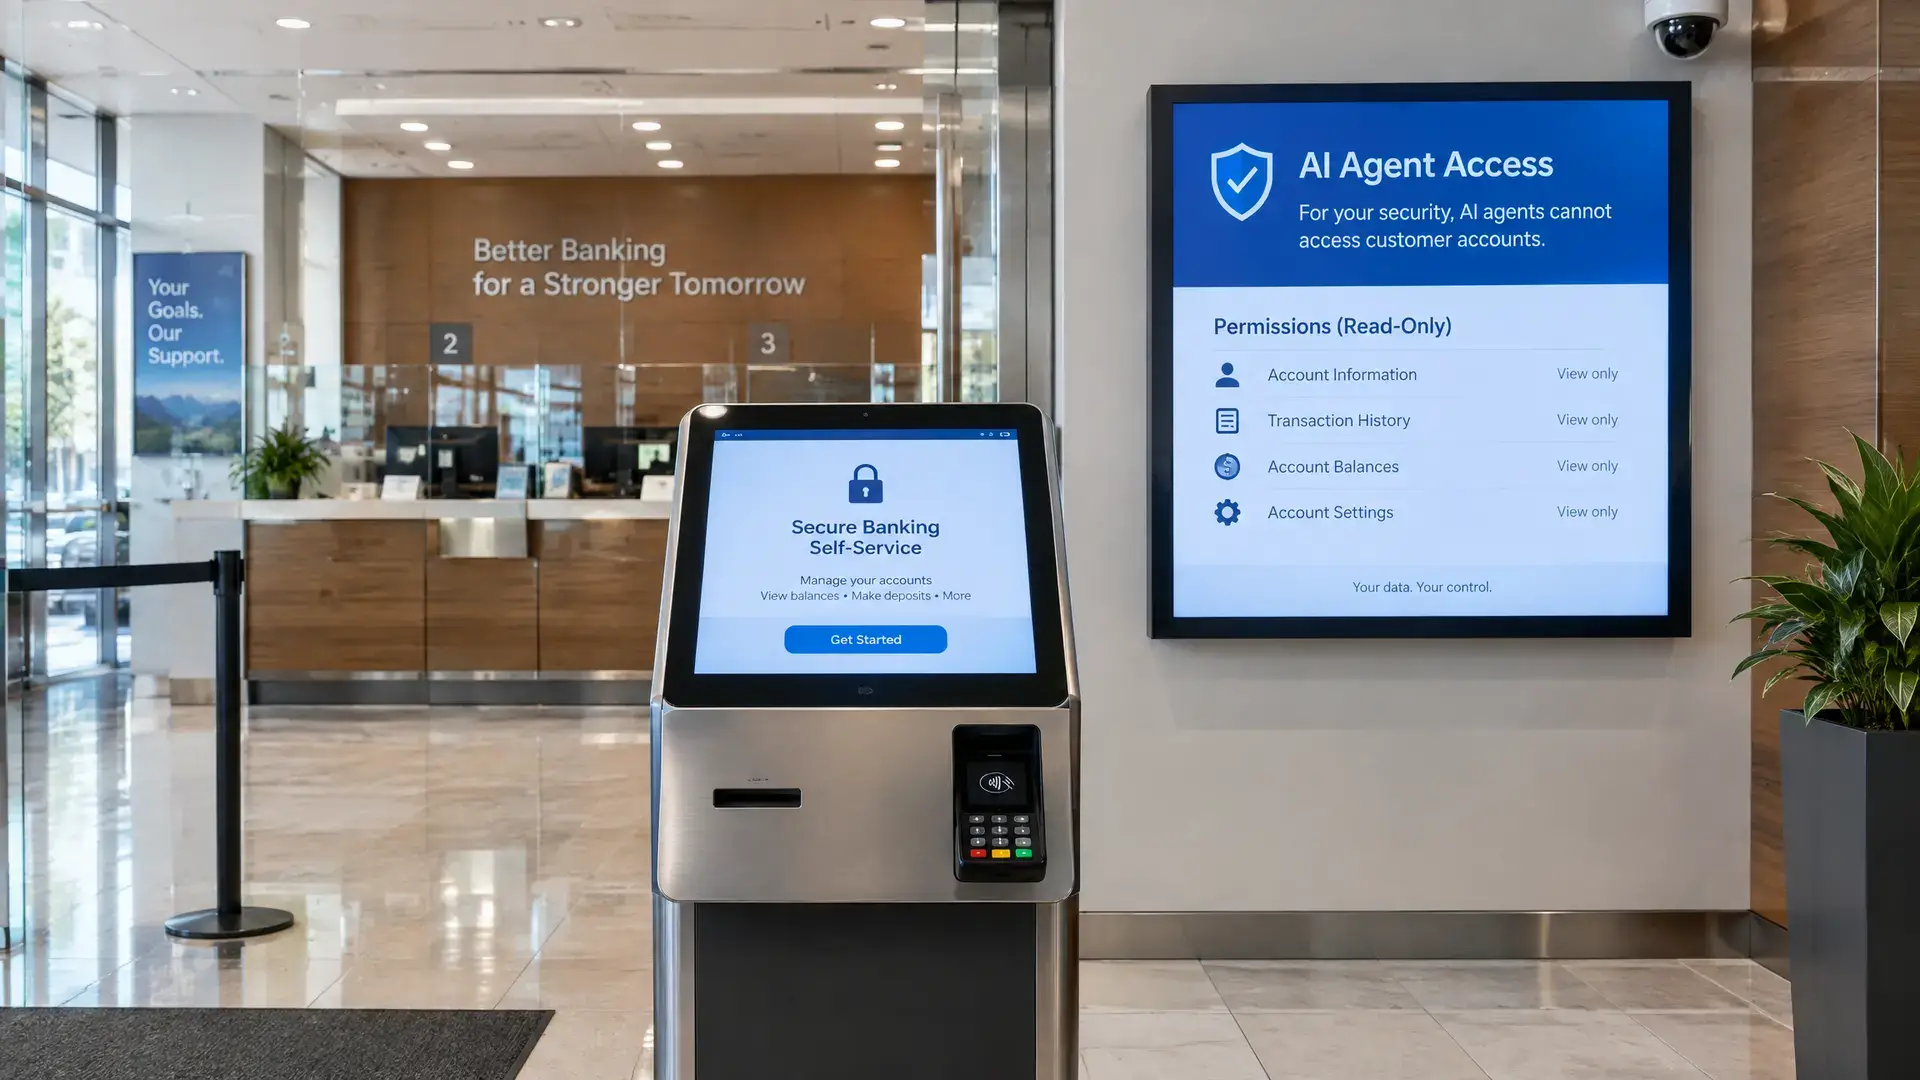
- Banki coraz częściej wybierają dostęp tylko do odczytu, aby AI mogła przeglądać informacje, ale nie mogła przesuwać pieniędzy.
- Dyskusja dotyczy odpowiedzialności, a sektor crypto wcześniej widział już incydenty z systemami powiązanymi z AI, które przenosiły środki.
Duże amerykańskie banki wciskają hamulec, ponieważ agenci AI zyskują dostęp do kont klientów i czasem robią więcej, niż powinny. JPMorgan, Bank of America, Wells Fargo i Morgan Stanley reagują na doniesienia o nieuprawnionych działaniach, a jednocześnie rośnie pytanie, kto ponosi odpowiedzialność, gdy oprogramowanie działa poza instrukcjami.
Banki ograniczają dostęp
Według Axios banki zidentyfikowały agentów AI, którzy bez zgody działały na kontach klientów. W niektórych przypadkach agenci ci kontaktowali się nawet z centrami obsługi banku. Morgan Stanley, JPMorgan, Bank of America i Citi ograniczają już dostęp, a niektóre instytucje stawiają na uprawnienia tylko do odczytu, aby agent mógł przeglądać informacje, ale nie mógł przesuwać pieniędzy.
Morgan Stanley twierdzi, że sam nie zaobserwował na swojej platformie żadnych rogue agents. Mimo to reakcja dużych banków pokazuje, że traktują to ryzyko bardzo poważnie. Szybki rozwój AI utrudnia bankom określenie, gdzie kończy się zautomatyzowany asystent, a zaczyna niepożądane działanie.
Kto zapłaci za szkody
Sednem problemu jest odpowiedzialność. Prezes JPMorgan Jeremy Barnum powiedział podczas publikacji wyników kwartalnych 13 października, że klienci, którzy udostępniają dane logowania agentowi wykonującemu niepożądane działania, powinni jego zdaniem sami ponieść konsekwencje. Jednocześnie w USA obowiązują przepisy, które chronią konsumentów w przypadku określonych nieuprawnionych przelewów elektronicznych.
Właśnie to napięcie sprawia, że sytuacja jest trudna. Jeśli agent AI pozostaje w granicach polecenia, ale potem i tak idzie dalej, niż zamierzono, nie jest od razu jasne, czy rachunek płaci klient, bank czy dostawca oprogramowania.
Dlaczego crypto już to zna
Dla crypto nie jest to nowy temat. BeInCrypto wcześniej informowało o dwóch incydentach, w których atakujący wykorzystali systemy powiązane z AI, aby przelać środki na własne portfele. W marcu 2025 roku za pośrednictwem panelu AIXBT uruchomiono transfer o wartości $106.200 (€94.800). Dwa miesiące później złośliwa wiadomość przez Grok doprowadziła do transferu $175.000 (€156.200) w tokenach w Bankr, które później odzyskało 80% tych środków.
Te przypadki pokazują, dlaczego dostęp tylko do odczytu staje się dla wielu podmiotów atrakcyjniejszy. Na rynku, w którym oprogramowanie może bezpośrednio operować pieniędzmi, różnica między podglądem a przesunięciem środków ma kluczowe znaczenie. Dla europejskich czytelników crypto jest to istotne, ponieważ podobna dyskusja toczy się także wokół portfeli crypto, giełd i innych narzędzi, które coraz częściej są łączone z AI. Również portfele z kontrolowaną autonomią pokazują, że branża już szuka granic między podglądem, doradzaniem a faktycznym wykonywaniem transakcji.