Klucze eMudhra ujawniają ryzyko dla przeglądarek i narzędzi krypto
Mozilla, Chrome, Apple i Microsoft szybko wdrożyły blokady. Wadliwe klucze eMudhra mogą też dotknąć ruch API giełd, portfeli i botów.
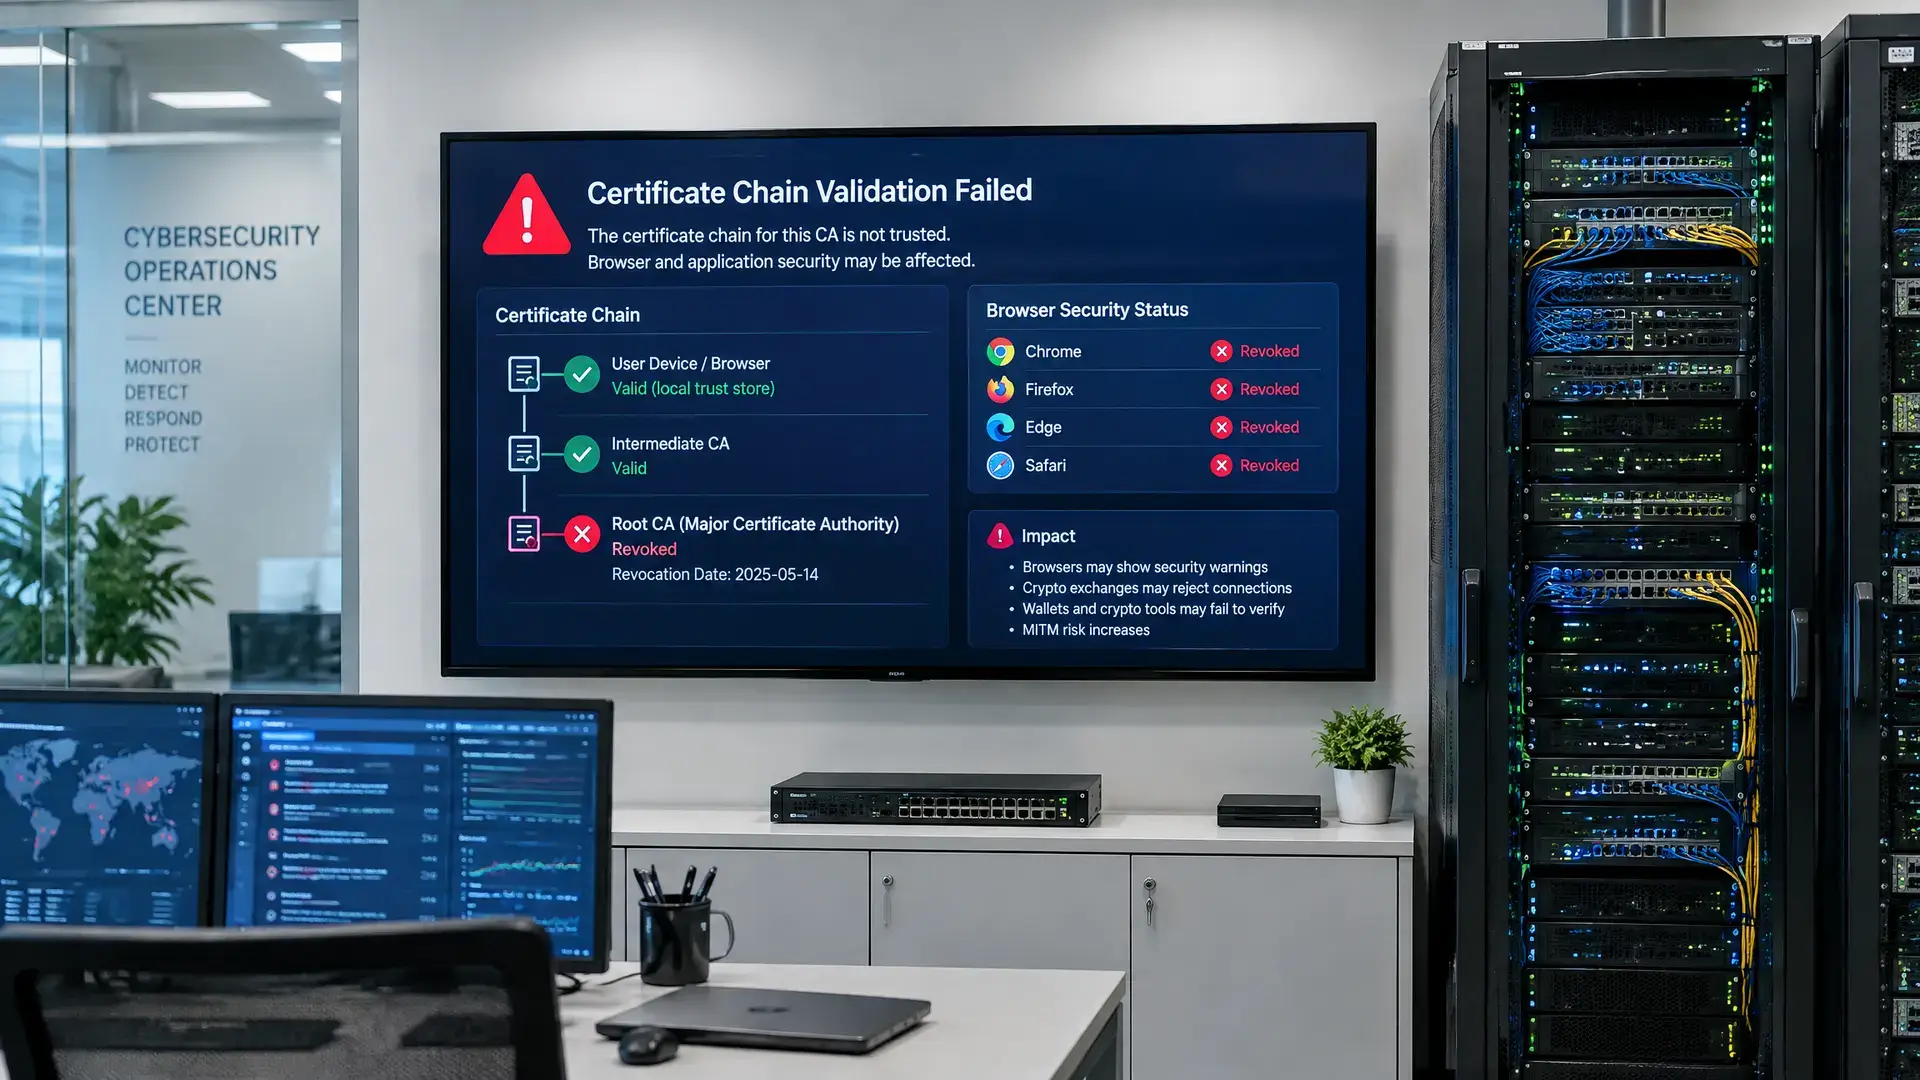
Najważniejsze informacje
- Osiem kluczy prywatnych eMudhra okazało się skompromitowanych, co umożliwiało tworzenie fałszywych certyfikatów dla stron internetowych.
- Przeglądarki i twórcy oprogramowania szybko wdrożyli awaryjne poprawki; Mozilla, Chrome, Apple i Microsoft zablokowały powiązane certyfikaty.
- Narzędzia krypto korzystające z certyfikatów dla giełd i portfeli są narażone, choć nie zgłoszono jeszcze żadnych ataków na krypto.
Przeglądarki i twórcy oprogramowania wdrożyli awaryjne poprawki po tym, jak okazało się, że osiem kluczy prywatnych w eMudhra, indyjskim certificate authority, zostało skompromitowanych. Sprawa dotyczy nie tylko bezpieczeństwa sieci, ale także narzędzi krypto, które za pośrednictwem certyfikatów komunikują się z giełdami, portfelami i innymi usługami.
Co dokładnie poszło nie tak
Zgłoszenie pojawiło się 17 października od badacza Wayne’a. Aby wykazać błąd, użył wszystkich ośmiu skompromitowanych kluczy do cyfrowego podpisania swojego ostrzeżenia. Zgodnie ze zgłoszeniem klucze można było wykorzystać do tworzenia pozornie ważnych certyfikatów dla stron internetowych.
To ryzykowne, ponieważ przeglądarki i inne programy polegają na certyfikatach cyfrowych, aby sprawdzać, czy dana strona jest autentyczna. Według The Register eMudhra wydała ponad 60 milionów certyfikatów. Jeśli klucz prywatny certificate authority wycieknie lub zostanie złamany, atakujący może fałszować certyfikaty wyglądające na wiarygodne.
Dlaczego użytkownicy krypto powinni uważać
Dla użytkowników krypto jest to szczególnie istotne poza przeglądarką. Wiele botów giełdowych, skryptów tradingowych i backendów portfeli działa w Pythonie, Node lub Go i opiera się na tym samym łańcuchu certyfikatów, aby bezpiecznie utrzymywać ruch. Fałszywy certyfikat dla API giełdy może w teorii pozwolić na podsłuchiwanie lub modyfikowanie ruchu w tej samej sieci.
Jak dotąd nie zgłoszono żadnych ataków na krypto ani ataków na użytkowników. Mozilla ostrzegła jednak, że interceptory sieciowe z takimi fałszywymi certyfikatami mogą podszywać się pod zaufane strony i w ten sposób odczytywać lub modyfikować dane.
Szybkie poprawki, otwarte pytania
Mozilla wprowadziła blokadę już w ciągu około trzech godzin od zgłoszenia. Chrome zablokował certyfikaty jeszcze tego samego dnia, Apple zrobił to 19 października, a Microsoft 20 października. eMudhra również unieważniła powiązane certyfikaty.
Nie wiadomo jeszcze dokładnie, w jaki sposób wyciekły klucze. Badacze twierdzą, że eMudhra używała skrajnie słabych kluczy prywatnych, takich jak małe liczby zamiast silnych losowych wartości 384-bitowych. Scott Helme powiedział, że był w stanie wydobyć osiem kluczy z publicznych certyfikatów w mniej niż sekundę i że były one widoczne już od kwietnia 2025 roku. Według jego testów narzędzia takie jak curl, Python, Node, Go i Java akceptowały fałszywy certyfikat dla API Stripe, choć obecnie dostępne są już poprawki dla Go, pakietu certifi w Pythonie oraz webpki-roots w Rust. Node.js podczas ostatniego sprawdzenia nadal pozostawał podatny.