Foundation ostrzega przed phishingowymi mailami wokół portfela Passport
Maile pochodziły z domen Foundation i czasem zawierały adresy klientów. Firma twierdzi, że sam portfel Passport nie został naruszony.
Najważniejsze informacje
- Foundation ostrzega przed phishingowymi mailami, które podszywały się pod pilne wycofanie portfela Passport i były wysyłane z własnych domen firmy.
- Według użytkowników wiadomości zawierały imiona i nazwiska, numery telefonów oraz adresy zamieszkania; Foundation twierdzi, że Bitcoin na portfelu Passport jest bezpieczny.
- Foundation informuje o nadużyciu przejętych kluczy Cloudflare API i unieważniła klucze oraz wyłączyła złośliwą domenę.
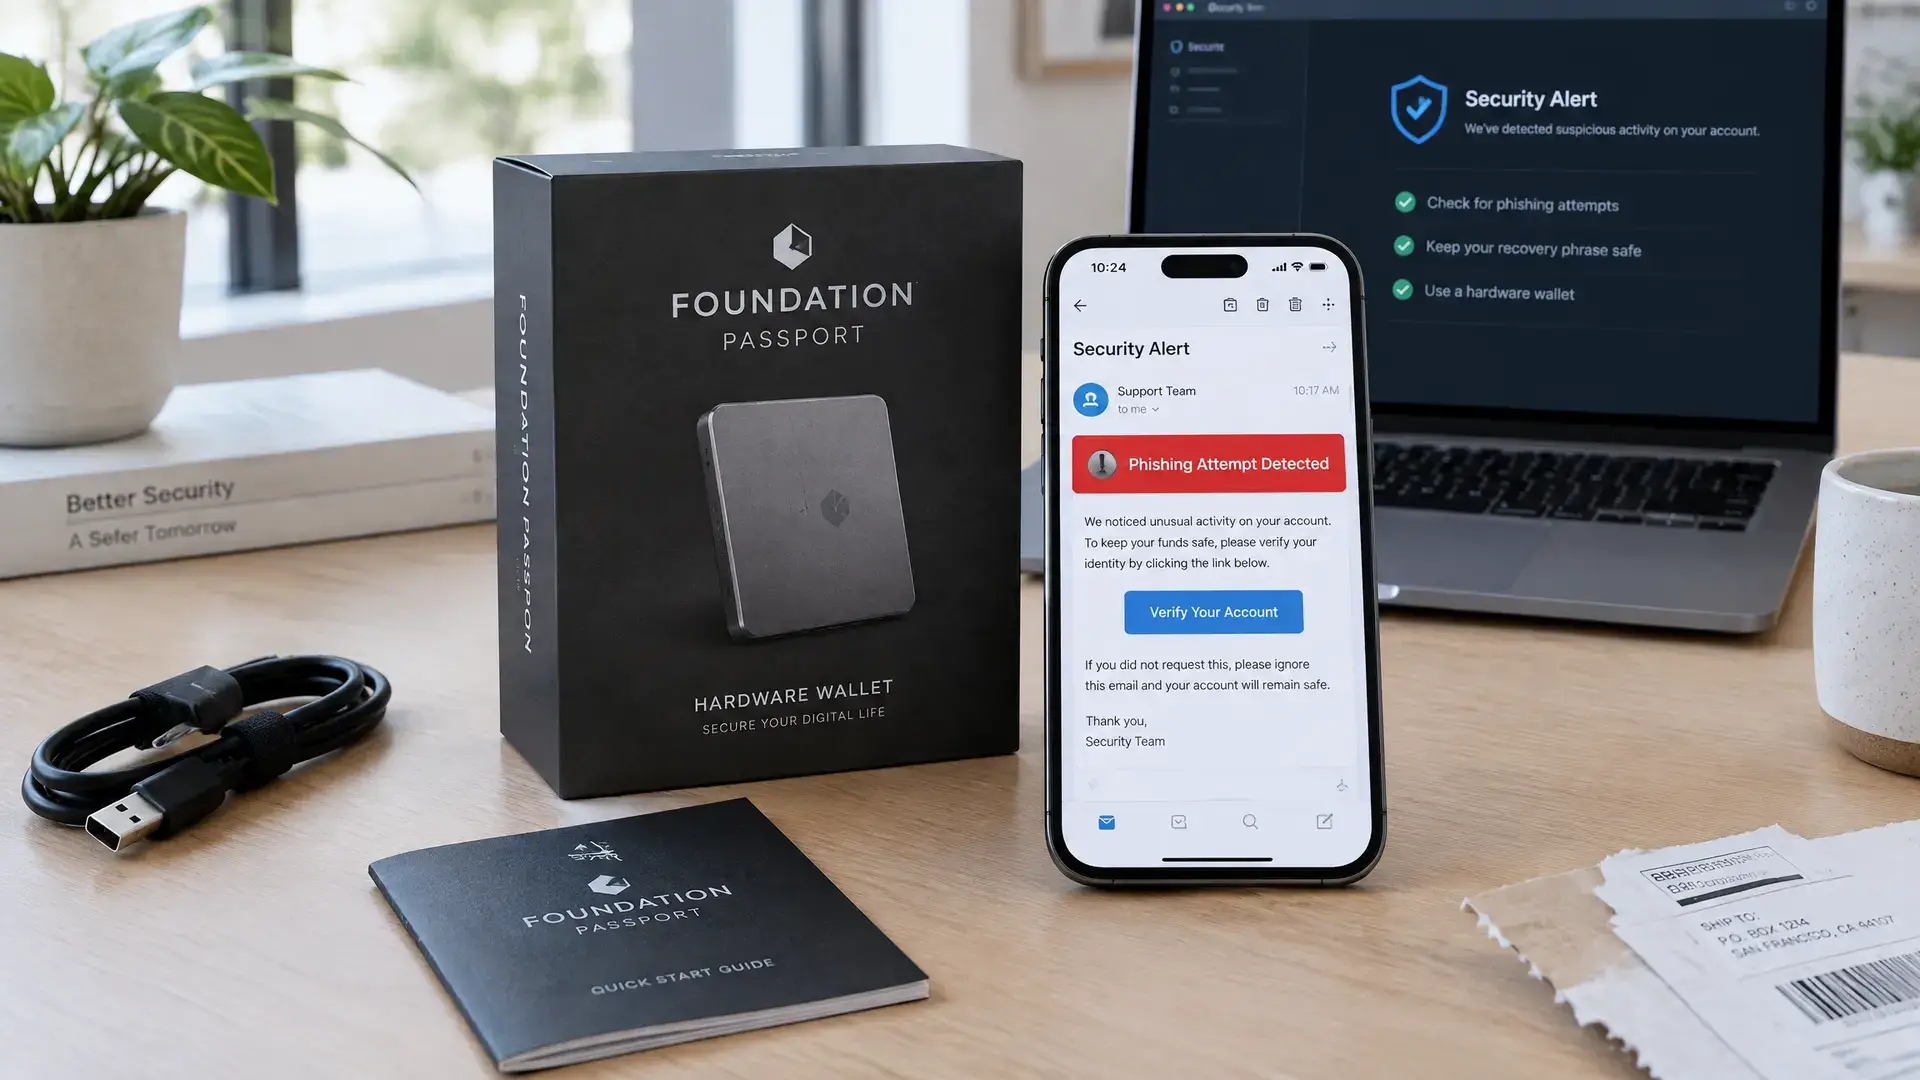
Foundation ostrzega, że phishingowe maile podszywające się pod pilne wycofanie portfela Passport zostały wysłane z własnych domen firmy. Według użytkowników w tych wiadomościach znajdowały się także ich adresy domowe, co rodzi pytanie, skąd atakujący zdobyli te dane. Foundation twierdzi, że Bitcoin na portfelu Passport jest bezpieczny i że sama infrastruktura sprzętowa nie została naruszona.
Fałszywa akcja wycofania przez własną domenę
Maile dotarły w niedzielę z pilnym komunikatem ostrzegawczym. Informowano w nim, że dostawca zmodyfikował moduł wyświetlacza i że atakujący wyprowadzają środki z zaatakowanych urządzeń. Odbiorcom zalecono, by nie czekali na wymianę, lecz skorzystali z linku prowadzącego do foundation.support, fałszywej strony imitującej aplikację companion wallet Foundation.
Na tej stronie widniał pusty portfel z przyciskiem wpłaty, prawdopodobnie po to, by skłonić ofiary do wysłania Bitcoinów. Atak phishingowy wykorzystywał realne ryzyko, ponieważ w 2026 roku częściej pojawiały się ostrzeżenia dotyczące zmanipulowanych hardware walletów. Dzięki temu komunikat o problemie w łańcuchu dostaw mógł wydawać się wiarygodny.
Pytania o wyciek danych klientów
Foundation poinformowała w poniedziałek na X, że atakujący wykorzystali jeden lub więcej przejętych kluczy Cloudflare API. Firma twierdzi, że unieważniła wszystkie klucze i wyłączyła złośliwą domenę. Nadal jednak nie wiadomo, skąd atakujący wiedzieli, kto kupił Passport.
Kilku użytkowników napisało, że w mailach znajdowały się ich imię i nazwisko, numer telefonu oraz adres zamieszkania. Jeden z odbiorców powiedział, że wiadomość przyszła nawet z jobs@foundation.xyz, prawdziwej domeny Foundation, i zawierała jego pełne imię i nazwisko oraz adres zamówienia portfela sprzed dwóch lat. Inny użytkownik zgłosił, że krążyły dwie wersje maila, z pełnymi danymi zamówienia dla klientów oraz tylko z imionami i nazwiskami dla byłych kandydatów do pracy.
Dlaczego to ma znaczenie
Dla europejskich użytkowników kryptowalut ta sprawa pokazuje, że phishing nie polega wyłącznie na fałszywych stronach, ale także na skradzionych danych klientów i wiarygodnie wyglądających adresach nadawców. Producenci hardware walletów w 2026 roku częściej byli dotykani przez wycieki danych u partnerów logistycznych, w których do sieci trafiały imiona, adresy i dane kontaktowe. To sprawia, że takie ataki są trudniejsze do rozpoznania, także dla użytkowników, którzy przechowują Bitcoin offline.
Wcześniej wyciek danych wysyłkowych również zwiększył ryzyko phishingu wśród użytkowników hardware walletów. Foundation nie powiedziała jeszcze, czy sama baza danych klientów została zhakowana. Firma podaje jednak, że opublikuje pełny raport, gdy tylko będzie to możliwe.