Keystone niszczy 18 835 portfeli po poważnym naruszeniu bezpieczeństwa
Keystone informuje, że wyciekły dane klientów i klucz produkcyjny; prawie 19 000 niesprzedanych portfeli sprzętowych zostanie zniszczonych. Naruszenie zwiększa obawy o łańcuch dystrybucji przechowywania kryptowalut.
Najważniejsze informacje
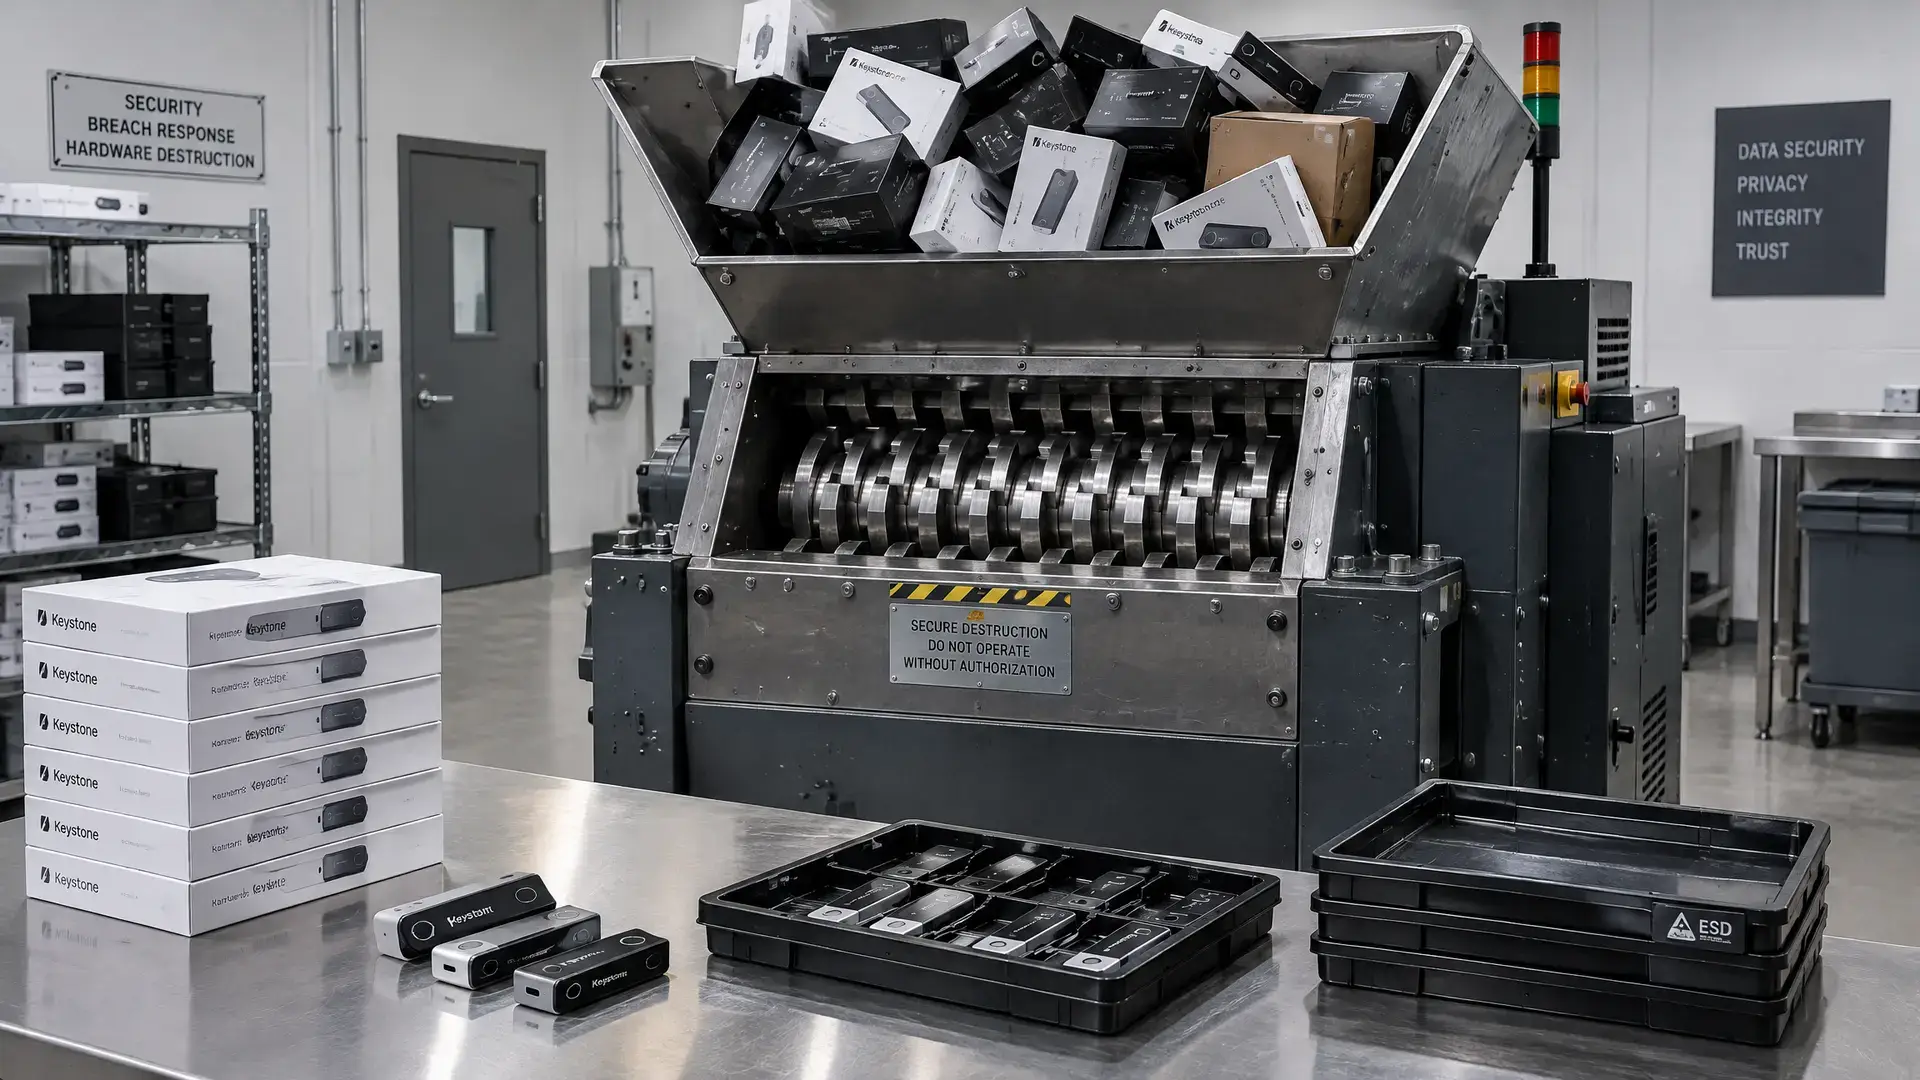
- Keystone niszczy 18 835 niesprzedanych portfeli sprzętowych i wstrzymuje wysyłki po naruszeniu na swojej stronie internetowej.
- W ataku ujawniono dane klientów, dane zamówień oraz możliwe 12 873 nieopłacone rekordy checkoutu.
- Wykradziony klucz uwierzytelniający może przepuszczać fałszywe portfele przez kontrole; recovery phrases i private keys nie zostały przejęte.
Producent portfeli sprzętowych Keystone zniszczy prawie 19 000 niesprzedanych urządzeń i tymczasowo wstrzymuje wysyłki po naruszeniu na swojej stronie internetowej. Ujawniono przy tym dane klientów oraz klucz, który mógł pozwalać fałszywym portfelom przechodzić kontrole uwierzytelniania.
Co dokładnie wyciekło
Według Keystone atakujący uzyskał dostęp do strony 20 października za pośrednictwem błędu w narzędziu strony trzeciej do monitorowania danych. Firma poinformowała w poniedziałek na X, że ujawniono 25 964 rekordy zakupów z lat 2024 do 2026. Chodzi o imiona i nazwiska, dane kontaktowe, adresy wysyłki oraz dane zamówień. Możliwe, że naruszenie objęło także 12 873 nieopłacone rekordy checkoutu.
Skradziony klucz jest osadzony w urządzeniach już na etapie produkcji i nie można go zmienić. W efekcie portfele mogą być rozpoznawane online jako prawdziwe, co zwiększa ryzyko, że fałszywe urządzenia przejdą kontrolę. Keystone podaje, że zniszczy 18 835 niesprzedanych jednostek. Recovery phrases, private keys i dane portfeli nie miały zostać przejęte.
Większa presja na portfele sprzętowe
To naruszenie wpisuje się w serię incydentów dotyczących portfeli sprzętowych w tym roku. W październiku Ledger zgłosił duży atak, w którym za pomocą zmanipulowanego sprzętu u części resellerów można było przechwycić recovery phrases podczas konfiguracji. Wcześniej w tym roku ujawniono też wycieki danych u firm kurierskich, które dotknęły dane klientów użytkowników portfeli sprzętowych Trezor i SafePal. Takie incydenty pokazują, jak podatne mogą być nie tylko samo urządzenie, ale też łańcuch dystrybucji i dane klientów.
Keystone poinformował, że niektóre rekordy klientów powinny były zostać usunięte już wcześniej, zgodnie z wewnętrzną zasadą 180 dni, ale automatyczne narzędzie do usuwania zawiodło, a firma tego nie zauważyła. Firma przyznała się do tego błędu i twierdzi, że wymienia klucz uwierzytelniający w nowych urządzeniach, przenosi sprzedaż online na preordery oraz skraca okres przechowywania danych klientów do 90 dni.
Również w przypadku SafePal błąd w wtyczce do śledzenia zamówień doprowadził wcześniej do ujawnienia danych klientów, bez naruszenia seed phrases lub private keys. To pokazuje, że w przypadku portfeli sprzętowych słabym punktem może być nie tylko sam hardware, ale też warstwa internetowa i logistyczna.
Co użytkownicy powinni teraz wiedzieć
Keystone podaje, że urządzenia dostarczone przed 20 października pozostają bezpieczne, jeśli przejdą uwierzytelnienie. Klienci, którzy po tej dacie otrzymali urządzenie ze starym kluczem, powinni dodatkowo je sprawdzić przed użyciem. Firma podkreśla, że użytkownicy nie muszą przenosić swoich funds tylko z powodu tego naruszenia, i ostrzega przed fałszywymi wiadomościami o recallach lub przenoszeniu assets.