Naruszenie Ledger kosztuje oszusta bitcoinowego 4,9 mln $ w BTC
Chainalysis łączy kradzież z naruszeniem Ledger w urządzeniach sprzedawanych przez resellera w Azji Południowo-Wschodniej. Sprawa podkreśla ryzyko ataków na łańcuch dostaw w przypadku portfeli sprzętowych.
Najważniejsze informacje
- Oszust kryptowalutowy stracił ponad 4,9 mln $ w bitcoinach po tym, jak napastnicy uzyskali dostęp do trzech adresów portfeli Ledger.
- Wyłudzone bitcoiny zostały wcześniej zdobyte w ramach task scam z fałszywymi ofertami pracy, fałszywymi płatnościami i obowiązkowymi wpłatami.
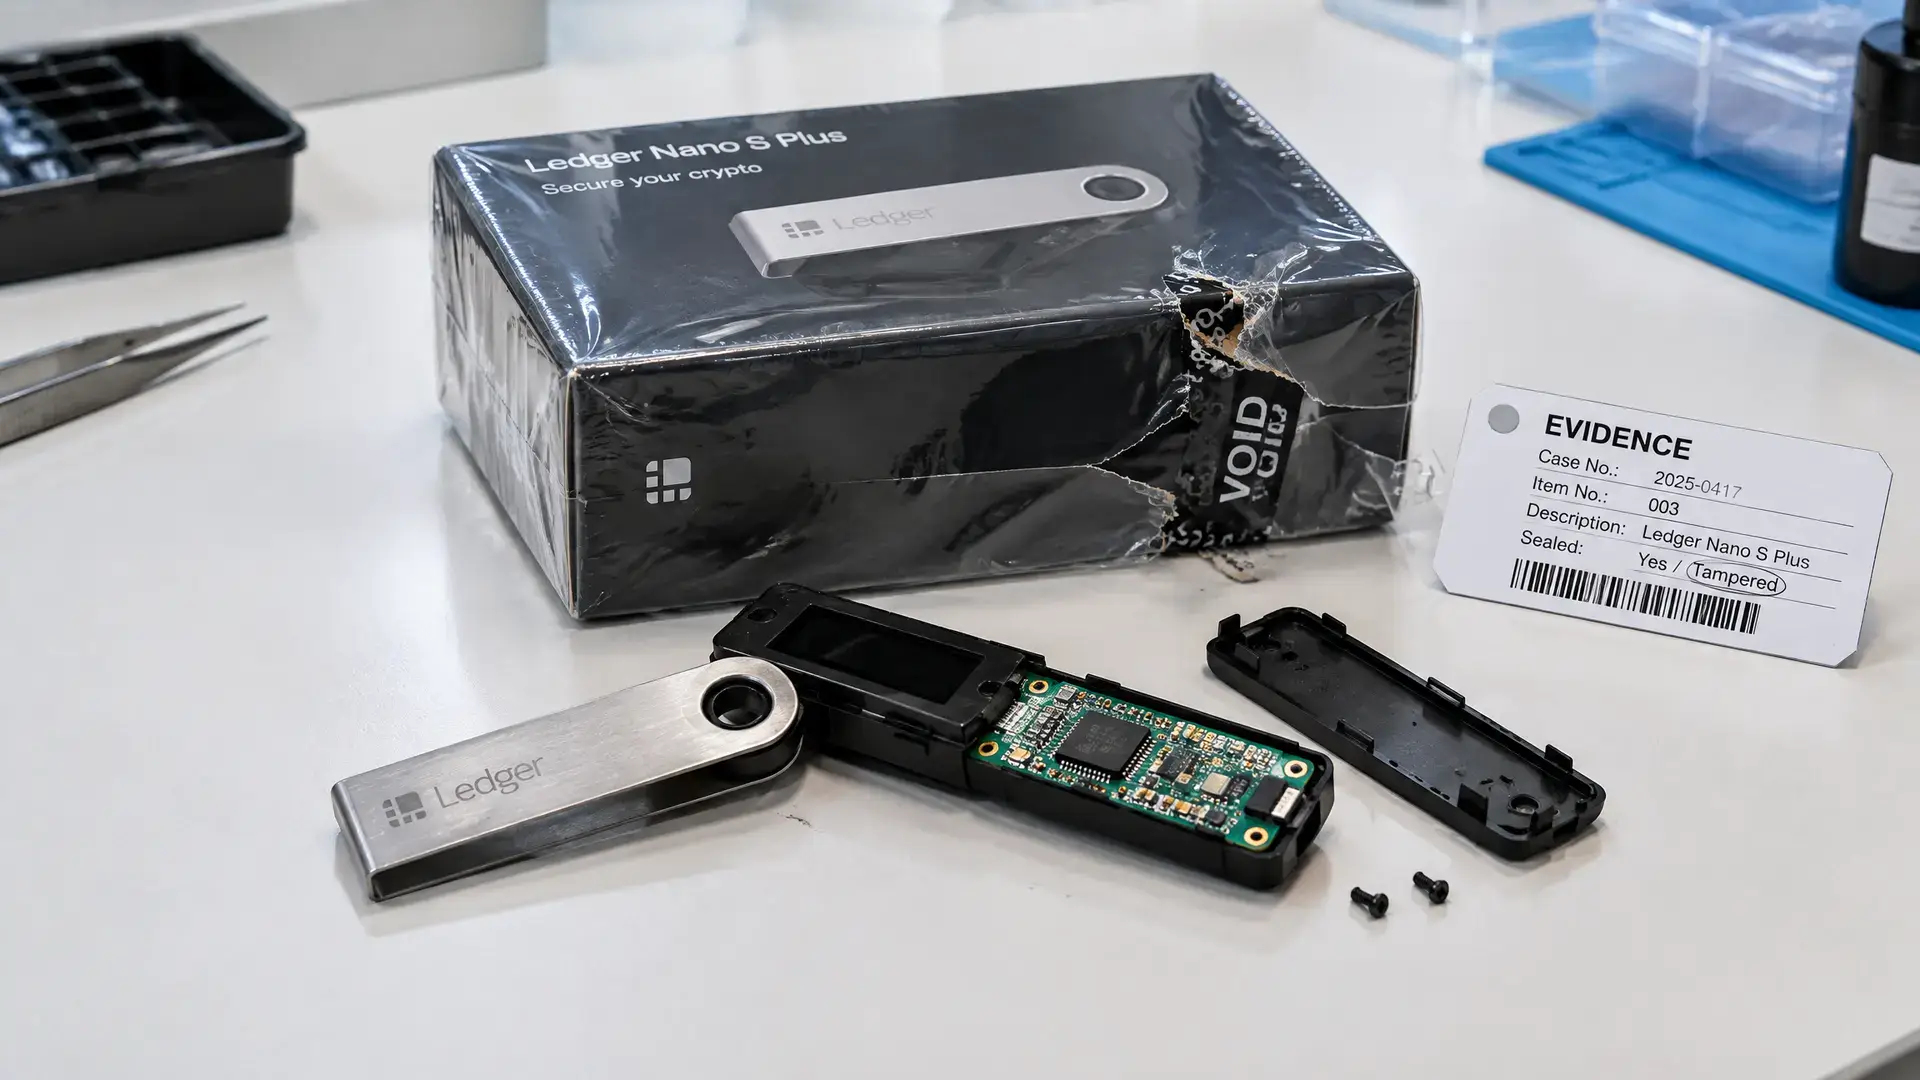
- Kradzież ma związek z naruszeniem Ledger poprzez zmanipulowany sprzęt z łańcucha dostaw.
Oszust kryptowalutowy, który zarobił miliony na fałszywych ofertach pracy, sam padł ofiarą innego scamu. Według Chainalysis stracił bitcoiny o wartości ponad 4,9 mln $ (4,4 mln €), po tym jak napastnicy uzyskali dostęp do trzech adresów portfeli Ledger i wyprowadzili z nich 60 BTC.
Fałszywe oferty pracy opierały się na task scams
Chainalysis poinformował w czwartek na X, że sprawca gromadził pieniądze za pomocą tak zwanego task scam. Ofiary najpierw otrzymują niewielkie płatności za fałszywe recenzje produktów lub sztuczne podbijanie wyników sprzedaży online. Następnie słyszą, że ich konto ma ujemne saldo i że najpierw muszą wpłacić własne środki, zanim będą mogły wypłacić rzekome zarobki.
Bitcoin wyłudzony w ten sposób został według Chainalysis przeniesiony na trzy adresy Ledger. Wkrótce potem portfele zostały opróżnione. To zaskakujący zwrot w sprawie, w której oszust sam stał się ofiarą ataku na przechowywanie kryptowalut.
Naruszenie CryptoBilis uderza w portfele Ledger
Kradzież ma związek z naruszeniem Ledger dotyczącym urządzeń sprzedawanych przez resellera w Azji Południowo-Wschodniej. Badacze odkryli w nich nieautoryzowane implanty sprzętowe, które mogły przesyłać informacje odzyskiwania portfeli przez sieć komórkową. Dzięki temu napastnicy mogli uzyskać dostęp do bitcoinów na zaatakowanych urządzeniach.
Ten atak pokazuje, jak podatny może być łańcuch dostaw portfeli sprzętowych, jeśli urządzenie zostanie zmodyfikowane jeszcze przed użyciem. Ledger wcześniej zgłosił już nieautoryzowany implant sprzętowy w urządzeniu z tej samej partii CryptoBilis. Ledger podobno ponownie analizuje swoją politykę sprzedaży i zabezpieczeń antymanipulacyjnych, a tego typu incydenty zwracają uwagę na to, skąd pochodzą portfele sprzętowe i jak zostały zaplombowane.
Dlaczego ma to znaczenie dla europejskich czytelników
Dla europejskich inwestorów kryptowalutowych jest to szczególnie istotne, ponieważ portfele sprzętowe są często uznawane za jeden z najbezpieczniejszych sposobów samodzielnego przechowywania BTC. Sprawa pokazuje, że bezpieczeństwo nie zależy wyłącznie od oprogramowania czy seed phrase, ale także od pochodzenia samego urządzenia. To sprawia, że kontrola łańcucha sprzedaży i integralności portfela staje się jeszcze ważniejsza.