Ledger zgłasza podrobiony sprzęt w urządzeniu CryptoBilis
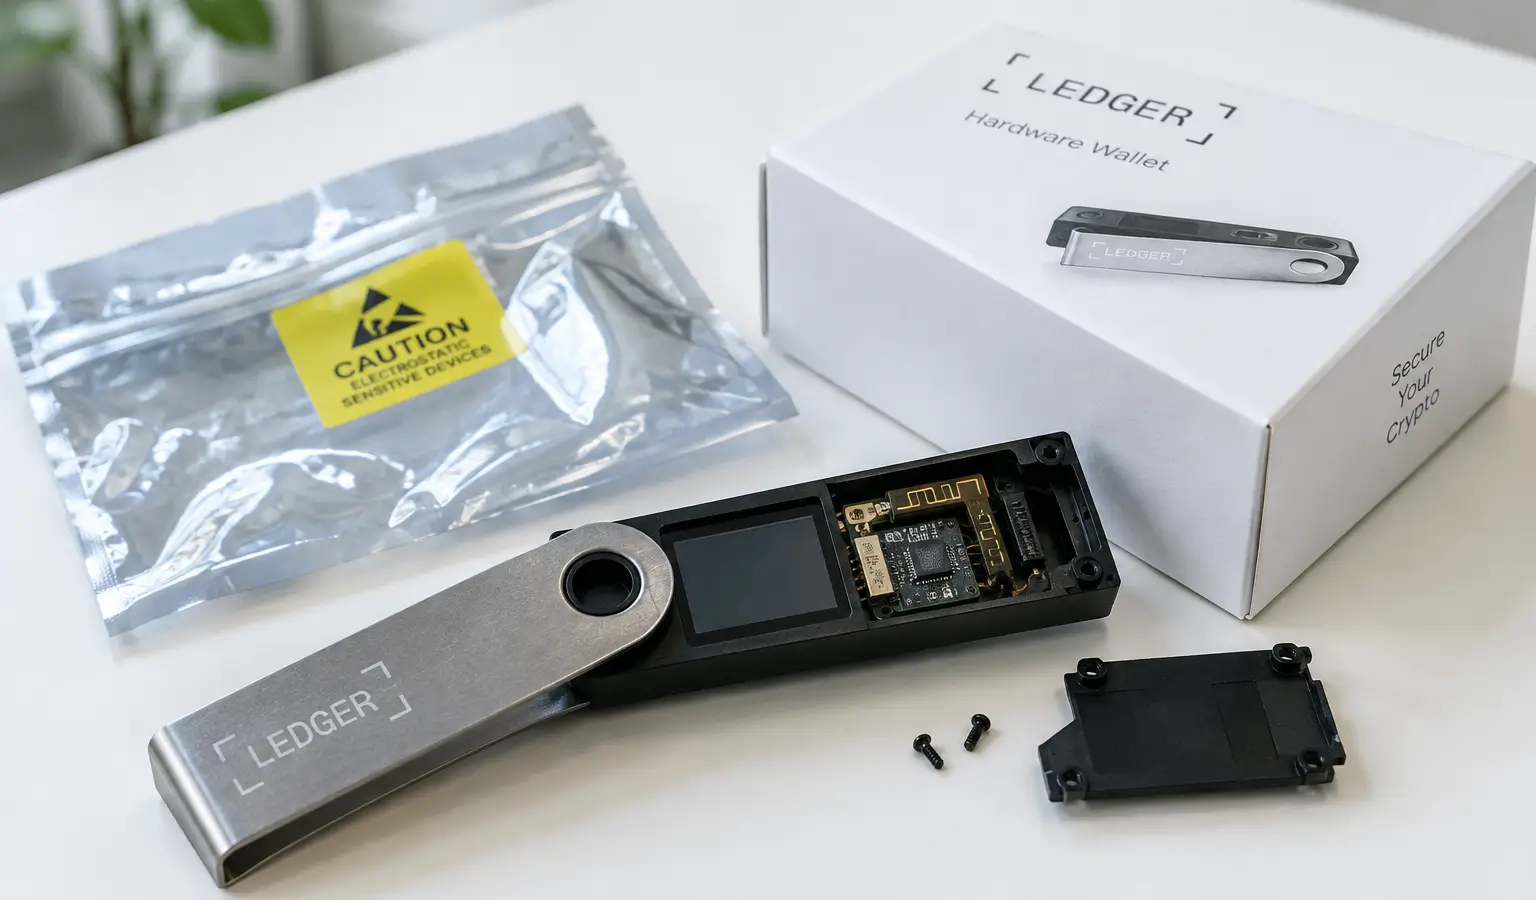
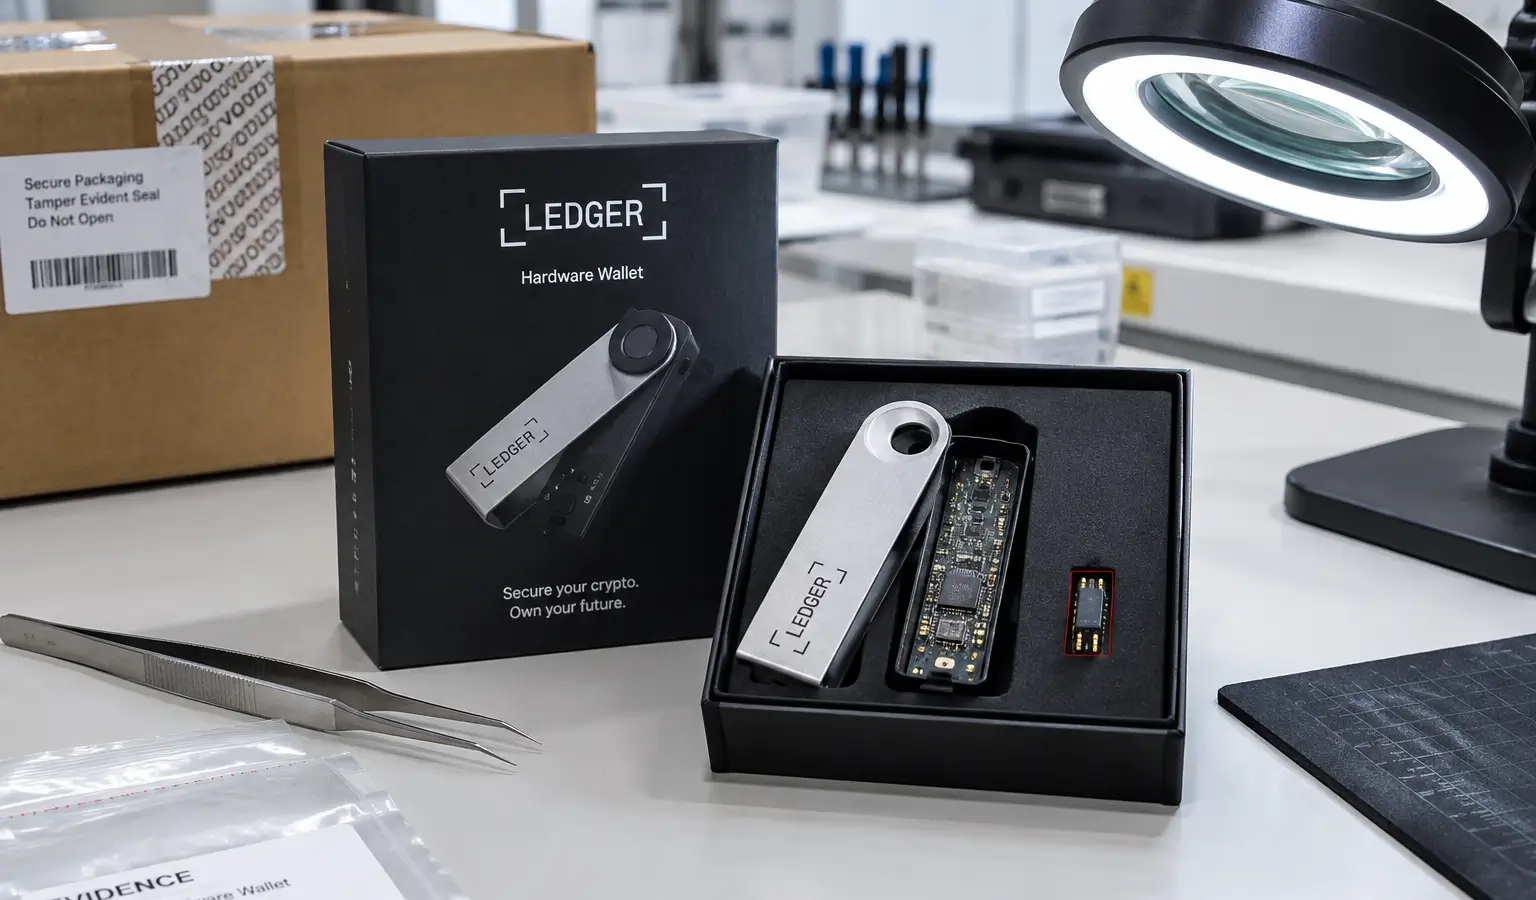
Ledger twierdzi, że urządzenie sprzedane przez CryptoBilis zawierało nieautoryzowany implant sprzętowy. Sprawa wskazuje na ryzyka w łańcuchu dystrybucji, a nie w wewnętrznych systemach Ledger.
Najważniejsze informacje
- Ledger informuje, że w co najmniej jednym urządzeniu sprzedanym przez CryptoBilis znaleziono nieautoryzowany implant sprzętowy.
- Firma twierdzi, że jej wewnętrzna infrastruktura bezpieczeństwa, systemy i usługi nie zostały naruszone.
- Badacze on-chain szacują straty w ponad 300 walletach na wielu blockchainach na od $86 million do $93 million.
Ledger twierdzi, że w co najmniej jednym urządzeniu sprzedanym za pośrednictwem CryptoBilis znaleziono nieautoryzowany implant sprzętowy. Firma kryptowalutowa podkreśla, że nie ma żadnych przesłanek, by jej wewnętrzna infrastruktura bezpieczeństwa, systemy lub usługi zostały naruszone. Według badaczy on-chain szkody w przypadku ponad 300 walletów na wielu blockchainach miałyby wynosić od $86 million (€76,7 million) do $93 million (€83 million).
Śledztwo i ostrzeżenie
Ledger twierdzi, że współpracuje z odpowiednimi organami. Firma powtórzyła też swoją radę dla klientów, którzy kupili urządzenie za pośrednictwem CryptoBilis: nie inicjalizować nieużywanych urządzeń oraz przenieść już skonfigurowane urządzenie na nowy seed na urządzeniu Ledger. Użytkownicy są proszeni o kontakt z oficjalnym Ledger Support oraz złożenie zawiadomienia na lokalnej policji.
Firma ostrzegła również przed fałszywymi influencerami i oszustami, którzy próbują wykorzystać tego typu incydenty. Ledger twierdzi, że nigdy nie dzwoni, nie kontaktuje się przez DM ani nie prosi o 24-word recovery phrase.
Co poszło nie tak
Ledger twierdzi, że fizyczna manipulacja wydaje się ograniczać do partii rozprowadzanej przez CryptoBilis. Firma ponownie zwróciła dystrybutorom uwagę na znaczenie kupowania produktów wyłącznie przez autoryzowane kanały oraz niewprowadzania zwróconych produktów z powrotem do magazynu.
Sprawa wpisuje się w szerszą serię problemów związanych z hardware wallets. W 2026 roku kilku dostawców, w tym Coldcard, Trezor, Tangem, BitBox, SafePal i Ledger, zgłosiło problemy z bezpieczeństwem. Sprawa Ledger pokazuje, że ryzyka nie dotyczą wyłącznie oprogramowania, ale także samego łańcucha dystrybucji.
Dlaczego to ma znaczenie dla użytkowników
Dla europejskich użytkowników kryptowalut jest to istotne, ponieważ hardware wallets są często postrzegane jako ostatnia warstwa obrony w samodzielnym przechowywaniu. Jeśli urządzenie zostanie zmodyfikowane jeszcze przed dostawą, ryzyko przesuwa się z łańcucha na drogę, którą urządzenie pokonuje do użytkownika. To sprawia, że kontrola pochodzenia, opakowania i dystrybucji staje się dla wielu użytkowników ważniejsza niż sam wybór marki.
Sprawa następuje też po wcześniejszych incydentach w branży. W lipcu 2026 roku błąd w firmware do generowania seedów w Coldcard doprowadził według badaczy on-chain do straty ponad $115 million (€103 million) w Bitcoinie. Również niedawne doniesienia o ukrytym chipie w zapieczętowanym Ledger Wallet pokazują, jak podatne na manipulację przed użyciem są hardware wallets. To podkreśla, że zarówno firmware, jak i fizyczna dostawa mogą stanowić słaby punkt.