Trezor ogranicza liczbę resellerów po ataku na Ledger
Trezor ogranicza sprzedaż przez resellerów i zaostrza kontrole nad magazynowaniem oraz dostawą. Decyzja następuje po ataku na Ledger, w którym zmanipulowane hardware wallety pojawiły się za pośrednictwem dystrybutora.
Najważniejsze informacje
- Trezor zmniejsza liczbę resellerów, aby ściślej kontrolować supply chain.
- Dotknięci sprzedawcy stracą autoryzację 1 stycznia 2027 roku i będą mogli jeszcze sprzedać swoje obecne zapasy.
- Środek ten następuje po incydencie z Ledger, w którym za pośrednictwem resellera sprzedawano zmanipulowane hardware wallety.
Trezor zamierza ograniczyć liczbę sklepów, które mogą sprzedawać jego hardware wallety, po tym jak incydent bezpieczeństwa u konkurenta Ledger wstrząsnął branżą. Firma kryptowalutowa chce w ten sposób uzyskać większą kontrolę nad supply chain oraz nad tym, jak urządzenia są przechowywane i dostarczane.
Surowszy łańcuch sprzedaży
Według Trezora dotknięci resellerzy stracą autoryzację 1 stycznia 2027 roku. Firma już przestała dostarczać nowy towar tym partnerom, ale nadal mogą oni sprzedawać swoje obecne zapasy podczas Black Friday i świąt.
Trezor nie podaje nazw usuniętych sprzedawców i nie mówi też, w których krajach ma to miejsce. Chief Commercial Officer Danny Sanders powiedział jednak, że w każdym kraju analizowano przychody, dystrybucję i własną obecność Trezor na danym rynku. Partnerzy, którzy pozostaną, otrzymają zmienione ramy prawne oraz surowsze kontrole pochodzenia, przechowywania i obsługi urządzeń.
Dlaczego dzieje się to teraz
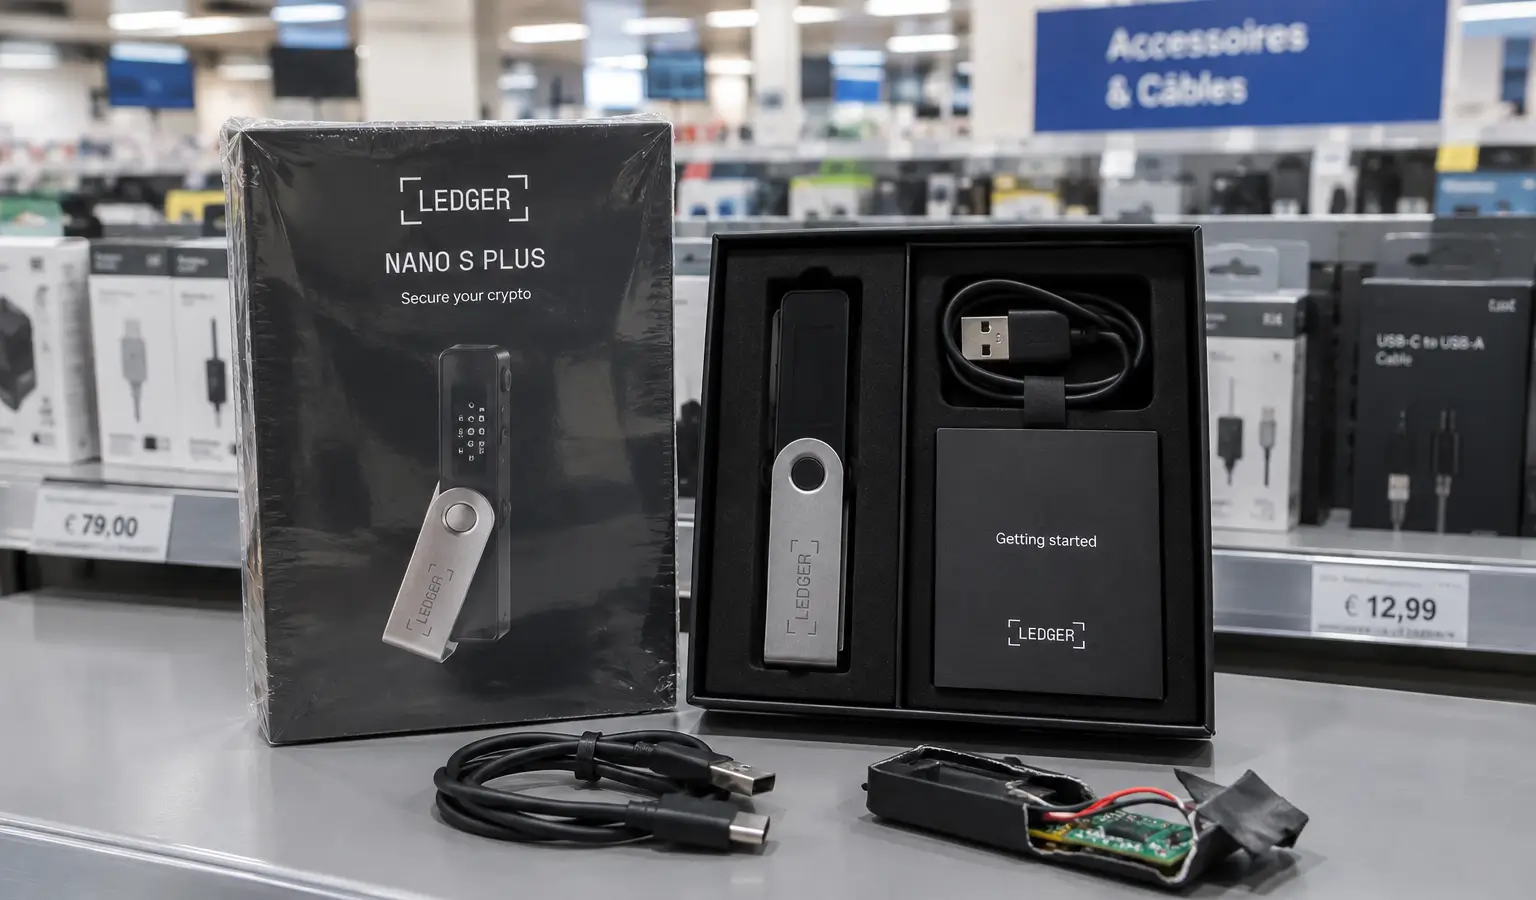
Ten krok następuje po incydencie, w którym Ledger potwierdził, że wallety sprzedawane przez resellera w Azji Południowo-Wschodniej zostały zmanipulowane. Według Ledger w urządzeniach znajdował się ukryty implant, który podczas konfiguracji odczytywał z ekranu 24-wyrazową recovery phrase i przesyłał ją przez połączenie mobilne.
Badacze on-chain z Bitquery szacują, że prawdopodobne straty przekraczają 93 mln $ (83,1 mln €), choć Ledger nie potwierdził tej łącznej kwoty. Ledger łączy wszystkie potwierdzone przypadki z CryptoBilis. Użytkownicy twierdzą, że zmodyfikowane urządzenia pojawiły się także w Europie, ale Ledger tego nie potwierdził.
Wcześniej wstrzymanie sprzedaży CryptoBilis już wywarło dodatkową presję na łańcuch dystrybucji Ledger. Trezor wybiera teraz podobne zaostrzenie, ale twierdzi, że nie ma dowodów na to, że jego własne urządzenia zostały skompromitowane.
Skutki dla kupujących
Dla kupujących hardware wallety pokazuje to, że ryzyko może dotyczyć nie tylko oprogramowania, ale także samego kanału sprzedaży. Recovery phrase pozostaje najważniejszym kluczem do crypto wallet, dlatego atak na łańcuch dystrybucji może mieć bezpośrednio poważne konsekwencje.
Ledger wcześniej apelował o wspólne standardy anty-tamper dla wszystkich producentów walletów. Trezor najpierw stawia teraz na własne zaostrzenie łańcucha, jednocześnie podkreślając, że nie ma dowodów na to, iż jego własne urządzenia zostały skompromitowane.