Implant w Ledgerze rodzi pytania o europejskich sprzedawców detalicznych
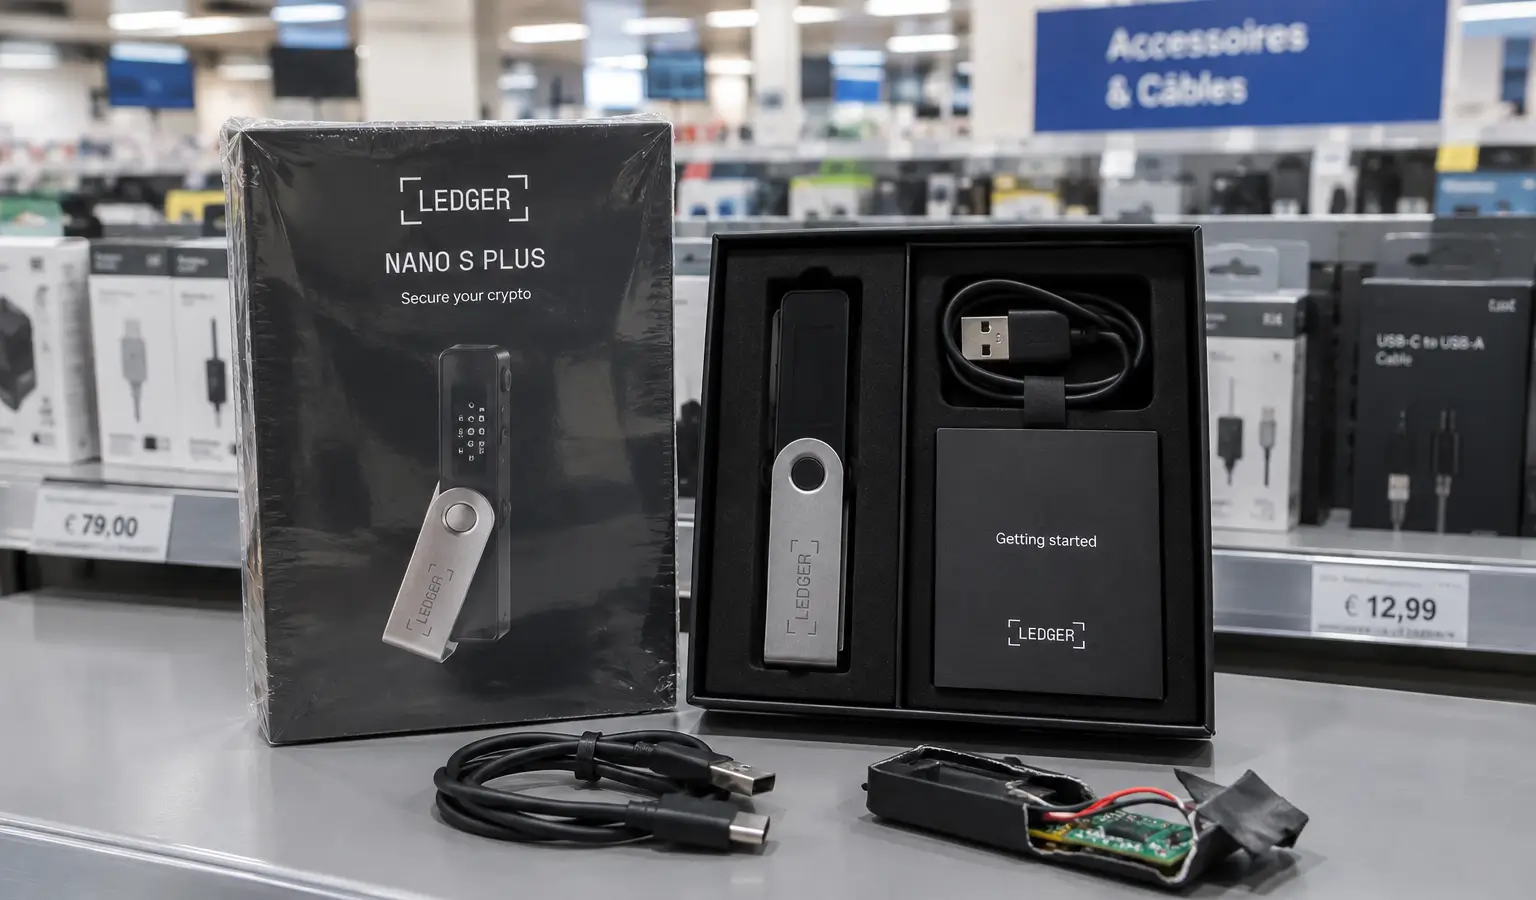
Ledger bada zgłoszenia dotyczące zmanipulowanych hardware walletów w Europie, a dyskusja przesuwa się na sprzedawców detalicznych, takich jak MediaMarkt, oraz rolę dystrybutora Aqipa.
Najważniejsze informacje
- Ledger znalazł się pod ostrzałem po tym, jak użytkownicy zgłosili zmanipulowane urządzenia w Europie, podczas gdy firma przede wszystkim wskazała resellera CryptoBilis.
- Implant miał podczas konfiguracji odczytywać recovery phrase z ekranu i przesyłać ją przez połączenie mobilne.
- Ledger prosi poszkodowanych o kontakt z Supportem i złożenie zawiadomienia na policję, ale nie podał informacji o odszkodowaniu ani łącznych stratach.
Ledger znalazł się pod ostrzałem po tym, jak firma w aktualizacji ponownie przede wszystkim wskazała resellera CryptoBilis. Jednocześnie użytkownicy w ciągu kilku minut zgłaszali, że zmanipulowane urządzenia pojawiły się także w Europie. Dyskusja dotyczy nie tylko tego, gdzie sprzedawano zainfekowane signery, ale też tego, kto powinien ponieść straty, jeśli implant może przechwycić recovery phrase podczas konfiguracji.
CryptoBilis pozostaje w centrum
Według Ledger Donjon, wewnętrznego zespołu ds. bezpieczeństwa Ledger, implant odczytuje recovery phrase z ekranu podczas instalacji, a następnie przesyła 24 słowa przez połączenie mobilne. Ledger twierdzi, że bada zgłoszenia dotyczące implantów w innych signerach i w innych lokalizacjach, ale w aktualizacji nie wymienił żadnego innego sprzedawcy detalicznego poza CryptoBilis.
Właśnie to milczenie wywołało krytykę. W komentarzach użytkownicy wskazywali na MediaMarkt, dużą europejską sieć elektroniki, oraz na inne możliwe kanały sprzedaży w Europie. Jeden z użytkowników powiedział, że także jego drugie urządzenie z innego sklepu MediaMarkt miało te same dodatkowe kable i element komórkowy. Dołączył do tego film z unboxingu i stwierdził, że zapasy zostały dostarczone przez dystrybutora Aqipa. W poprzednim komunikacie Ledger podał już, że znalazł nieautoryzowany implant sprzętowy w urządzeniu sprzedanym przez CryptoBilis i współpracuje z władzami.
Pytanie o odszkodowanie
Ledger prosi poszkodowanych użytkowników, aby skontaktowali się z Supportem, by ich sprawa mogła zostać uwzględniona, oraz aby złożyli zawiadomienie na policji. O zwrocie utraconych pieniędzy firma w aktualizacji nie powiedziała nic. Nie potwierdzono też jeszcze, ilu użytkowników straciło pieniądze ani jaka jest łączna skala szkód.
Według zgłoszenia trader miał stracić $6,6 miliona (€5,9 miliona) w Bitcoinie po zakupie przez resellera. To dodatkowo zaostrza sprawę, zwłaszcza że Ledger’s Genuine Check sprawdza chip bezpieczeństwa, ale nie każdy element wokół urządzenia. W niektórych przypadkach ukryty spy chip może więc mimo wszystko przejść test. Wcześniej informowano już również, że ukryty spy chip w zapieczętowanym Ledger wallet wywarł presję na bezpieczeństwo sprzętowe.
Dlaczego dotyczy to także Europy
Sprawa wpisuje się w szerszą serię ataków na łańcuch dostaw hardware walletów. Dla europejskich użytkowników krypto szczególnie istotne jest to, że dyskusja nie dotyczy już tylko jednego resellera, ale także pochodzenia urządzeń w łańcuchu sprzedaży. Ledger ostrzega też, że nigdy nie dzwoni, nie wysyła bezpośrednich wiadomości ani nie prosi o recovery phrase, co zmniejsza ryzyko dodatkowych nadużyć związanych z tego typu incydentami.