Ledger denuncia hardware falsificado em dispositivo da CryptoBilis
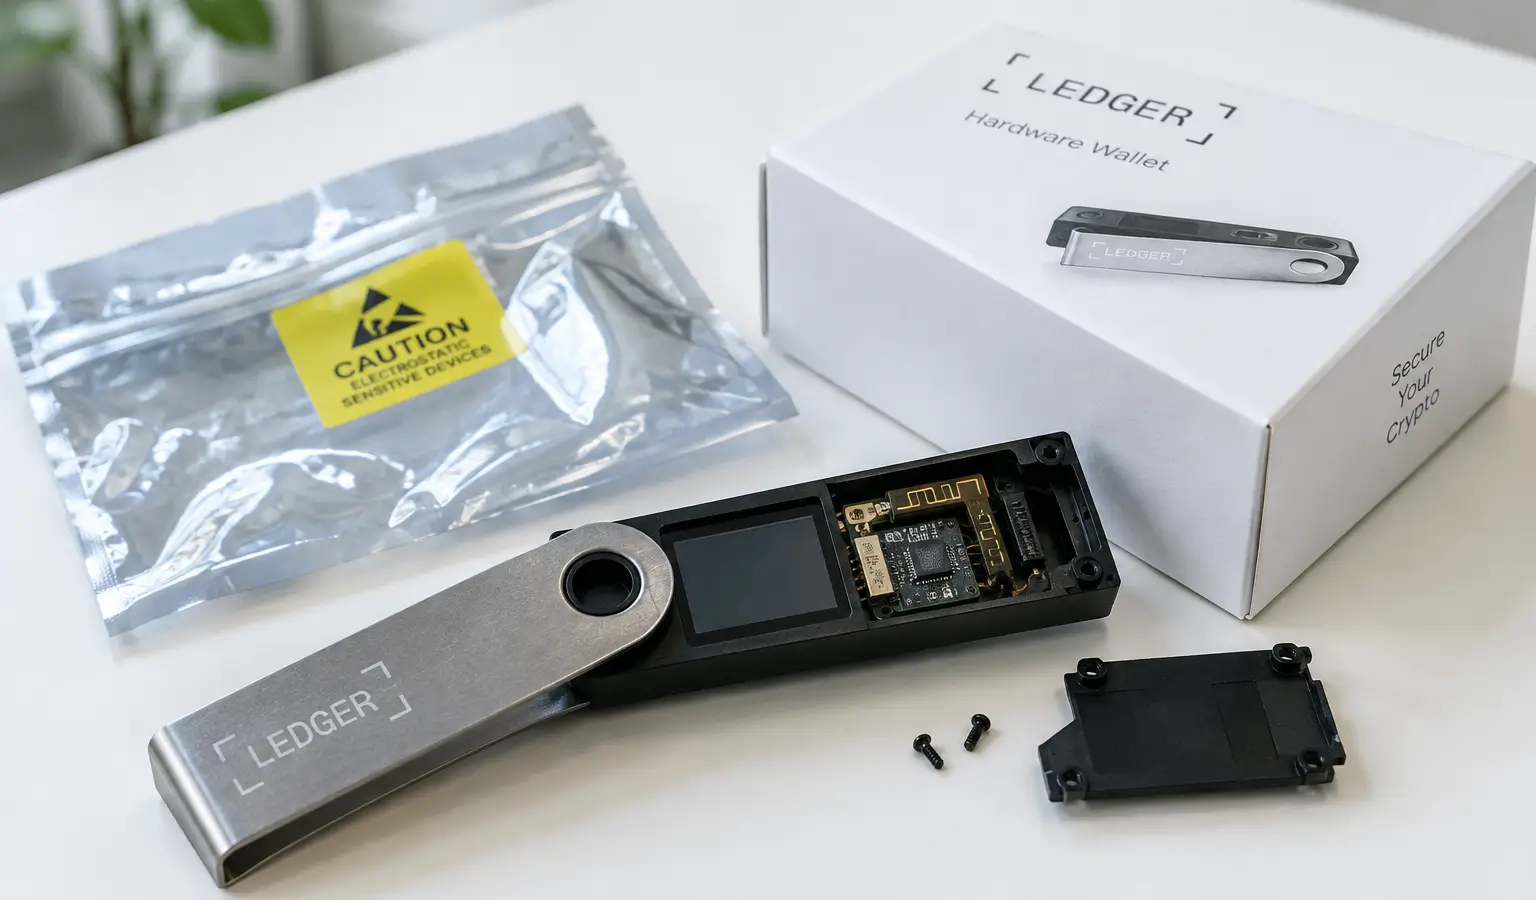
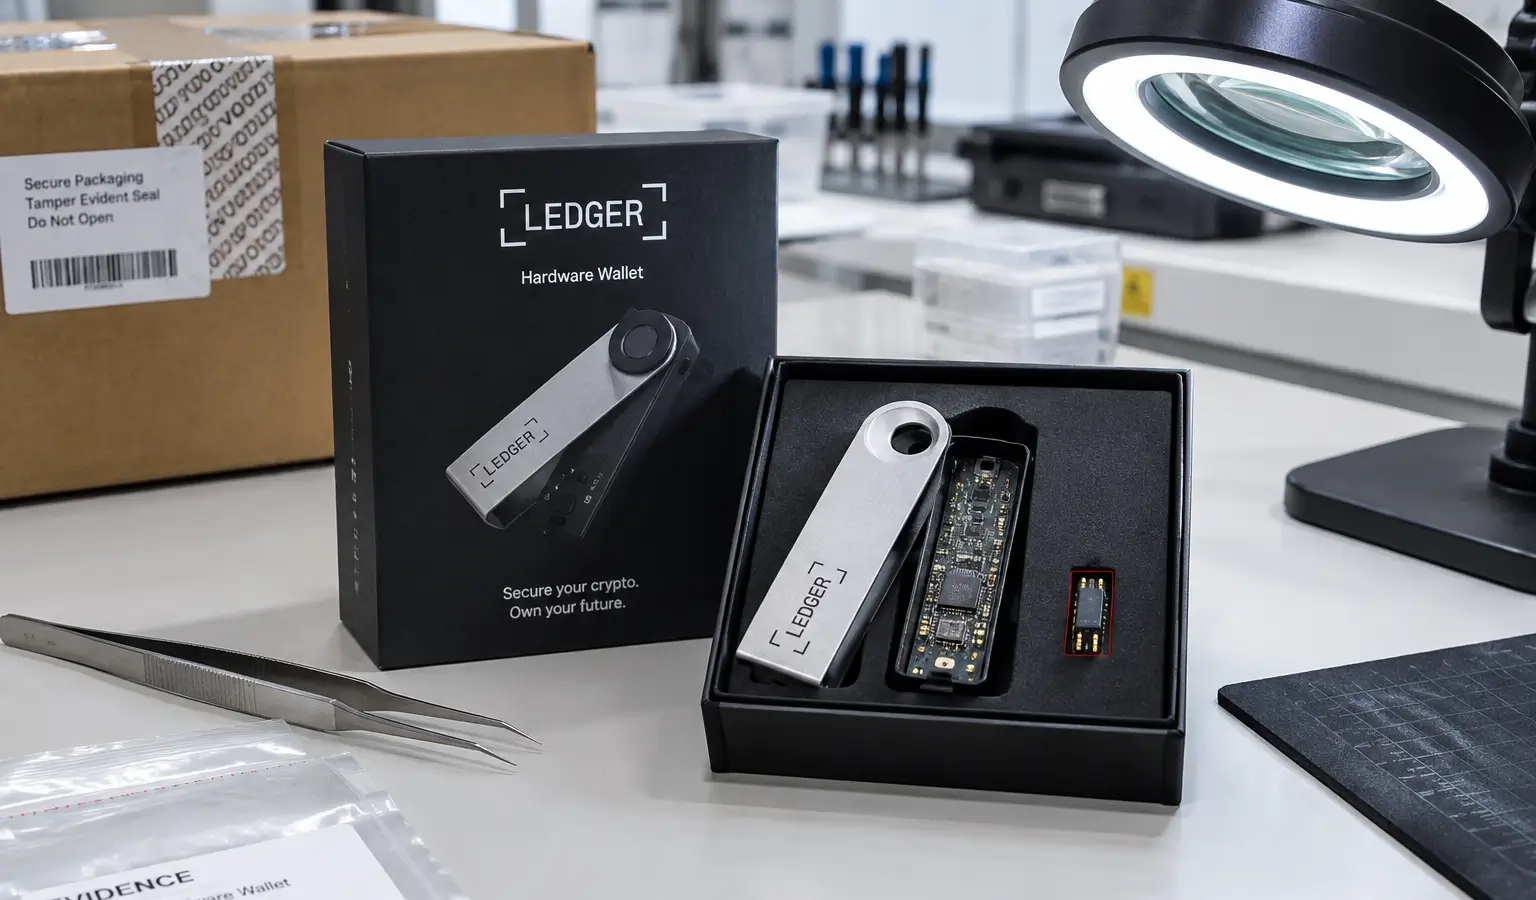
A Ledger afirma que um dispositivo vendido através da CryptoBilis continha um implante de hardware não autorizado. O caso aponta para riscos na cadeia de distribuição, não nos sistemas internos da Ledger.
Pontos principais
- A Ledger refere que foi encontrado um implante de hardware não autorizado em, pelo menos, um dispositivo vendido através da CryptoBilis.
- A empresa afirma que a sua infraestrutura interna de segurança, os sistemas e os serviços não foram afetados.
- Investigadores on-chain estimam que os prejuízos em mais de 300 wallets em várias blockchains situam-se entre 86 milhões de dólares (76,7 milhões de euros) e 93 milhões de dólares (83 milhões de euros).
A Ledger afirma que foi encontrado um implante de hardware não autorizado em, pelo menos, um dispositivo vendido através da CryptoBilis. A empresa de criptomoedas sublinha que não há indicação de que a sua infraestrutura interna de segurança, os sistemas ou os serviços tenham sido afetados. Segundo investigadores on-chain, os prejuízos em mais de 300 wallets em várias blockchains situar-se-iam entre 86 milhões de dólares (76,7 milhões de euros) e 93 milhões de dólares (83 milhões de euros).
Investigação e aviso
A Ledger afirma estar a colaborar com as autoridades relevantes. A empresa reiterou também o seu conselho aos clientes que compraram um dispositivo através da CryptoBilis: não inicializem dispositivos não utilizados e transfiram um dispositivo já configurado para uma nova seed num dispositivo Ledger. Os utilizadores são convidados a contactar o suporte oficial da Ledger e a apresentar queixa junto da polícia local.
A empresa alertou ainda para falsos influenciadores e fraudadores que tentam tirar partido deste tipo de incidentes. A Ledger afirma que nunca telefona, nunca contacta por DM nem pede uma frase de recuperação de 24 palavras.
O que correu mal
A Ledger afirma que a manipulação física parece estar limitada ao lote distribuído através da CryptoBilis. A empresa voltou a chamar a atenção dos distribuidores para a importância de adquirir produtos apenas através de canais autorizados e de não voltar a colocar produtos devolvidos no stock.
O caso enquadra-se numa série mais ampla de problemas relacionados com hardware wallets. Em 2026, vários fornecedores, incluindo Coldcard, Trezor, Tangem, BitBox, SafePal e Ledger, relataram problemas de segurança. O caso da Ledger mostra que os riscos não estão apenas no software, mas também na própria cadeia de distribuição.
Porque é que isto importa para os utilizadores
Para os utilizadores europeus de criptomoedas, isto é relevante porque as hardware wallets são frequentemente vistas como a última camada de defesa para a autocustódia. Se um dispositivo for alterado antes da entrega, o risco desloca-se da cadeia para o percurso até ao utilizador. Isso torna a verificação da origem, da embalagem e da distribuição mais importante para muitos utilizadores do que apenas a escolha da marca.
O caso surge também na sequência de incidentes anteriores no setor. Em julho de 2026, uma falha no firmware de geração de seed da Coldcard terá levado, segundo investigadores on-chain, a uma perda de mais de 115 milhões de dólares (103 milhões de euros) em Bitcoin. As recentes denúncias sobre um chip oculto numa Ledger-wallet selada também mostram quão sensíveis são as hardware wallets à manipulação antes da utilização. Isto sublinha que tanto o firmware como a entrega física podem ser um ponto fraco.