

Trezor elimina 80% dos revendedores após invasão do Safe 5
Após novos implantes em carteiras Safe 5 através da CryptoBilis, a Trezor aperta a distribuição; apenas os revendedores que cumprem requisitos mais rigorosos permanecem.
Pontos principais
- A Trezor eliminou 80% da sua rede de revendedores depois de terem sido encontrados novamente implantes de espionagem em dispositivos Safe 5 vendidos através da revendedora malaia CryptoBilis.
- Três dispositivos afetados foram confirmados; o chip implantado podia intercetar frases de recuperação durante a comunicação entre o circuito principal e o ecrã.
- A Trezor lançou uma atualização de firmware que torna o chip inutilizável e aconselha os compradores a transferirem ainda assim o seu dinheiro para uma nova wallet.
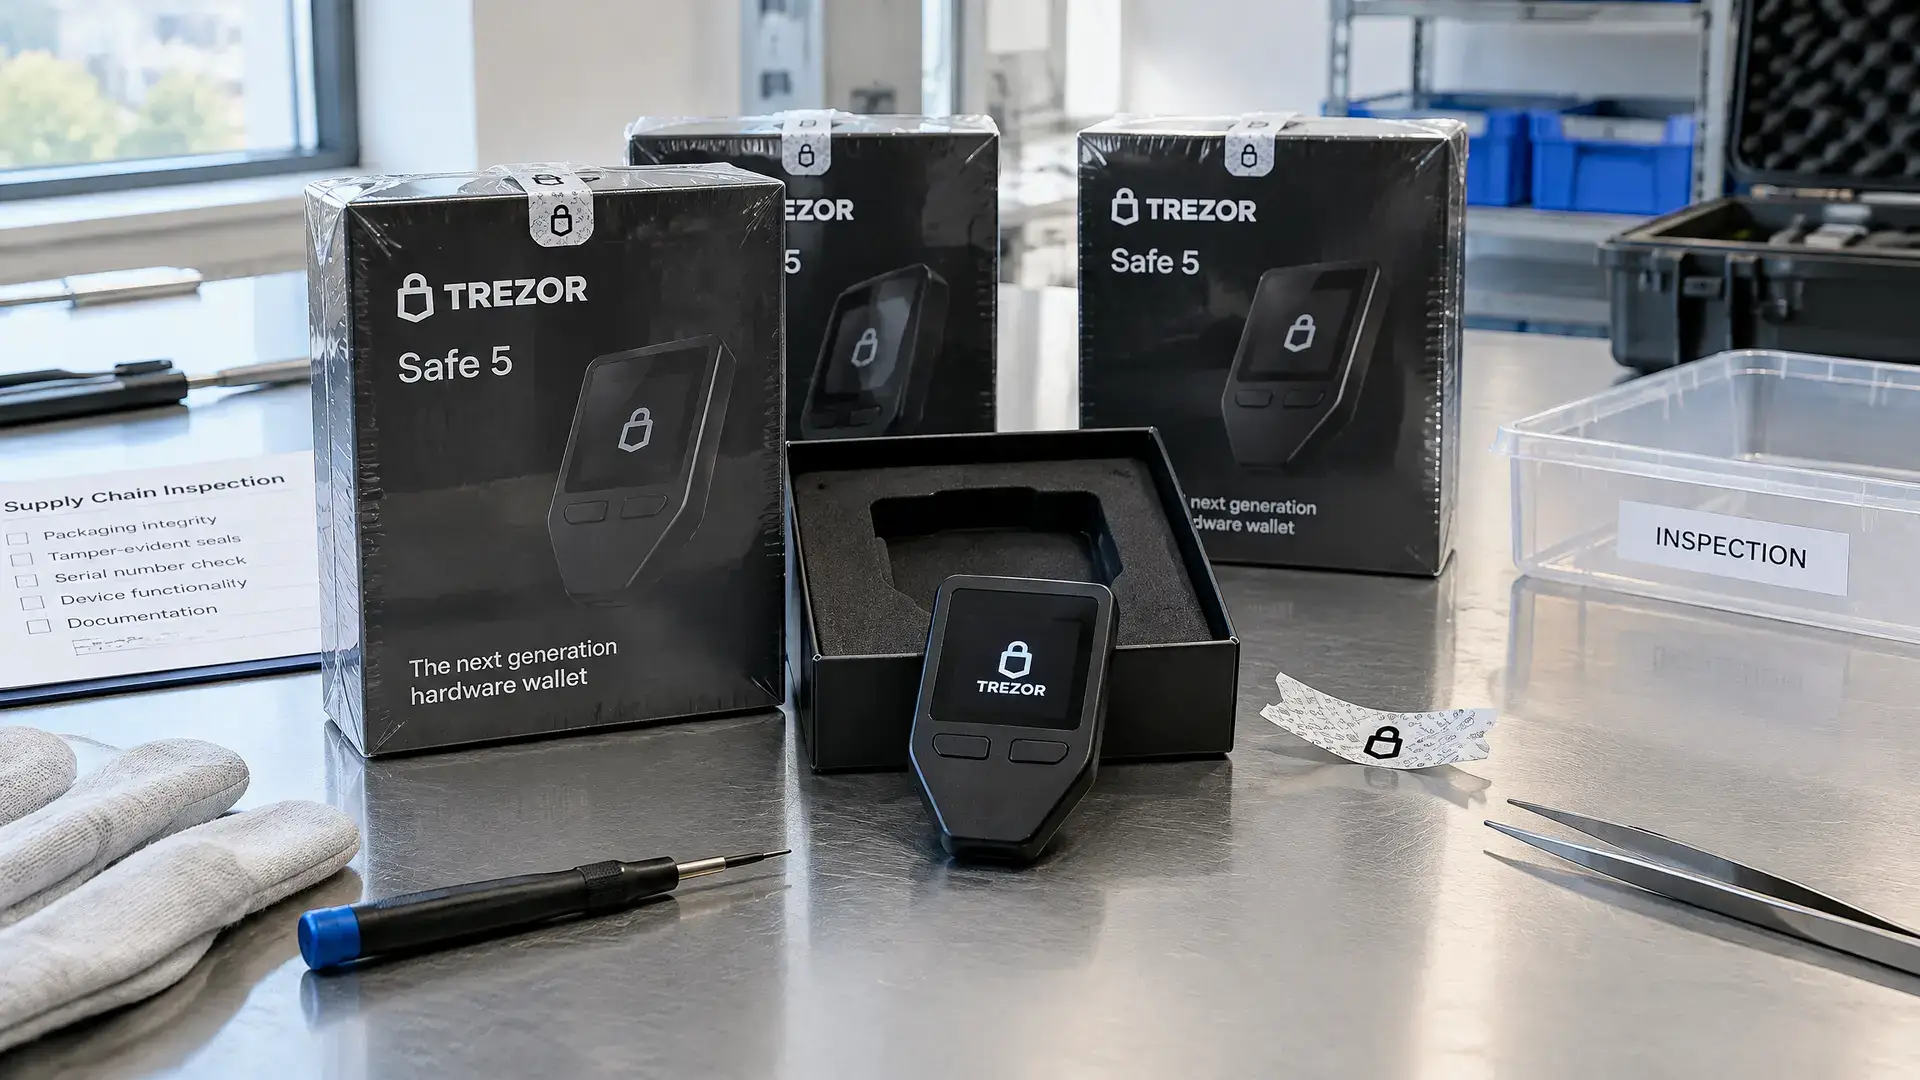
A Trezor eliminou 80% da sua rede de revendedores depois de terem sido encontrados novamente implantes de espionagem em dispositivos Safe 5 vendidos através da revendedora malaia CryptoBilis. A empresa informou em 12 de novembro que já foram confirmados três dispositivos implantados. O caso mostra novamente como as carteiras de hardware podem ser vulneráveis quando os dispositivos são manipulados durante o transporte.
Três dispositivos confirmados
Os dispositivos afetados foram comprados entre 20 de agosto e 23 de setembro. Segundo a Trezor, o chip implantado escuta a comunicação entre o circuito principal e o ecrã. Assim que o chip reconhece uma sequência específica, começa a captar dados. Dessa forma, a frase de recuperação de uma wallet pode ser intercetada sem que o utilizador veja qualquer coisa.
A Trezor afirma que estas novas descobertas seguem-se à investigação que a empresa tornou pública em 30 de outubro. Nessa altura, já tinha sido encontrado software de espionagem num Safe 5 do stock da CryptoBilis. O hardware em si não é, portanto, apenas um alvo após a compra, mas também durante a distribuição.
Correção de firmware torna o chip inutilizável
A empresa lançou em 11 de novembro uma atualização de firmware que, segundo a Trezor, torna os implantes inutilizáveis. Para isso, a sequência dos comandos para o ecrã foi alterada, sem que o utilizador note qualquer diferença no ecrã. O chip continua fisicamente nos dispositivos afetados, mas já não consegue reconhecer o gatilho.
Quem comprou um Safe 5 através da CryptoBilis deve, segundo a Trezor, transferir ainda assim o dinheiro para uma nova wallet. A atualização não consegue recuperar uma frase de recuperação que já tenha sido intercetada antes de 11 de novembro. Se a seed já tiver saído da wallet, já está nas mãos dos atacantes. Os compradores através da CryptoBilis recebem, no entanto, uma wallet de substituição gratuita.
Controlo mais rigoroso da distribuição
A Trezor também apertou os requisitos para aquisição, armazenamento e acesso aos dispositivos. Apenas 20% dos parceiros comerciais cumpriam essas novas condições. O resto sai da rede. Segundo a empresa, esses revendedores eram fiáveis e não representavam um perigo direto, mas a Trezor quer controlar o canal de forma mais apertada.
Para os utilizadores europeus de criptomoedas, isto é especialmente relevante porque as carteiras de hardware são frequentemente vistas como a forma mais segura de guardar criptomoedas por conta própria. Os incidentes mostram que não é apenas o software, mas também a cadeia física em torno de um dispositivo que pode representar risco. Relatos anteriores sobre a Ledger através da mesma revendedora já tinham deixado claro que os ataques à cadeia de abastecimento nesta área são levados a sério.