Bitcoin Core passt Richtlinien wegen KI-Risiken an
Bitcoin Core lässt Schwachstellen jetzt schneller zurückportieren, weil KI alte Lücken leichter wiederentdecken kann. Gleichzeitig läuft ein großer Teil der öffentlichen Nodes noch auf veralteten Versionen.
Wichtigste Erkenntnisse
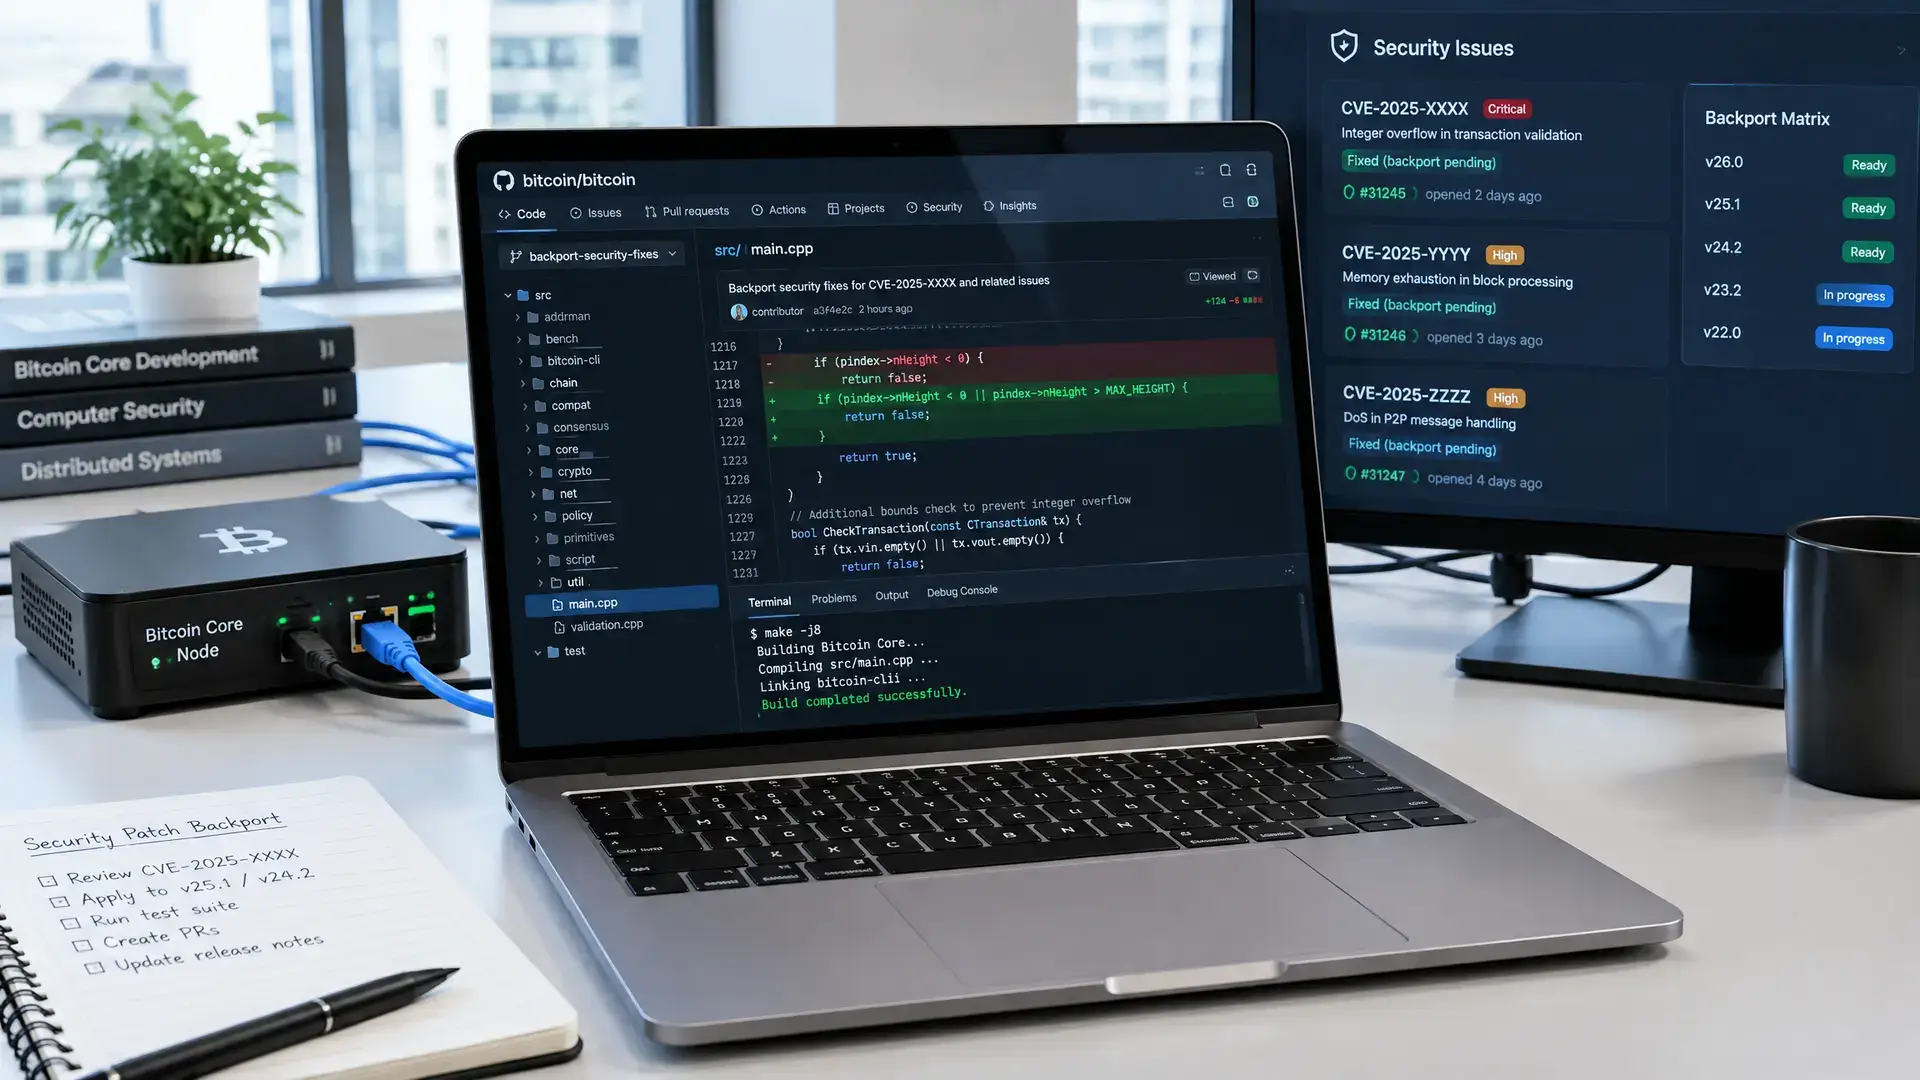
- Bitcoin Core passt seine Sicherheitsrichtlinien so an, dass Schwachstellen, die sich leicht erneut finden lassen, direkt in alle unterstützten Versionslinien zurückportiert werden können.
- Die Änderung folgt auf die Sorge, dass große Sprachmodelle alte Schwachstellen schneller wieder auffindbar machen und das alte Embargo dadurch weniger wirksam ist.
- Laut einer Messung liefen 43,6 Prozent der gemessenen öffentlichen Bitcoin-Core-Peers auf veralteter Software ohne Sicherheitsupdates.
Bitcoin Core hat seine Sicherheitsrichtlinien angepasst. Entwickler können Lösungen für Schwachstellen, die sich leicht erneut finden lassen, jetzt direkt in alle unterstützten Versionslinien zurückportieren, zusammen mit einer öffentlichen Mitteilung. Die Änderung kommt zu einem Zeitpunkt, an dem ein großer Teil der gemessenen Bitcoin-Core-Peers noch auf veralteter Software läuft.
Neue Richtlinie für Lücken
Die neue Richtlinie wurde am 22. Oktober in einem zusammengeführten Vorschlag auf GitHub angenommen. Bislang blieben Details zu mittleren und schweren Schwachstellen bis zwei Wochen nach dem Ende der Lebensdauer der letzten betroffenen Version geheim. Laut Bitcoin Core muss dieser Ansatz angepasst werden, weil große Sprachmodelle es einfacher machen, alte Schwachstellen wiederzufinden.
Entwickler können nun während der Prüfung angeben, dass sich eine Lücke leicht wiederentdecken lässt, auch durch KI-Systeme. Bitcoin-Core-Entwickler Antoine Poinsot schrieb, dass die alte Embargo-Phase wenig bringt, aber die Bereitstellung einer behobenen Version verzögert. Gleichzeitig warnte er, dass Fixes dadurch weniger Zeit haben, in Entwicklungszweigen zu reifen.
Viele Nodes bleiben zurück
Die Änderung fällt zusammen mit Zahlen des Karlsruhe Institute of Technology. Am 18. Oktober liefen 3.671 der 8.422 gemessenen öffentlichen Bitcoin-Core-Peers, also 43,6 Prozent, auf Versionen, die keine Sicherheitsupdates mehr erhalten. Die Messung berücksichtigte nur öffentliche IPv4- und IPv6-Peers mit offenem Port; Tor-Nodes, privat betriebene Infrastruktur von Exchanges und Minern sowie andere nicht sichtbare Nodes fielen aus der Stichprobe heraus.
Bitcoin Core pflegt derzeit nur die drei neuesten Hauptlinien, also 29.x, 30.x und 31.x. Auf der 31.x-Linie liefen 3.243 Peers, auf 30.x 712 und auf 29.x 635. Der Rest befand sich auf 28.x oder älter. Wenn Version 32.0 erscheint und 29.x aus dem Support fällt, würden bei derselben Stichprobe 51,1 Prozent der gemessenen Peers auf veralteter Software laufen. Das ist ein Rechenszenario, keine Prognose.
Warum das relevant ist
Für Bitcoin-Nutzer und Node-Betreiber zeigt das, wie schnell sich die Sicherheitslage verändert. Die Kombination aus KI und älterer Software macht es für Projekte schwieriger, Schwachstellen lange geheim zu halten, während viele Nodes noch nicht aktualisiert wurden. Auch für Anbieter, die Bitcoin-Infrastruktur betreiben, etwa Wallets und andere Dienste mit eigenen Nodes, kann das relevant sein, weil Updates und Kompatibilität immer wichtiger werden.
Die Diskussion verweist außerdem auf ein breiteres Muster im Krypto-Bereich: Software-Updates werden oft aufgeschoben, obwohl gerade dort die größten Risiken liegen können. In diesem Fall geht es nicht um eine Marktbewegung, sondern um die Frage, wie ein offenes Netzwerk seine Sicherheit aufrechterhält, wenn neue Angriffstechniken schneller verfügbar werden. Dieses Spannungsfeld spielt auch außerhalb der Kernsoftware eine Rolle, etwa bei der Vorbereitung auf künftige Sicherheitsbedrohungen, wo Entwickler bereits darüber nachdenken, wie Bitcoin sich gegen neue Angriffsvektoren wappnen kann."}