Bitget-Hack setzt NEAR Intents wegen „permissionless“-Anspruch unter Druck
NEAR Intents hat mehr als 50 Millionen Dollar an verdächtigen Transfers aus dem Bitget-Hack blockiert. Der Eingriff befeuert die Diskussion darüber, was „permissionless“ bei DeFi und Crosschain-Swaps bedeutet.
Wichtigste Erkenntnisse
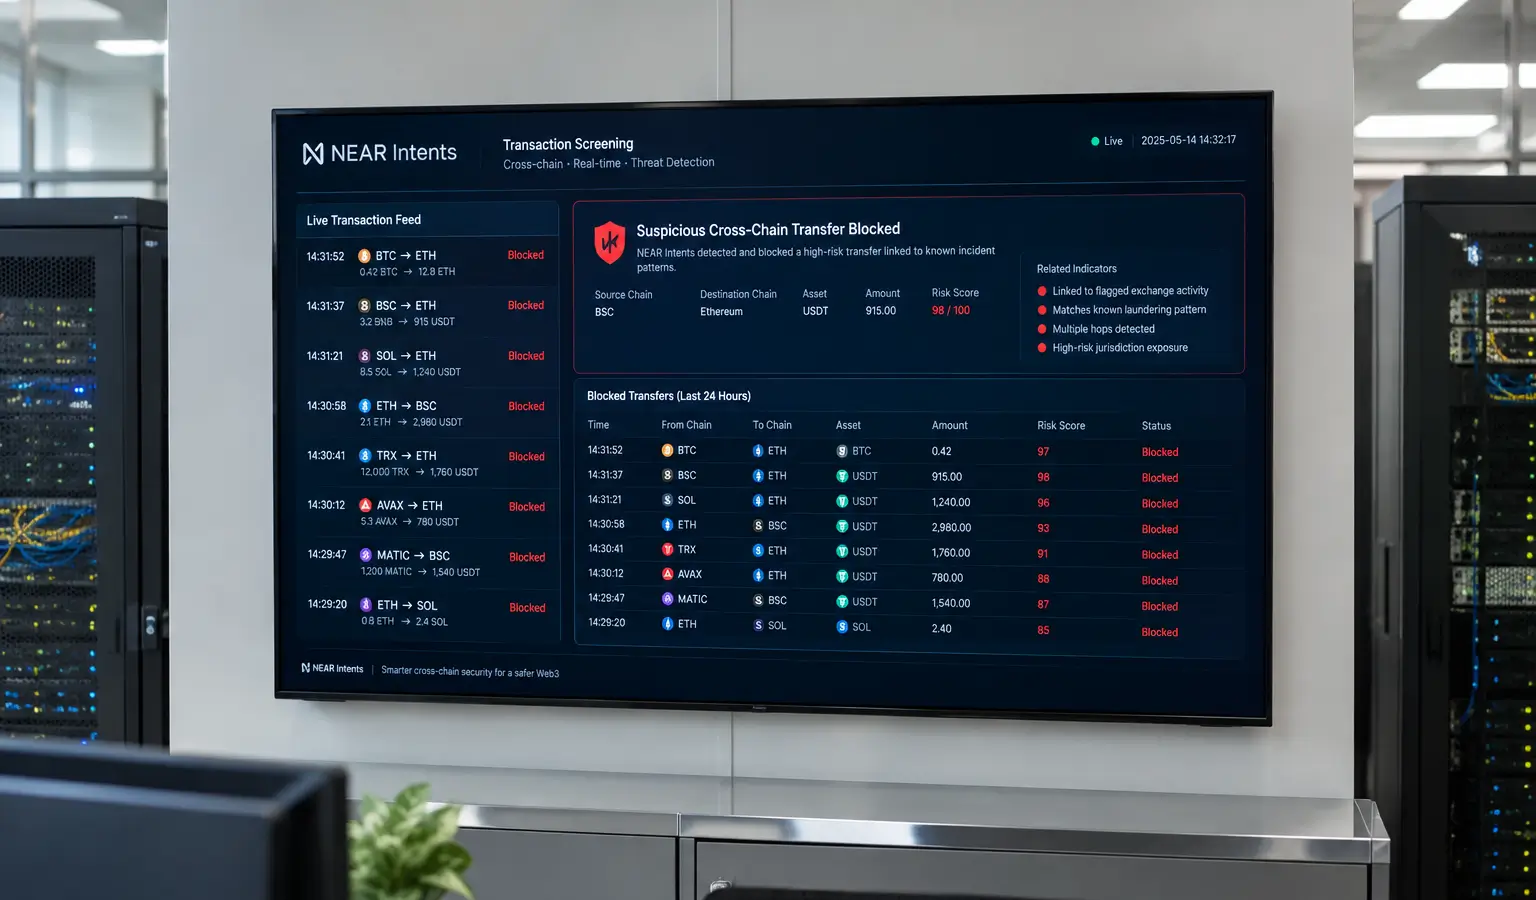
- NEAR Intents hat über das SHIELD-System mehr als 50 Millionen Dollar an verdächtigen Transfers aus dem Bitget-Hack blockiert.
- Rund 166.000 Dollar kamen durch, während 503.000 Dollar gestoppt wurden und der Rest für ein juristisches und Wiederherstellungsverfahren festhängt.
- Die Blockade löste eine Diskussion darüber aus, ob NEAR Intents noch vollständig permissionless ist.
NEAR Intents steht unter genauer Beobachtung, nachdem es mehr als 50 Millionen Dollar (43,9 Millionen Euro) an verdächtigen Transfers aus dem Bitget-Hack blockiert hat. Der Swap-Dienst bezeichnet sich selbst als permissionless und offen, griff aber ein, als gestohlene Gelder versuchten, sich durch das Protokoll zu bewegen.
SHIELD greift ein
Laut Alex Shevchenko, General Manager von NEAR Intents, versuchten die Angreifer, die vergangene Woche 388 Millionen Dollar (341 Millionen Euro) aus Bitget abgezogen hatten, mehr als 50 Millionen Dollar (43,9 Millionen Euro) über den Dienst zu verschieben. Das SHIELD-System blockierte den Großteil dieser Versuche und hielt 503.000 Dollar (442.100 Euro) auf halbem Weg an. Rund 166.000 Dollar (145.900 Euro) kamen durch, während der Rest nun auf ein juristisches und Wiederherstellungsverfahren wartet.
Shevchenko sagte, doppelte Versuche seien aus der Zählung entfernt worden und abgelehnte Gelder seien anschließend über andere Anbieter weitergeleitet worden. Die genannten Beträge seien Schätzungen und könnten seiner Einschätzung nach um etwa 10 % von der tatsächlichen Summe abweichen.
NEAR Intents verarbeitet nach seinen Angaben normalerweise mehr als 100 Millionen Dollar (87,9 Millionen Euro) an Crosschain-Handelsvolumen pro Tag. In diesem Fall ging es also um einen kleinen Teil der gesamten Aktivität, aber um Geld, das direkt mit einem großen Hack verknüpft war.
Diskussion über permissionless
Der Eingriff löste online Kritik an der Frage aus, ob ein Dienst, der Transaktionen stoppen kann, sich noch als permissionless bezeichnen darf. In der Kryptobranche bedeutet permissionless, dass Nutzer ohne Zustimmung einer zentralen Partei mit einem Protokoll interagieren können.
NEAR-Mitgründer Illia Polosukhin reagierte darauf, dass permissionless nicht bedeute, dass jede Anwendung oder jeder Liquiditätsanbieter jede Transaktion verarbeiten müsse. Seiner Ansicht nach geht es darum, dass niemand eine Erlaubnis braucht, um Assets zu besitzen, zu übertragen oder Smart Contracts auf NEAR zu deployen.
Diese Nuance ist für europäische Kryptoleser relevant, weil sie zeigt, wie offener Zugang und Missbrauchsprävention immer häufiger nebeneinander bestehen müssen. Bei dezentralen Diensten kann eine Sicherheitsebene also durchaus beeinflussen, wie frei sich ein Protokoll in der Praxis anfühlt, ohne dass es sofort aufhört, offen zu sein.
Breiteres Muster nach dem Bitget-Hack
Bitget machte den Einbruch am 24. September bekannt, nachdem Angreifer Sicherheitskontrollen rund um Exchange-Wallets umgangen hatten. Das Unternehmen sagte anschließend, die Schwachstelle behoben, Angreifer-Adressen veröffentlicht und Bounties für Hilfe beim Einfrieren oder Zurückholen von Geldern angeboten zu haben.
Auch Stablecoin-Emittenten griffen ein. Circle und Tether haben zusammen bereits rund 320.000 Dollar (281.200 Euro) an Stablecoins eingefroren, die mit dem Hack in Verbindung stehen. NEAR Intents hält die abgefangenen Gelder vorerst in Erwartung eines juristischen und Wiederherstellungsverfahrens zurück, hat aber noch nicht erklärt, wer die Freigabe autorisieren kann oder wie ein fälschlich markierter Nutzer sein Geld zurückbekommt.
Die Diskussion passt zu einem breiteren Trend, bei dem Protokolle nach großen Hacks immer häufiger versuchen, verdächtige Wallets zu sperren, auch wenn das mit ihrem Anspruch auf vollständige Offenheit kollidiert.