CZ warnt vor KI-Phishing, Bitcoin Core passt Bugpolitik an
CZ verweist auf KI-getriebenes Phishing und Datendiebstahl als direktes Risiko, während Bitcoin Core seine Bugmeldungen beschleunigt, da Schwachstellen schneller ans Licht kommen.
Wichtigste Erkenntnisse
- CZ warnt, dass KI schon jetzt über Phishing und Datendiebstahl Schaden anrichten kann, ohne die Bitcoin-Kryptografie zu brechen.
- Er sagt, dass alte geleakte personenbezogene Daten und von KI geschriebene Nachrichten Scams für Nutzer überzeugender machen.
- Bitcoin Core passt die Bugpolitik an, weil KI Schwachstellen schneller sichtbar macht und Fixes schneller veröffentlicht werden müssen.
Binance-Gründer Changpeng Zhao warnt, dass KI keine Bitcoin-Kryptografie brechen muss, um Schaden anzurichten. Seiner Ansicht nach liegt das eigentliche Risiko schon jetzt bei Phishing und Datendiebstahl, während Bitcoin Core gleichzeitig seine Regeln für das Melden von Bugs verschärft, weil KI Schwachstellen schneller sichtbar macht.
CZ richtet den Fokus auf Phishing
Zhao, besser bekannt als CZ, schrieb am 23. Oktober auf X, dass die Verschlüsselung von Krypto nicht die Schwachstelle sei. Er stellte fest, dass Banken und viele Internetdienste auf schwächere Verschlüsselung setzen als Bitcoin und dass diese Systeme daher eher betroffen wären, falls KI irgendwann tatsächlich Code knacken könnte.
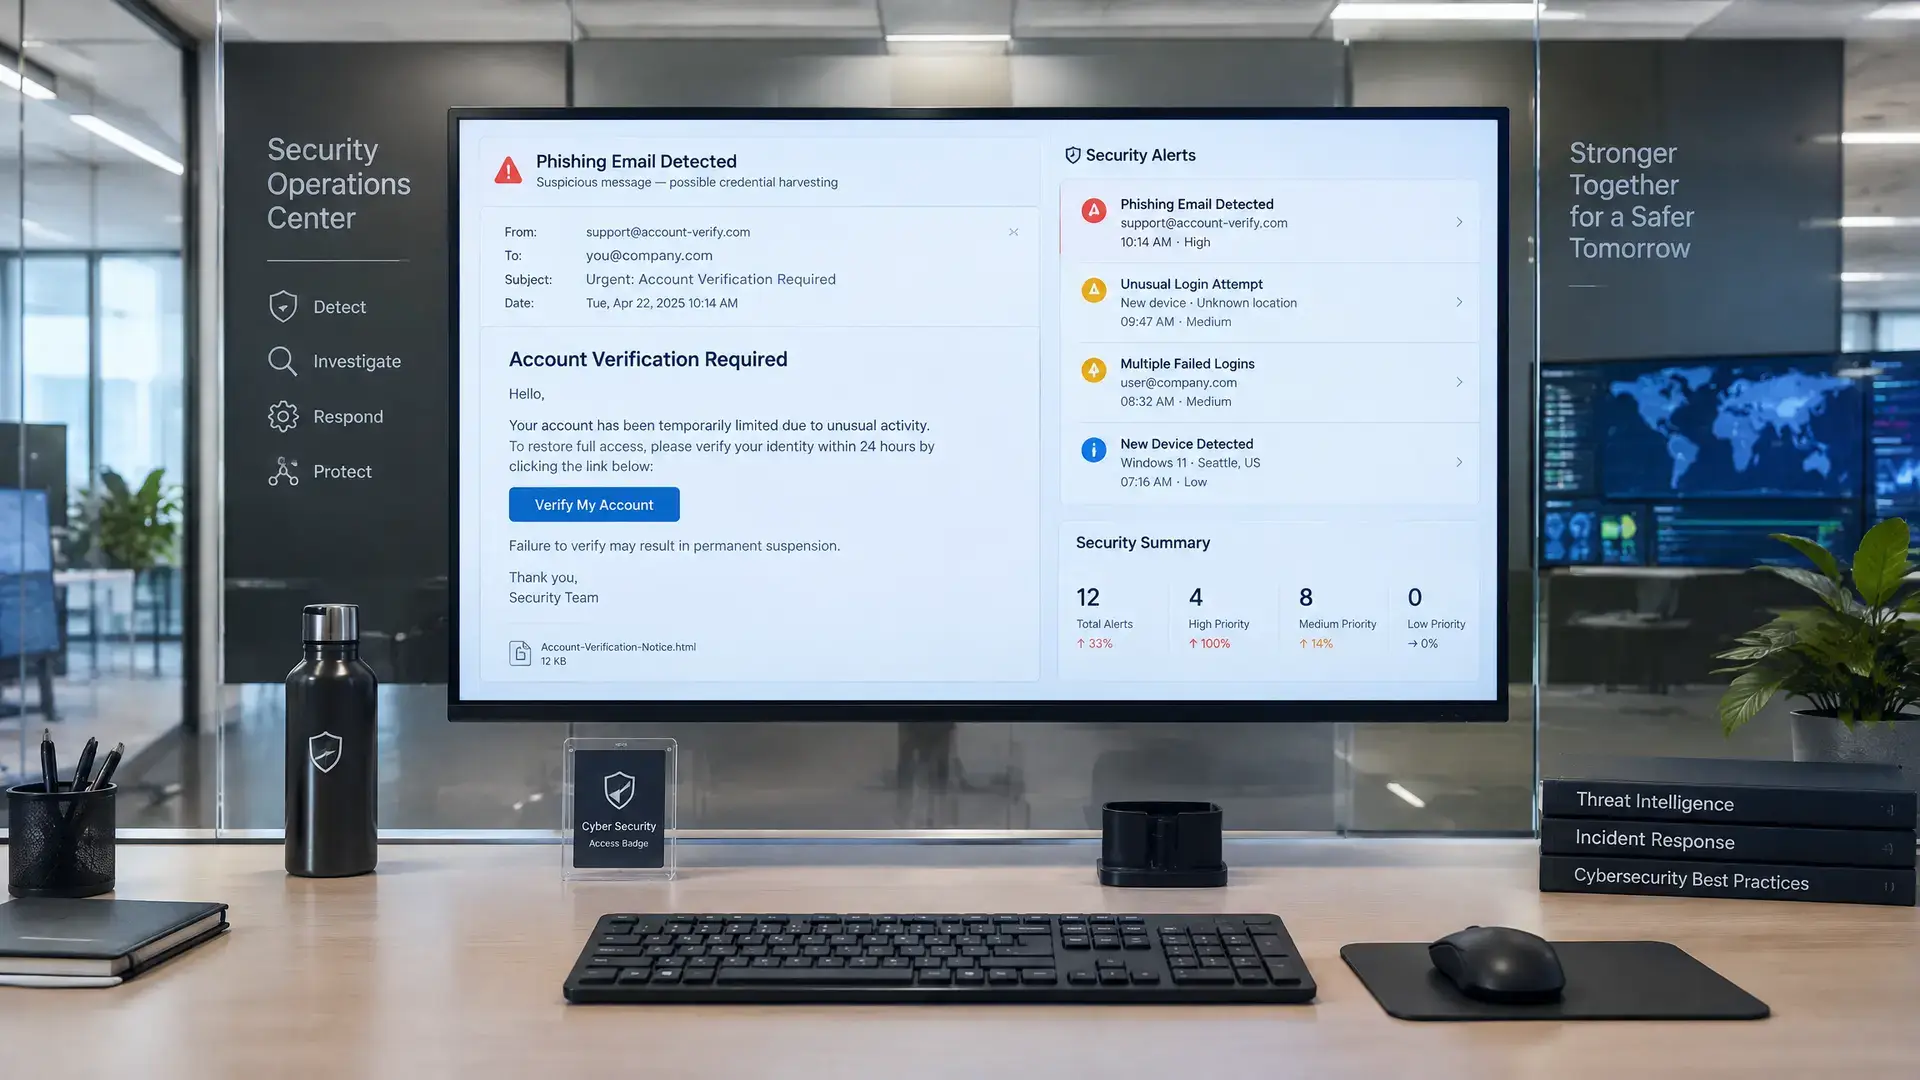
Sein wichtigster Punkt war jedoch, dass Angreifer heute schon viel mit alten geleakten personenbezogenen Daten anrichten können. Diese Daten werden mit von KI geschriebenen Nachrichten kombiniert, die überzeugend wirken und oft so erscheinen, als kämen sie von einer echten bekannten Person oder einem vertrauten Unternehmen. CZ beendete seine Nachricht mit der bekannten Warnung: „Stay SAFU!“
Die Warnung reiht sich in breitere Sorgen in der Branche ein. KI macht Phishing-Mails, Fake-Nachrichten und andere Scams glaubwürdiger, sodass Nutzer schneller in eine Falle tappen können, ohne dass dafür komplizierte technische Angriffe nötig sind.
Bitcoin Core verschärft die Regeln
Bitcoin-Core-Entwickler Antoine Poinsot kündigte am Donnerstag auf der Bitcoin Development Mailing List eine neue Sicherheitsrichtlinie an. Der Kern seiner Botschaft ist, dass große Sprachmodelle manche Bugs inzwischen so schnell finden können, dass lange Embargos kaum noch sinnvoll sind. Deshalb werden Fixes für leicht zu entdeckende Schwachstellen künftig so schnell wie möglich für alle unterstützten Versionen veröffentlicht, zusammen mit den entsprechenden Security-Advisories.
Für andere Bugs bleibt eine Einteilung nach Schweregrad bestehen. Probleme mit geringem Risiko werden zwei Wochen nach einer großen Veröffentlichung öffentlich gemacht, während mittelschwere und schwere Fehler erst dann veröffentlicht werden, wenn die letzte betroffene Version das End of Life erreicht hat. Kritische Bugs dürften einen separaten Ablauf erhalten.
Warum das relevant ist
Für europäische Krypto-Nutzer zeigt das, dass Security nicht nur von der Technik einer Blockchain abhängt, sondern auch von der schwächsten Stelle rund um Konten, Nachrichten und die Nutzung von Daten. Das ist relevant für alle, die eine Krypto-Wallet nutzen oder regelmäßig mit Exchanges und Wallets arbeiten. Die Kombination aus KI und geleakten Daten kann Scams überzeugender machen, während Entwickler gleichzeitig schneller auf Schwachstellen in Software reagieren müssen.
Auch Warnungen vor KI-Risiken rund um Wallets zeigen, dass die Branche vor allem den Missbrauch bestehender Konten und Adressen fürchtet, nicht einen direkten Durchbruch in der Kryptografie.