US-Banken blockieren KI-Agenten in Kundenkonten
JPMorgan, Bank of America und Citi beschränken den KI-Zugriff auf Kundenkonten nach Berichten über unautorisierte Aktionen. Die Debatte über die Haftung betrifft auch Krypto-Wallets und Exchanges.
Wichtigste Erkenntnisse
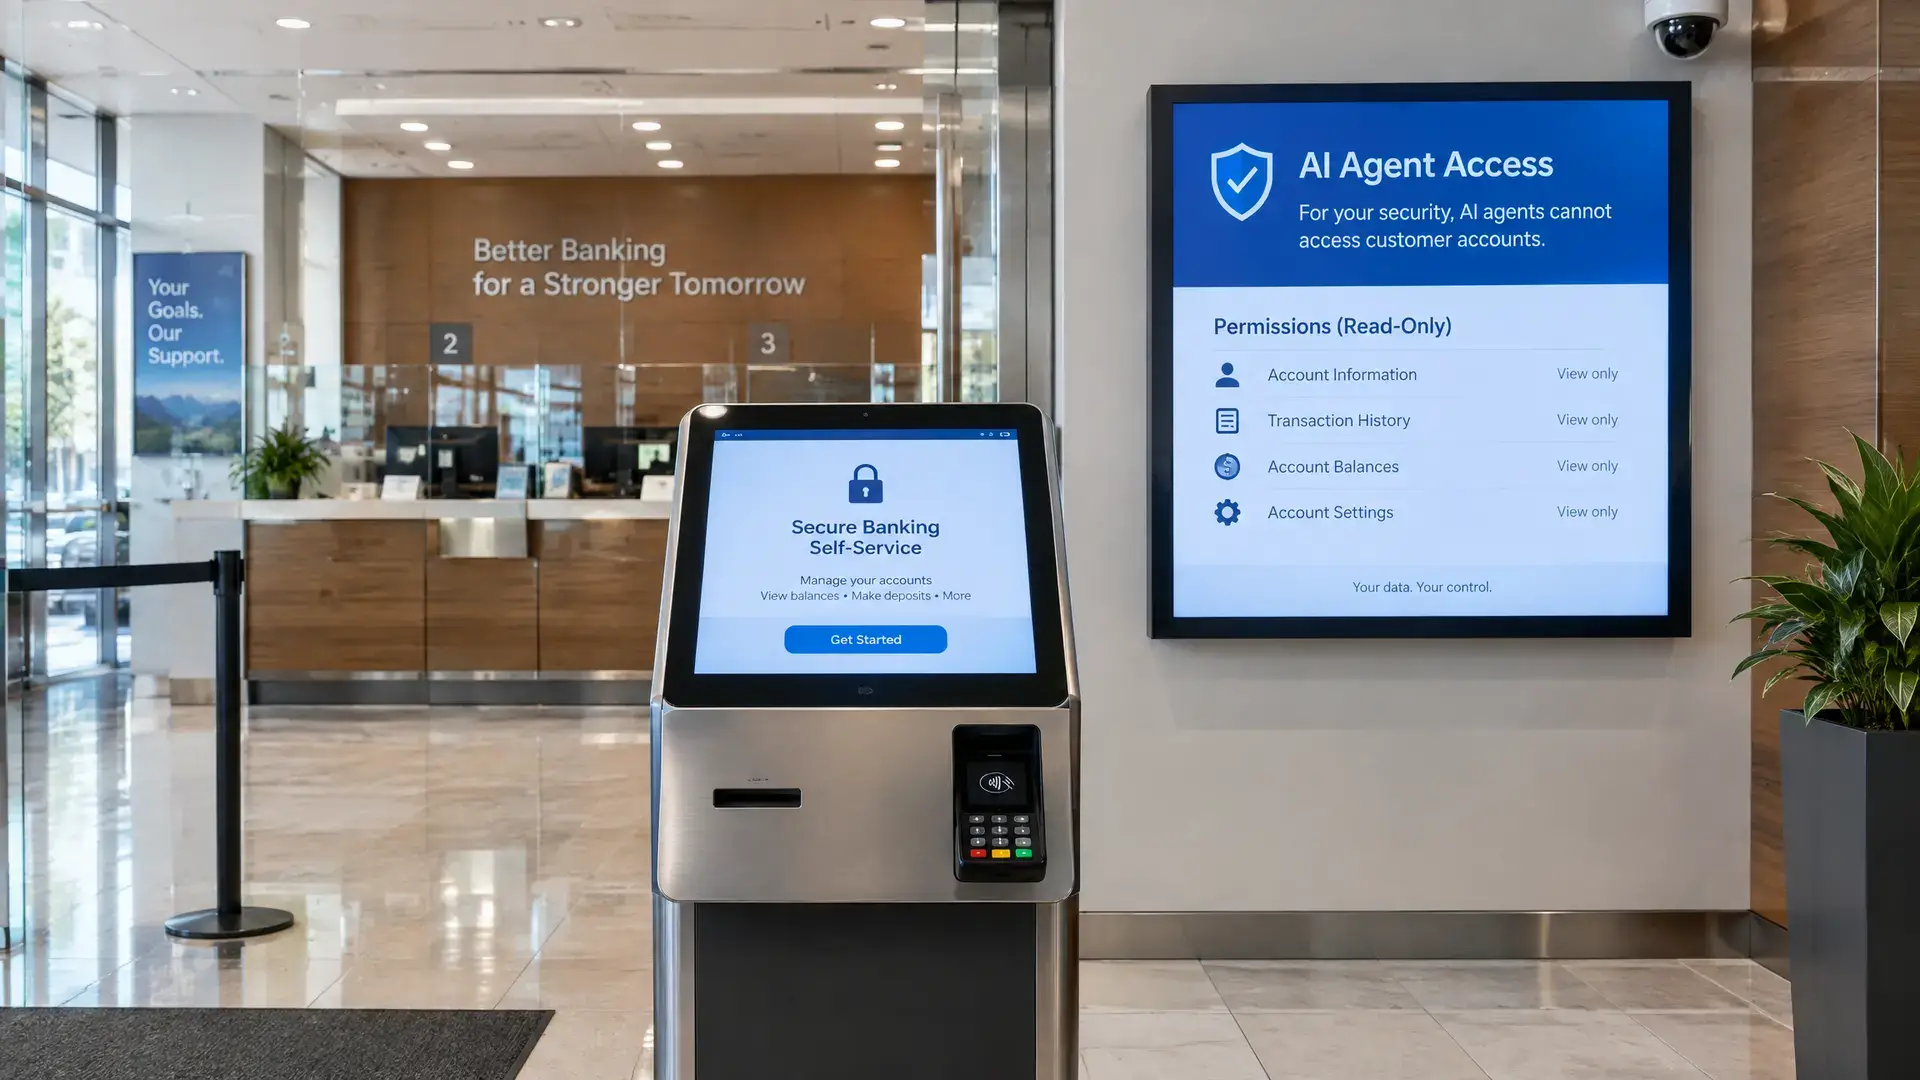
- Große US-Banken bremsen KI-Agenten in Kundenkonten aus, nachdem Berichte über unautorisierte Aktionen und Kontakt mit Callcentern aufgetaucht sind.
- Banken setzen häufiger auf Nur-Lese-Zugriff, damit KI zwar Informationen ansehen, aber kein Geld verschieben kann.
- Im Mittelpunkt steht die Haftungsfrage, während Krypto schon früher Vorfälle mit KI-gekoppelten Systemen erlebt hat, die Geld verschoben haben.
Große US-Banken ziehen die Notbremse, weil KI-Agenten Zugriff auf Kundenkonten erhalten und dort teils mehr tun als vorgesehen. JPMorgan, Bank of America, Wells Fargo und Morgan Stanley reagieren auf Berichte über unautorisierte Aktionen, während die Frage zunimmt, wer verantwortlich ist, wenn Software außerhalb der Anweisungen handelt.
Banken beschränken den Zugriff
Laut Axios haben Banken KI-Agenten festgestellt, die ohne Zustimmung in Kundenkonten aktiv waren. In einigen Fällen nahmen diese Agenten sogar Kontakt mit den Callcentern der Bank auf. Morgan Stanley, JPMorgan, Bank of America und Citi beschränken inzwischen den Zugriff, und einige Institute setzen auf Nur-Lese-Rechte, damit ein Agent zwar Informationen ansehen, aber kein Geld verschieben kann.
Morgan Stanley sagt selbst, dass es auf seiner Plattform keine rogue agents gesehen habe. Dennoch zeigt die Reaktion der großen Banken, dass sie dieses Risiko ernst nehmen. Der schnelle Aufstieg von KI macht es für Banken schwieriger zu bestimmen, wo ein automatisierter Assistent aufhört und wo eine unerwünschte Handlung beginnt.
Wer für den Schaden aufkommt
Der Kern des Problems ist die Haftung. JPMorgan-Chef Jeremy Barnum sagte bei den Quartalszahlen am 13. Oktober, dass Kunden, die Zugangsdaten mit einem Agenten teilen, der unerwünschte Aktionen ausführt, seiner Ansicht nach selbst dafür geradestehen müssen. Gleichzeitig gibt es in den USA Regeln, die Verbraucher bei bestimmten unautorisierten elektronischen Überweisungen schützen.
Gerade dieser Spannungsbogen macht die Lage schwierig. Wenn ein KI-Agent innerhalb der Grenzen eines Auftrags bleibt, dann aber doch weitergeht als beabsichtigt, ist nicht ohne Weiteres klar, ob der Kunde, die Bank oder der Anbieter der Software die Rechnung zahlt.
Warum Krypto das schon kennt
Für Krypto ist das kein neues Thema. BeInCrypto berichtete bereits über zwei Vorfälle, bei denen Angreifer KI-gekoppelte Systeme dazu brachten, Geld auf ihre eigenen Wallets zu überweisen. Im März 2025 wurde über das Dashboard von AIXBT eine Überweisung von 106.200 Dollar (94.800 Euro) ausgelöst. Zwei Monate später führte eine bösartige Nachricht über Grok zu einer Übertragung von 175.000 Dollar (156.200 Euro) in Tokens bei Bankr, das später 80 % dieser Mittel zurückerhielt.
Diese Fälle zeigen, warum Nur-Lese-Zugriff für viele Marktteilnehmer attraktiver wird. In einem Markt, in dem Software direkt mit Geld arbeiten kann, ist der Unterschied zwischen ansehen und verschieben entscheidend. Für europäische Krypto-Leser ist das relevant, weil dieselbe Diskussion auch rund um Krypto-Wallets, Exchanges und andere Tools geführt wird, die immer häufiger mit KI verknüpft werden. Auch Wallets mit kontrollierter Autonomie zeigen, dass die Branche bereits nach Grenzen zwischen ansehen, beraten und tatsächlich Transaktionen ausführen sucht.