Ledger-Breach kostet Bitcoin-Betrüger 4,9 Millionen Dollar in BTC
Chainalysis führt den Diebstahl auf einen Ledger-Breach bei über einen Reseller verkauften Geräten in Südostasien zurück. Der Fall unterstreicht das Risiko von Supply-Chain-Angriffen auf Hardware-Wallets.
Wichtigste Erkenntnisse
- Ein Krypto-Betrüger verlor mehr als 4,9 Millionen Dollar in Bitcoin, nachdem Angreifer Zugriff auf drei Ledger-Wallet-Adressen erhielten.
- Die erbeuteten Bitcoin waren zuvor über einen Task-Scam mit Fake-Jobs, Fake-Zahlungen und verpflichtenden Einzahlungen erlangt worden.
- Der Diebstahl steht im Zusammenhang mit einem Ledger-Breach über manipulierte Hardware aus der Lieferkette.
Ein Krypto-Betrüger, der mit Fake-Jobs Millionen verdient hatte, ist selbst Opfer eines anderen Scams geworden. Laut Chainalysis verlor er Bitcoin im Wert von mehr als 4,9 Millionen Dollar (4,4 Millionen Euro), nachdem Angreifer Zugriff auf drei Ledger-Wallet-Adressen erhielten und dort 60 BTC abräumten.
Fake-Jobs drehten sich um Task-Scams
Chainalysis meldete am Donnerstag auf X, dass der Täter Geld über einen sogenannten Task-Scam eingesammelt hatte. Dabei erhalten Opfer zunächst kleine Zahlungen für gefälschte Produktbewertungen oder das Hochpushen von Online-Verkaufszahlen. Danach wird ihnen gesagt, dass ihr Konto ein negatives Guthaben aufweist und sie erst selbst Geld einzahlen müssen, bevor sie ihre angeblichen Einnahmen abheben können.
Die Bitcoin, die über diese Konstruktion erbeutet worden waren, wurden laut Chainalysis auf drei Ledger-Adressen übertragen. Kurz darauf wurden diese Wallets geleert. Es handelt sich um eine auffällige Wendung in einem Fall, in dem ein Betrüger selbst Opfer eines Angriffs auf Krypto-Speicher wurde.
CryptoBilis-Breach trifft Ledger-Wallets
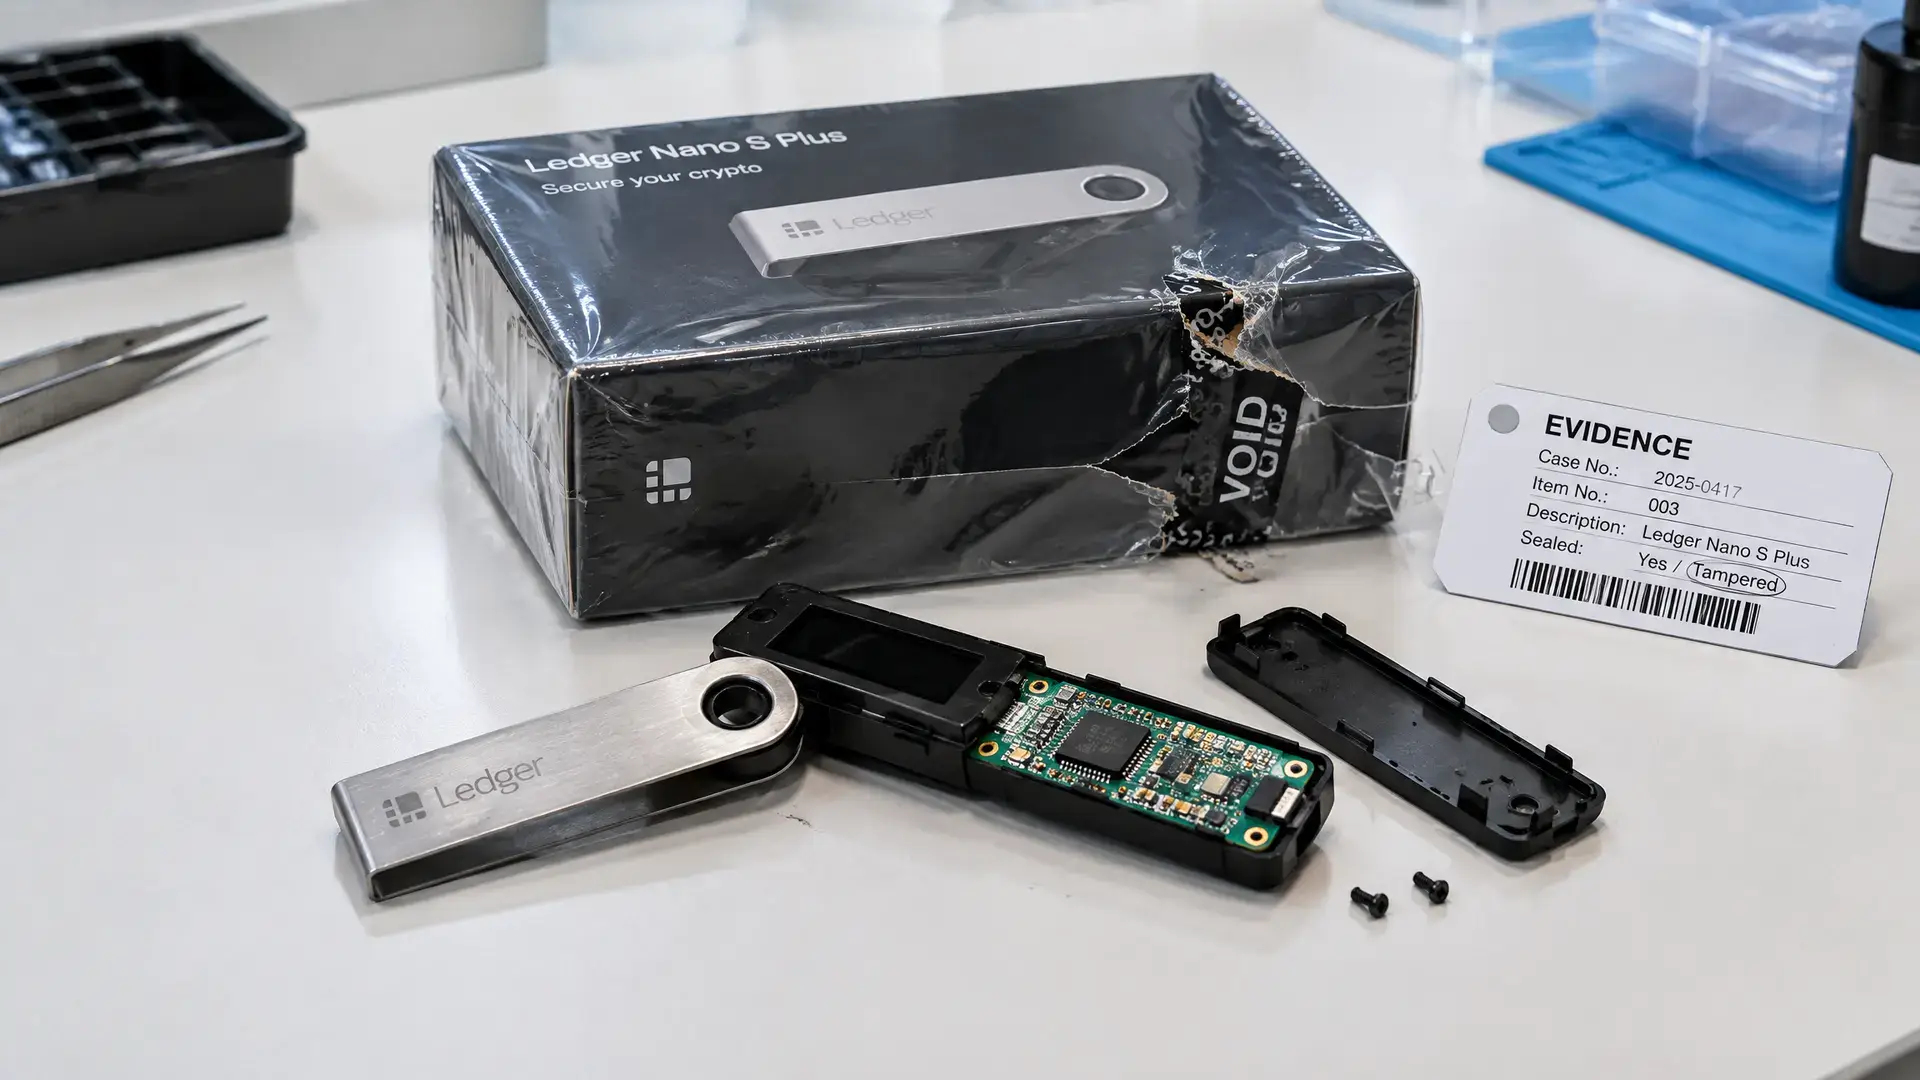
Der Diebstahl steht im Zusammenhang mit dem Ledger-Breach rund um Geräte, die über einen Reseller in Südostasien verkauft wurden. Forschende entdeckten darin unautorisierte Hardware-Implantate, die Wiederherstellungsinformationen von Wallets über ein Mobilfunknetz weiterleiten konnten. Dadurch konnten Angreifer Zugriff auf Bitcoin auf betroffenen Geräten erhalten.
Der Angriff zeigt, wie anfällig die Lieferkette von Hardware-Wallets sein kann, wenn ein Gerät schon vor der Nutzung manipuliert wird. Ledger meldete bereits zuvor ein unautorisiertes Hardware-Implantat in einem Gerät aus derselben CryptoBilis-Charge. Ledger prüft Berichten zufolge seine Verkaufs- und Anti-Tamper-Richtlinien erneut, während solche Vorfälle die Aufmerksamkeit auf die Frage lenken, woher Hardware-Wallets stammen und wie sie versiegelt sind.
Warum das für europäische Leser wichtig ist
Für europäische Krypto-Anleger ist das vor allem relevant, weil Hardware-Wallets oft als eine der sichersten Möglichkeiten gelten, BTC selbst zu verwahren. Der Fall zeigt, dass die Sicherheit nicht nur von der Software oder der Seed Phrase abhängt, sondern auch von der Herkunft des Geräts selbst. Das macht die Kontrolle der Vertriebskette und der Integrität einer Wallet besonders wichtig.