El hack de Bitget pone bajo presión la afirmación de NEAR Intents de ser 'permissionless'
NEAR Intents bloqueó más de 50 millones de dólares en transferencias sospechosas procedentes del hack de Bitget. La intervención aviva el debate sobre qué significa ‘permissionless’ en DeFi y en los crosschain swaps.
Puntos clave
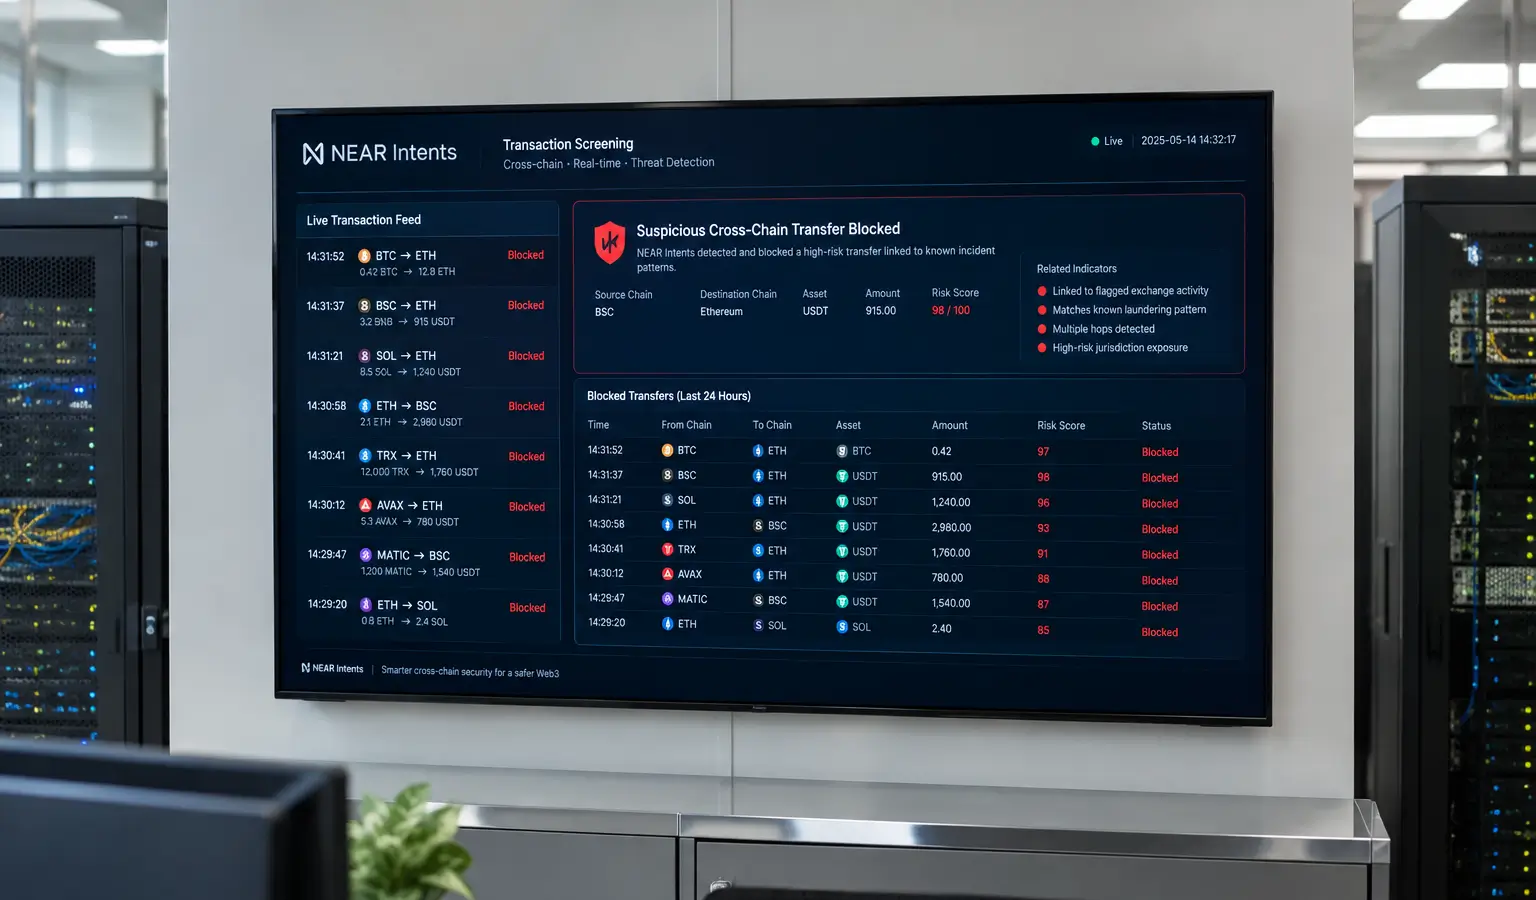
- NEAR Intents bloqueó más de 50 millones de dólares en transferencias sospechosas procedentes del hack de Bitget mediante el sistema SHIELD.
- Aproximadamente 166.000 dólares pasaron, mientras que 503.000 dólares fueron detenidos y el resto queda pendiente de un proceso jurídico y de recuperación.
- El bloqueo generó debate sobre si NEAR Intents sigue siendo completamente permissionless.
NEAR Intents está bajo escrutinio después de bloquear más de 50 millones de dólares (43,9 millones de euros) en transferencias sospechosas procedentes del hack de Bitget. El servicio de swaps se describe a sí mismo como permissionless y abierto, pero intervino cuando fondos robados intentaron moverse a través del protocolo.
SHIELD interviene
Según Alex Shevchenko, director general de NEAR Intents, los atacantes que la semana pasada desviaron 388 millones de dólares (341 millones de euros) de Bitget intentaron mover más de 50 millones de dólares (43,9 millones de euros) a través del servicio. El sistema SHIELD bloqueó la mayor parte de esos intentos y detuvo 503.000 dólares (442.100 euros) a mitad de camino. Unos 166.000 dólares (145.900 euros) sí pasaron, mientras que el resto espera ahora un proceso jurídico y de recuperación.
Shevchenko dijo que los intentos duplicados se han eliminado del recuento y que los fondos rechazados continuaron después a través de otros proveedores. Según él, las cifras mencionadas son estimaciones y pueden desviarse hasta en un 10% del importe real.
Según indicó, NEAR Intents procesa normalmente más de 100 millones de dólares (87,9 millones de euros) al día en volumen de negociación crosschain. En este caso, por tanto, se trató de una pequeña parte de la actividad total, pero de dinero vinculado directamente a un gran hack.
Debate sobre permissionless
La intervención generó críticas en línea sobre si un servicio que puede detener transacciones todavía puede llamarse permissionless. En el mundo cripto, permissionless significa que los usuarios pueden interactuar con un protocolo sin permiso de una parte central.
Illia Polosukhin, fundador de NEAR, respondió que permissionless no significa que cada aplicación o proveedor de liquidez deba procesar cada transacción. Según él, la idea es que nadie necesite permiso para poseer, transferir activos o desplegar contratos inteligentes en NEAR.
Ese matiz es relevante para los lectores europeos de criptomonedas, porque muestra cómo el acceso abierto y la prevención del abuso deben coexistir cada vez más. En los servicios descentralizados, una capa de seguridad puede influir de forma real en cuán libre se percibe un protocolo en la práctica, sin que por ello deje de ser abierto.
Patrón más amplio tras el hack de Bitget
Bitget anunció la intrusión el 24 de septiembre, después de que los atacantes eludieran los controles de seguridad en torno a las carteras de exchange. Después, la empresa dijo haber corregido la vulnerabilidad, publicado las direcciones de los atacantes y ofrecido recompensas por ayudar a congelar o recuperar los fondos.
Los emisores de stablecoins también intervinieron. Circle y Tether han congelado conjuntamente ya unos 320.000 dólares (281.200 euros) en stablecoins vinculadas al hack. NEAR Intents mantiene por ahora los fondos interceptados a la espera de un proceso jurídico y de recuperación, pero todavía no ha explicado quién puede autorizar su liberación ni cómo recuperará su dinero un usuario mal identificado.
El debate encaja en una tendencia más amplia en la que los protocolos, tras grandes hacks, intentan cada vez más bloquear carteras sospechosas, incluso cuando eso entra en conflicto con su afirmación de apertura total.