Ledger informa de hardware falsificado en un dispositivo de CryptoBilis
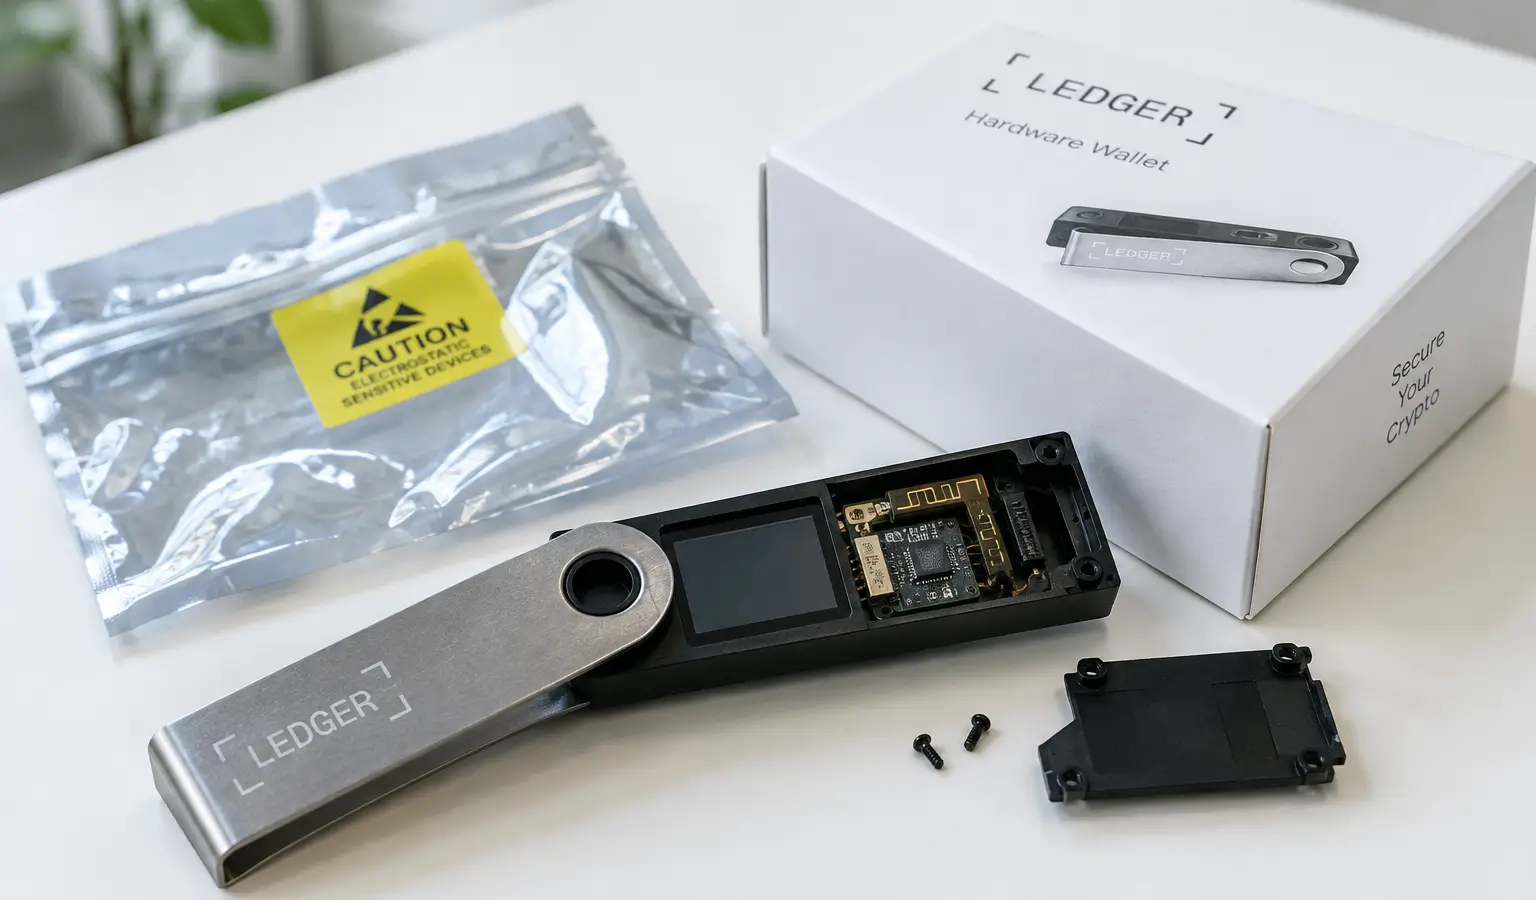
Ledger afirma que un dispositivo vendido a través de CryptoBilis contenía un implante de hardware no autorizado. El caso apunta a riesgos en la cadena de distribución, no en los sistemas internos de Ledger.
Puntos clave
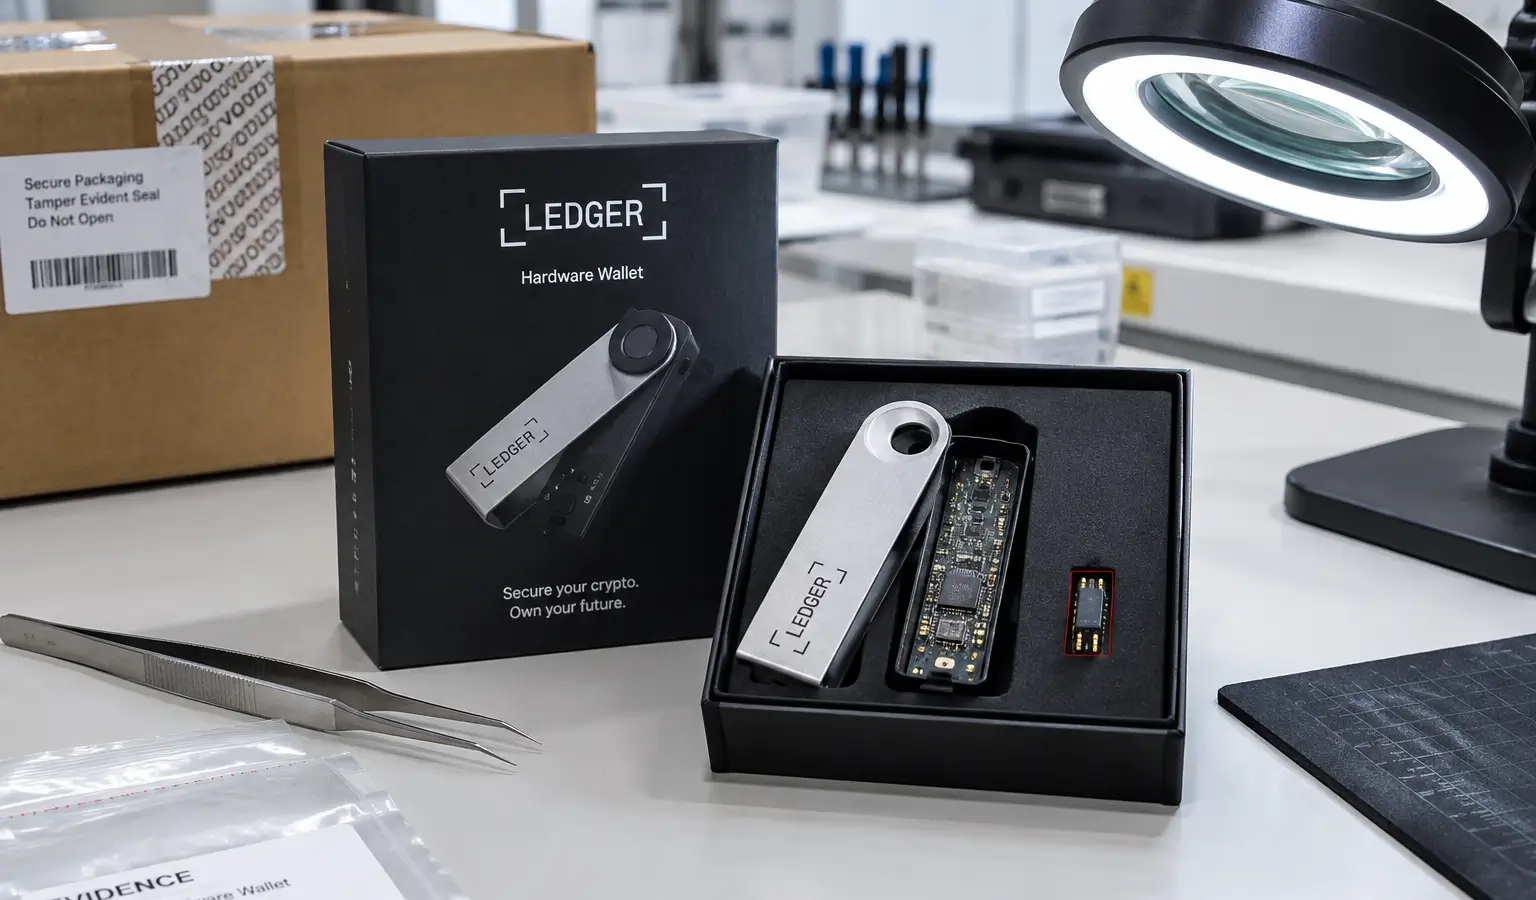
- Ledger informa de que se ha encontrado un implante de hardware no autorizado en al menos un dispositivo vendido a través de CryptoBilis.
- La empresa afirma que su infraestructura interna de seguridad, sus sistemas y sus servicios no se han visto afectados.
- Investigadores on-chain estiman que el daño afecta a más de 300 wallets en varias blockchains y oscila entre 86 millones de dólares y 93 millones de dólares.
Ledger afirma que en al menos un dispositivo vendido a través de CryptoBilis se ha encontrado un implante de hardware no autorizado. La empresa de criptoactivos subraya que no hay indicios de que su propia infraestructura interna de seguridad, sus sistemas o sus servicios hayan sido afectados. Según investigadores on-chain, el daño en más de 300 wallets en varias blockchains se situaría entre 86 millones de dólares (76,7 millones de euros) y 93 millones de dólares (83 millones de euros).
Investigación y advertencia
Ledger afirma que está colaborando con las autoridades pertinentes. La empresa también reiteró su consejo a los clientes que compraron un dispositivo a través de CryptoBilis: no inicialicen dispositivos sin usar y transfieran un dispositivo ya configurado a una nueva seed en un dispositivo Ledger. Se pide a los usuarios que se pongan en contacto con el soporte oficial de Ledger y presenten una denuncia ante la policía local.
La empresa también advirtió sobre falsos influencers y estafadores que intentan aprovechar este tipo de incidentes. Ledger afirma que nunca llama, contacta por DM ni pide una frase de recuperación de 24 palabras.
Qué salió mal
Ledger afirma que la manipulación física parece haberse limitado al lote distribuido a través de CryptoBilis. La empresa recordó de nuevo a los distribuidores la importancia de adquirir productos únicamente a través de canales autorizados y de no volver a incorporar productos devueltos al inventario.
El caso encaja en una serie más amplia de problemas en torno a las carteras hardware. En 2026, varios proveedores, entre ellos Coldcard, Trezor, Tangem, BitBox, SafePal y Ledger, informaron de problemas de seguridad. El caso de Ledger muestra que los riesgos no solo están en el software, sino también en la propia cadena de distribución.
Por qué esto importa para los usuarios
Para los usuarios europeos de criptoactivos, esto es relevante porque las carteras hardware suelen considerarse la última capa de defensa para la autocustodia. Si un dispositivo se modifica antes de la entrega, el riesgo pasa de la cadena al trayecto posterior. Eso hace que la verificación del origen, el embalaje y la distribución sea para muchos usuarios más importante que la mera elección de la marca.
El caso también sigue a incidentes anteriores en el sector. En julio de 2026, un fallo en el firmware de generación de seed de Coldcard provocó, según investigadores on-chain, una pérdida de más de 115 millones de dólares (103 millones de euros) en Bitcoin. Los recientes informes sobre un chip oculto en una cartera Ledger sellada también muestran lo sensibles que son las carteras hardware a la manipulación antes de su uso. Esto subraya que tanto el firmware como la entrega física pueden ser un punto débil.