Google présente le MPC pour la sécurité crypto des banques
Ce service en private preview doit aider les banques à conserver en toute sécurité des cryptomonnaies et des actifs tokenisés, avec le MPC comme réponse au vol de clés privées et à d’autres risques cyber.
À retenir
- Google présente à New York Google Multi-Party Compute, un nouveau service de sécurité pour les banques et les institutions financières qui souhaitent conserver des cryptomonnaies et des actifs tokenisés.
- Le service répartit les clés privées en plusieurs parties et regroupe la signature, les règles de transaction et la récupération des clés dans une seule offre.
- Google présente le MPC comme une réponse au vol de clés privées et indique que l’architecture pourra plus tard être étendue avec la cryptographie post-quantique.
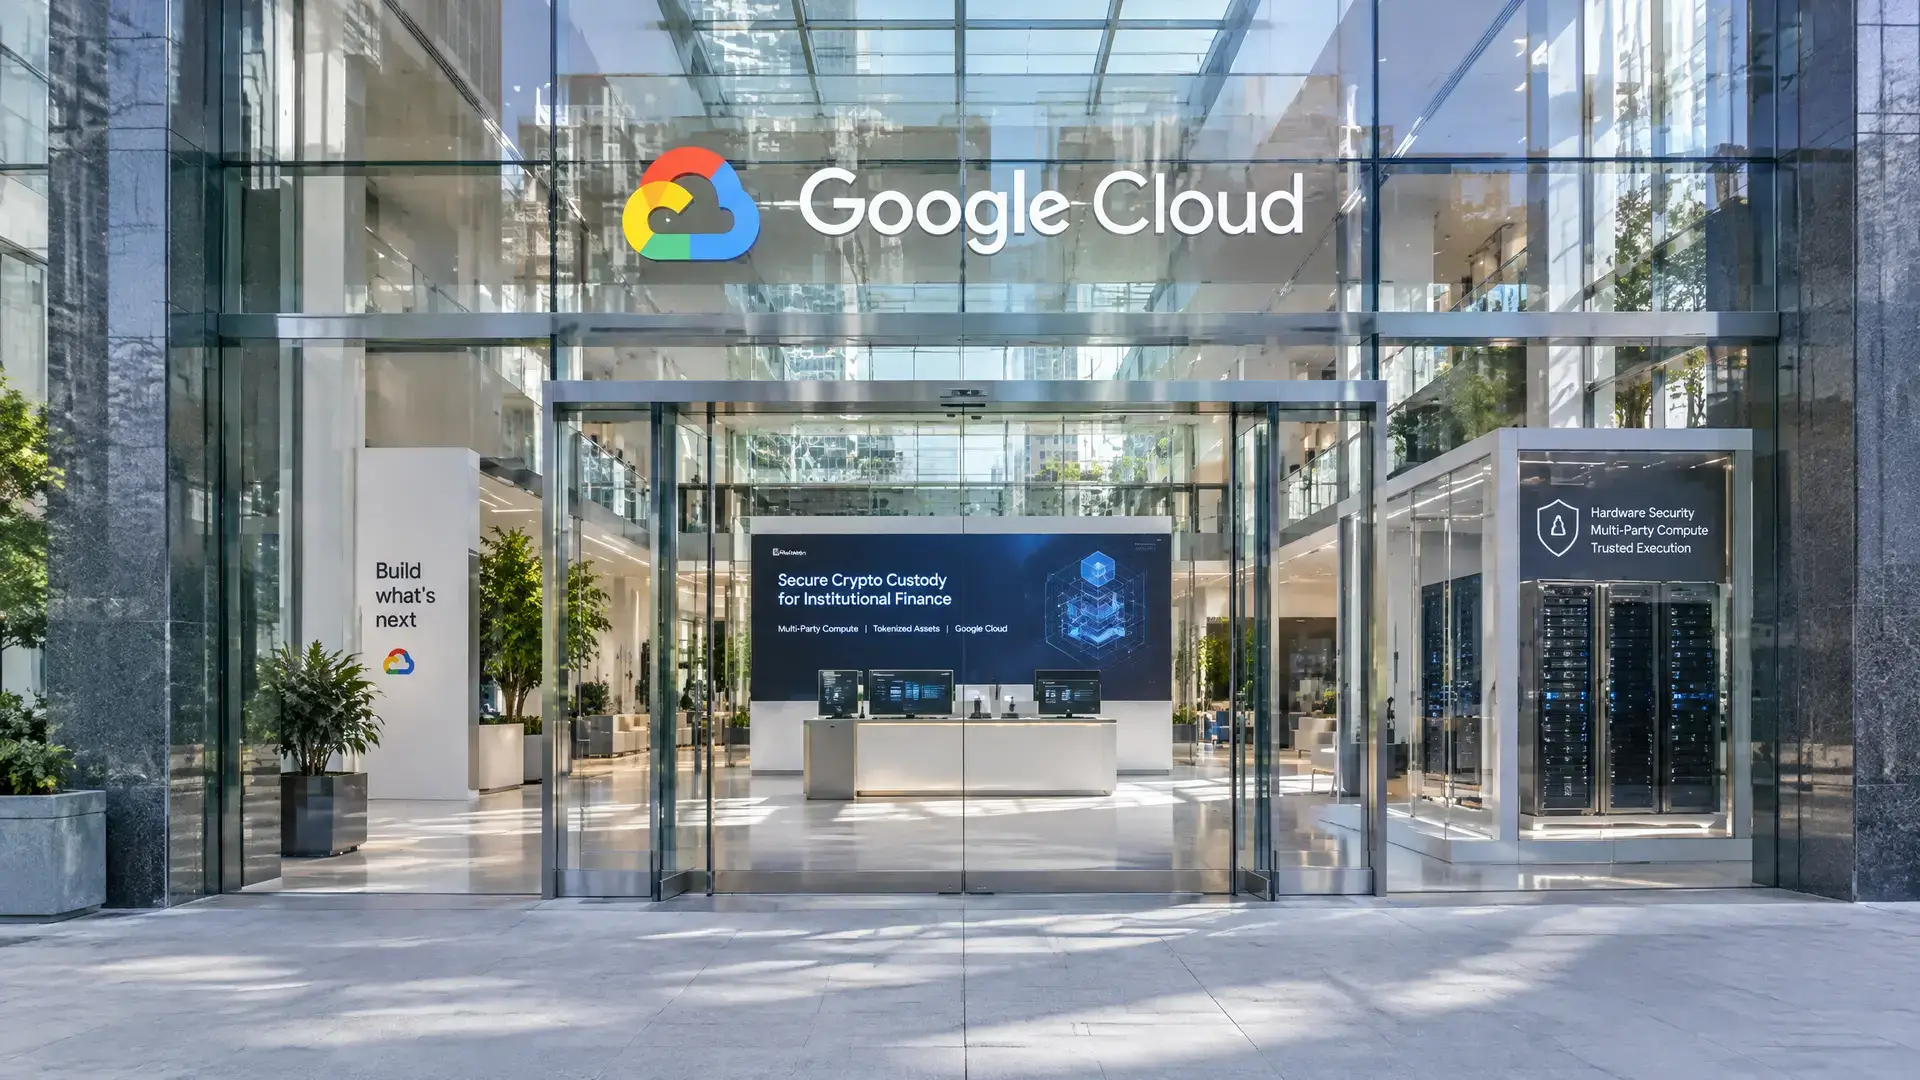
Google présente mercredi à New York un nouveau service de sécurité pour les banques et d’autres institutions financières qui souhaitent conserver et transférer des cryptomonnaies et des actifs tokenisés. Ce service s’appelle Google Multi-Party Compute, ou MPC, et il est encore en private preview. Alphabet utilise déjà ce système pour ses propres actifs numériques sur Ethereum et Solana.
Une nouvelle étape pour la custody
Google indique que plusieurs design partners et de grandes institutions financières testent cette technologie. Le service n’est pas encore disponible au grand public et ne fera l’objet d’un lancement commercial qu’en 2027, même si l’entreprise n’a pas encore communiqué de prix. Google propose ainsi pour la première fois un produit distinct pour la custody crypto, en plus de services existants comme Google Cloud Key Management Service et Google Cloud HSM.
Le principe du MPC est simple : une clé privée est divisée en plusieurs parties, de sorte qu’il n’existe aucun point de défaillance unique. Selon Google, les clients conservent eux-mêmes le contrôle de leur key material et l’entreprise ne peut pas l’examiner sous forme non chiffrée, même lorsque les key shares se trouvent sur l’infrastructure de Google. Le nouveau service y ajoute la signature, les règles de transaction et la récupération des clés dans un seul ensemble.
Pourquoi les banques s’y intéressent
Le calendrier est logique. Les banques et d’autres entreprises financières étudient de plus en plus la manière dont elles peuvent utiliser les blockchains pour les actifs tokenisés, les paiements et la custody numérique. Dans ce contexte, une autorisation sécurisée est essentielle, car les transactions sur une blockchain sont généralement irréversibles une fois envoyées.
Google présente aussi le MPC comme une réponse aux risques cyber existants. L’entreprise souligne les attaques menées à l’aide de clés privées volées, un problème qui coûte depuis des années des milliards au marché des cryptomonnaies. Selon Chainalysis, les clés privées compromises représentaient 43,8% de toutes les cryptomonnaies volées en 2024, tandis que DeFiLlama indiquait en juin de cette année 16,69 milliards de dollars (15 milliards d'euros) de pertes cumulées dues à des hacks et à des exploits, dont environ 40% attribués à des problèmes de clés privées.
Concurrence et risques plus larges
Cette initiative rapproche Google de spécialistes comme Fireblocks, Fordefi et BitGo. En parallèle, l’entreprise cherche à se distinguer grâce à son infrastructure cloud et à ses relations existantes avec les banques. Google affirme que les institutions peuvent répartir leurs credentials entre leur propre matériel, Google Cloud et d’autres fournisseurs cloud, afin qu’aucune partie ne détienne seule le contrôle des actifs.
Pour les observateurs européens de la crypto, l’essentiel est surtout que ce type d’outil montre comment l’adoption institutionnelle passe d’expérimentations isolées à des produits de sécurité concrets. Le débat autour de l’IA et de l’informatique quantique entre aussi en jeu. Google mentionne explicitement ces menaces, tout en affirmant que l’architecture pourra plus tard être étendue avec la cryptographie post-quantique sans que les institutions aient à reconstruire leurs systèmes. Cela s’inscrit dans le débat plus large sur la custody résistante au quantique, où les banques et les dépositaires expérimentent déjà de nouvelles façons de rendre les clés et les transactions pérennes.