Une faille Ledger coûte 4,9 millions de dollars en BTC à un escroc du bitcoin
Chainalysis relie le vol à une faille Ledger touchant des appareils vendus via un revendeur en Asie du Sud-Est. L’affaire souligne le risque d’attaques sur la chaîne d’approvisionnement visant les hardware wallets.
À retenir
- Un escroc crypto a perdu plus de 4,9 millions de dollars en bitcoin après que des attaquants ont obtenu l’accès à trois adresses de wallets Ledger.
- Le bitcoin détourné avait auparavant été obtenu via une task scam avec de faux emplois, de faux paiements et des dépôts obligatoires.
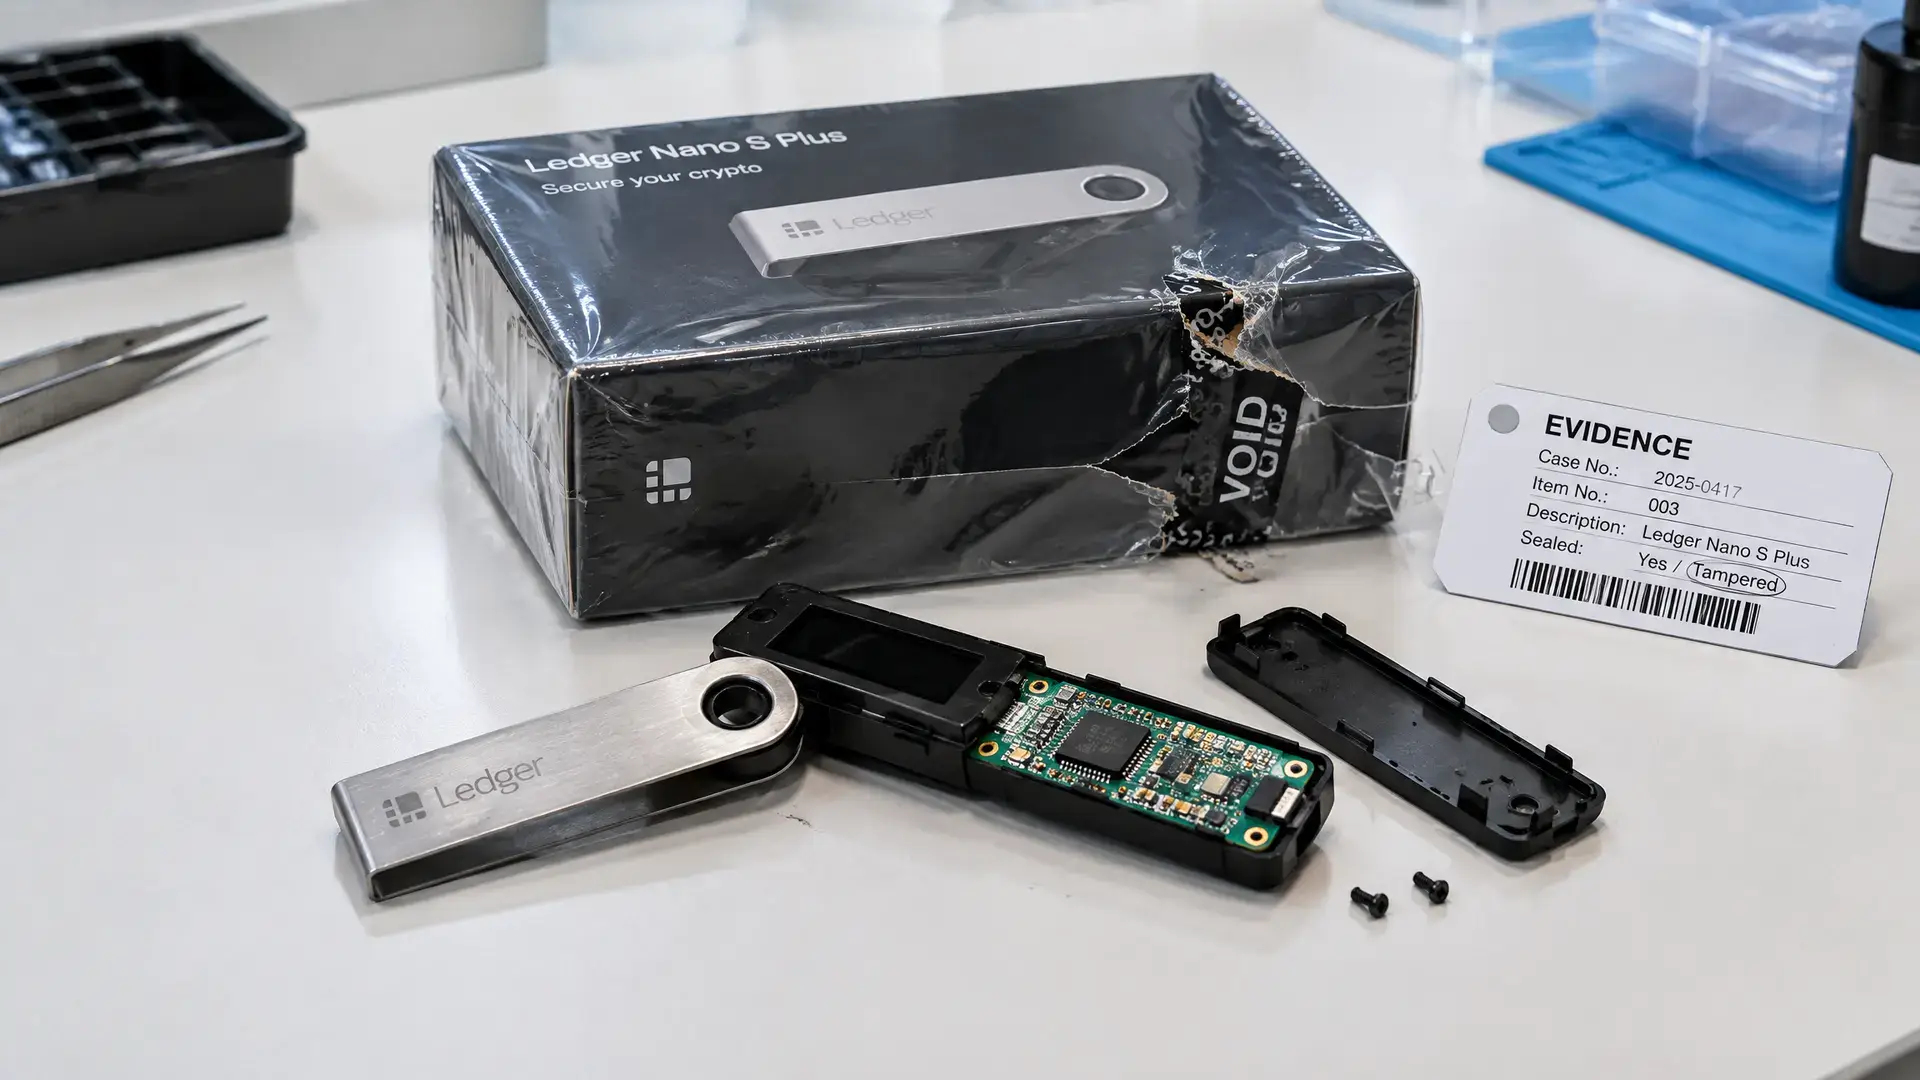
- Le vol est lié à une faille Ledger via du matériel manipulé dans la chaîne d’approvisionnement.
Un escroc crypto qui a gagné des millions grâce à de faux emplois est lui-même devenu la victime d’une autre arnaque. Selon Chainalysis, il a perdu des bitcoins d’une valeur de plus de 4,9 millions de dollars (4,4 millions d'euros) après que des attaquants ont obtenu l’accès à trois adresses de wallets Ledger et en ont retiré 60 BTC.
Les faux emplois reposaient sur des task scams
Chainalysis a indiqué jeudi sur X que l’auteur avait collecté de l’argent via une task scam. Les victimes reçoivent d’abord de petits paiements pour de faux avis sur des produits ou pour gonfler des chiffres de ventes en ligne. Ensuite, on leur dit que leur compte affiche un solde négatif et qu’elles doivent d’abord déposer elles-mêmes de l’argent avant de pouvoir retirer leurs prétendus gains.
Le bitcoin détourné via ce montage a ensuite été transféré, selon Chainalysis, vers trois adresses Ledger. Peu après, ces wallets ont été vidés. Il s’agit d’un retournement notable dans une affaire où un escroc est lui-même devenu victime d’une attaque contre le stockage de crypto-actifs.
La faille CryptoBilis touche des wallets Ledger
Le vol est lié à la faille Ledger concernant des appareils vendus via un revendeur en Asie du Sud-Est. Les chercheurs y ont découvert des implants matériels non autorisés capables de transmettre des informations de récupération de wallets via un réseau mobile. Les attaquants pouvaient ainsi accéder au bitcoin stocké sur les appareils touchés.
Cette attaque montre à quel point la chaîne d’approvisionnement des hardware wallets peut être vulnérable lorsqu’un appareil est modifié avant même son utilisation. Ledger avait déjà signalé un implant matériel non autorisé dans un appareil issu du même lot CryptoBilis. Ledger examinerait à nouveau sa politique de vente et de lutte contre la falsification, tandis que ce type d’incident attire l’attention sur l’origine des hardware wallets et sur la manière dont ils sont scellés.
Pourquoi cela compte pour les lecteurs européens
Pour les investisseurs européens en crypto, cela est particulièrement pertinent, car les hardware wallets sont souvent considérés comme l’une des façons les plus sûres de conserver soi-même ses BTC. Cette affaire montre que la sécurité ne dépend pas seulement du logiciel ou de la seed phrase, mais aussi de l’origine même de l’appareil. Cela rend d’autant plus important le contrôle de la chaîne de vente et de l’intégrité d’un wallet.