L’équipe Solana impose 1 SOL pour les signalements de bugs chez Firedancer
Jump Crypto veut écarter le spam généré par l’IA des signalements de bugs grâce à un burn obligatoire de 1 SOL. Les découvertes valides autour de Firedancer et d’Alpenglow recevront au contraire des récompenses plus élevées.
À retenir
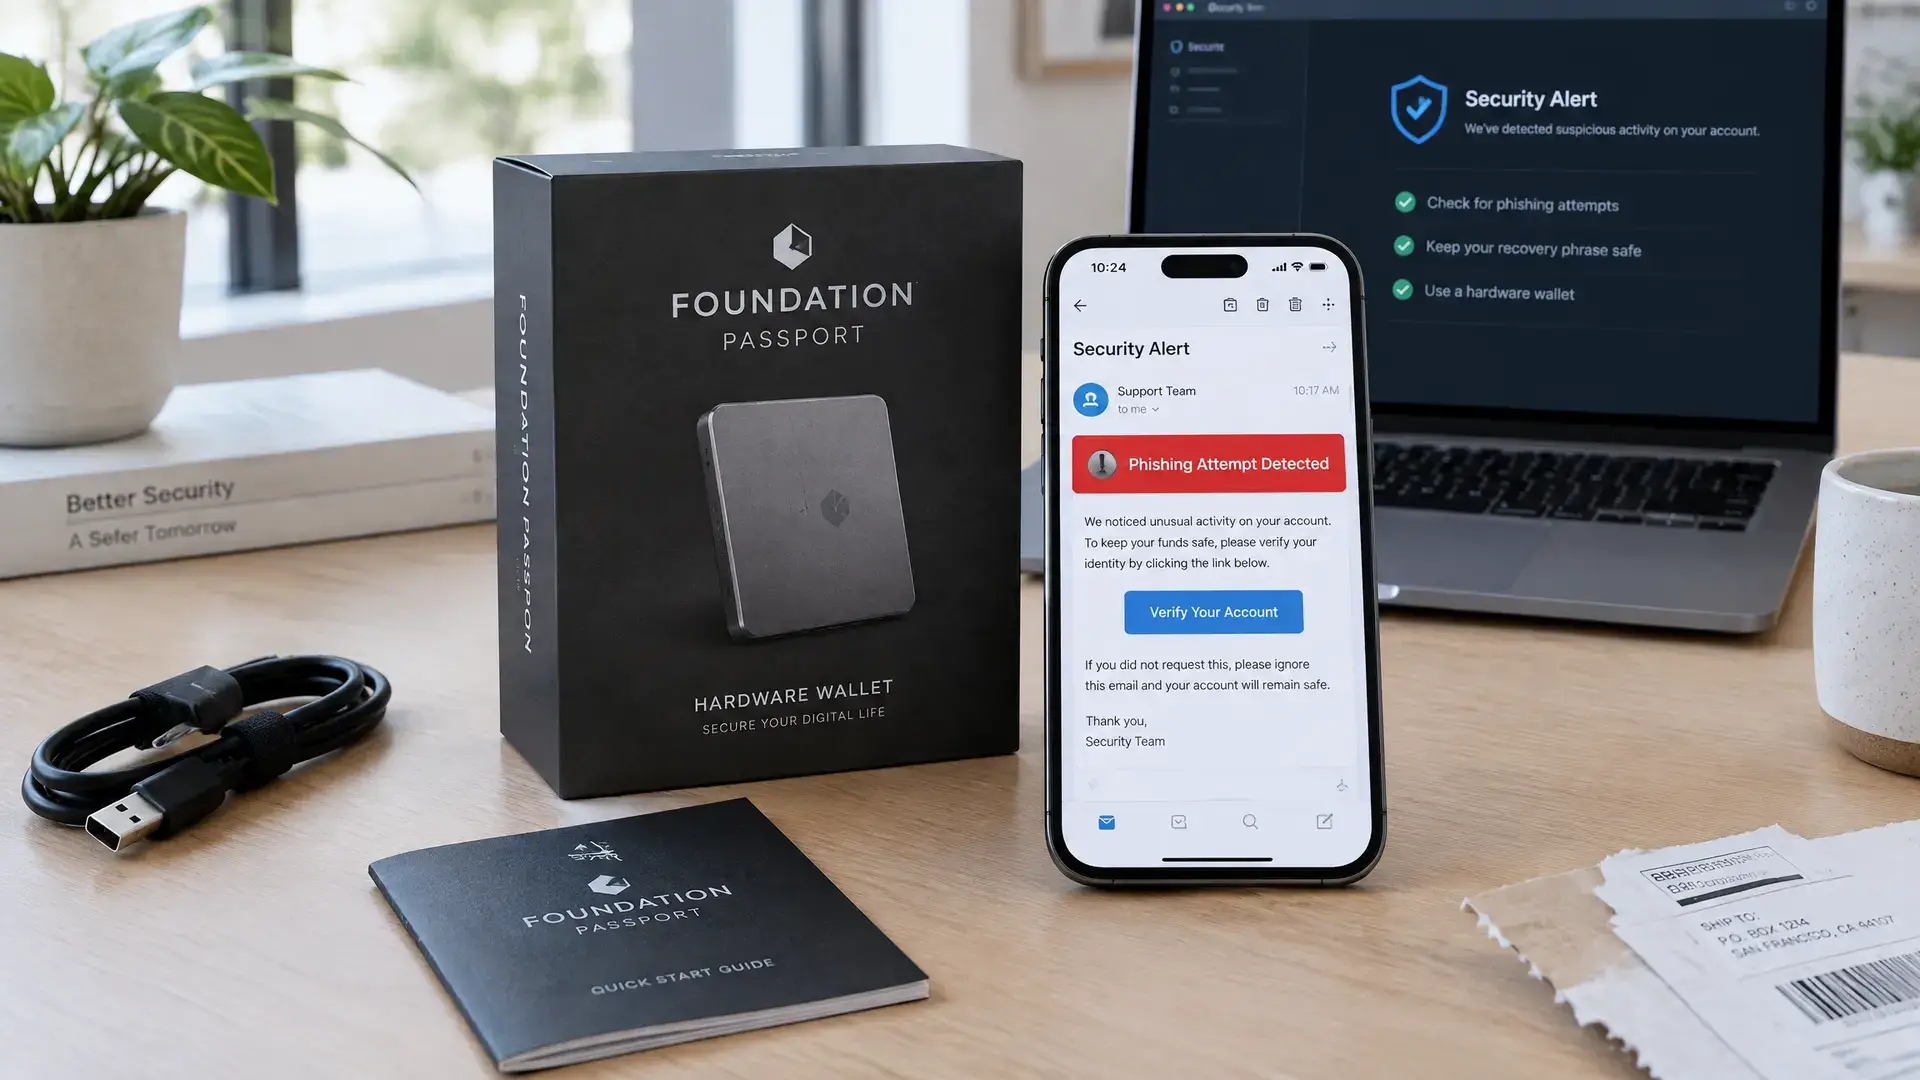
- Firedancer demande désormais aux chercheurs de brûler 1 SOL par signalement de bug afin de limiter le spam généré par l’IA.
- Les signalements sans burn ne donnent droit à aucune récompense, même s’ils sont hors périmètre ou des doublons.
- Jump augmente temporairement les récompenses ; les vulnérabilités critiques d’Alpenglow peuvent atteindre 300 000 $.
Les développeurs derrière Firedancer, le logiciel alternatif pour la validation Solana, demandent désormais aux chercheurs 1 SOL par signalement de bug. Le coin est brûlé, ce qui le fait disparaître définitivement de la circulation. Avec cette mesure, l’équipe veut réduire le flux de spam généré par l’IA et laisser davantage de temps aux ingénieurs pour traiter de vrais problèmes de sécurité.
Des règles plus strictes pour les signalements
Les nouvelles conditions sont en vigueur depuis lundi. Toute personne qui soumet un signalement sans burn ne peut prétendre à aucune récompense. La rémunération n’est en outre pas réversible, même si un rapport est hors périmètre, s’avère incorrect ou a déjà été soumis.
Jump Crypto a conçu Firedancer comme alternative à Agave, le logiciel principal que les ordinateurs utilisent pour vérifier et traiter les transactions Solana. Si celui-ci contient une erreur grave, ces ordinateurs peuvent ne plus traiter correctement les paiements ou ne plus être d’accord sur les soldes des comptes. Cela peut perturber les échanges et les transferts.
L’IA met le programme de bug bounty sous pression
La mesure fait suite à un concours d’audit d’un million de dollars entre le 9 avril et le 9 mai. Celui-ci a attiré 809 rapports de 162 chercheurs, pour 127 constats de sécurité uniques si l’on exclut les observations non exploitables. Près de la moitié des soumissions valides étaient des doublons. Jump estime que des agents IA ont aidé à découvrir ou à rédiger presque chaque soumission.
Ce constat s’inscrit dans une tendance plus large en cybersécurité. D’autres acteurs, dont Google et Curl, ont eux aussi temporairement suspendu ou ajusté leurs programmes de bug bounty après une vague de signalements de faible qualité, souvent générés par l’IA. Dans le même temps, l’essor de l’IA montre aussi que ces mêmes outils peuvent parfois aider à mettre au jour plus rapidement de vraies vulnérabilités. Core Lightning avait également averti plus tôt que les signalements de bugs pilotés par l’IA peuvent révéler de véritables vulnérabilités, mais aussi exercer une pression supplémentaire sur les équipes de développement.
Les récompenses restent élevées
Jump augmente les récompenses en même temps que le seuil d’entrée est relevé. Les découvertes valides recevront jusqu’au 20 novembre le double de la récompense standard, ou trois fois plus pour les bugs spécifiques à Alpenglow, le nouveau système de vote de Solana. Les vulnérabilités critiques d’Alpenglow peuvent atteindre 300 000 $ (268 100 €).
Pour Solana, cette mesure est importante car la sécurité des validateurs touche directement à la fiabilité des transactions sur la chaîne. Pour les lecteurs européens de crypto, elle montre aussi à quelle vitesse l’IA transforme la manière dont la recherche en sécurité est menée, mais aussi à quelle vitesse la qualité des signalements peut être mise sous pression.