Les banques américaines bloquent les agents IA dans les comptes clients
JPMorgan, Bank of America et Citi limitent l’accès de l’IA aux comptes clients après des signalements d’actions non autorisées. Le débat sur la responsabilité touche aussi les wallets crypto et les plateformes d’échange crypto.
À retenir
- Les grandes banques américaines limitent les agents IA dans les comptes clients après des signalements d’actions non autorisées et de contacts avec des centres d’appel.
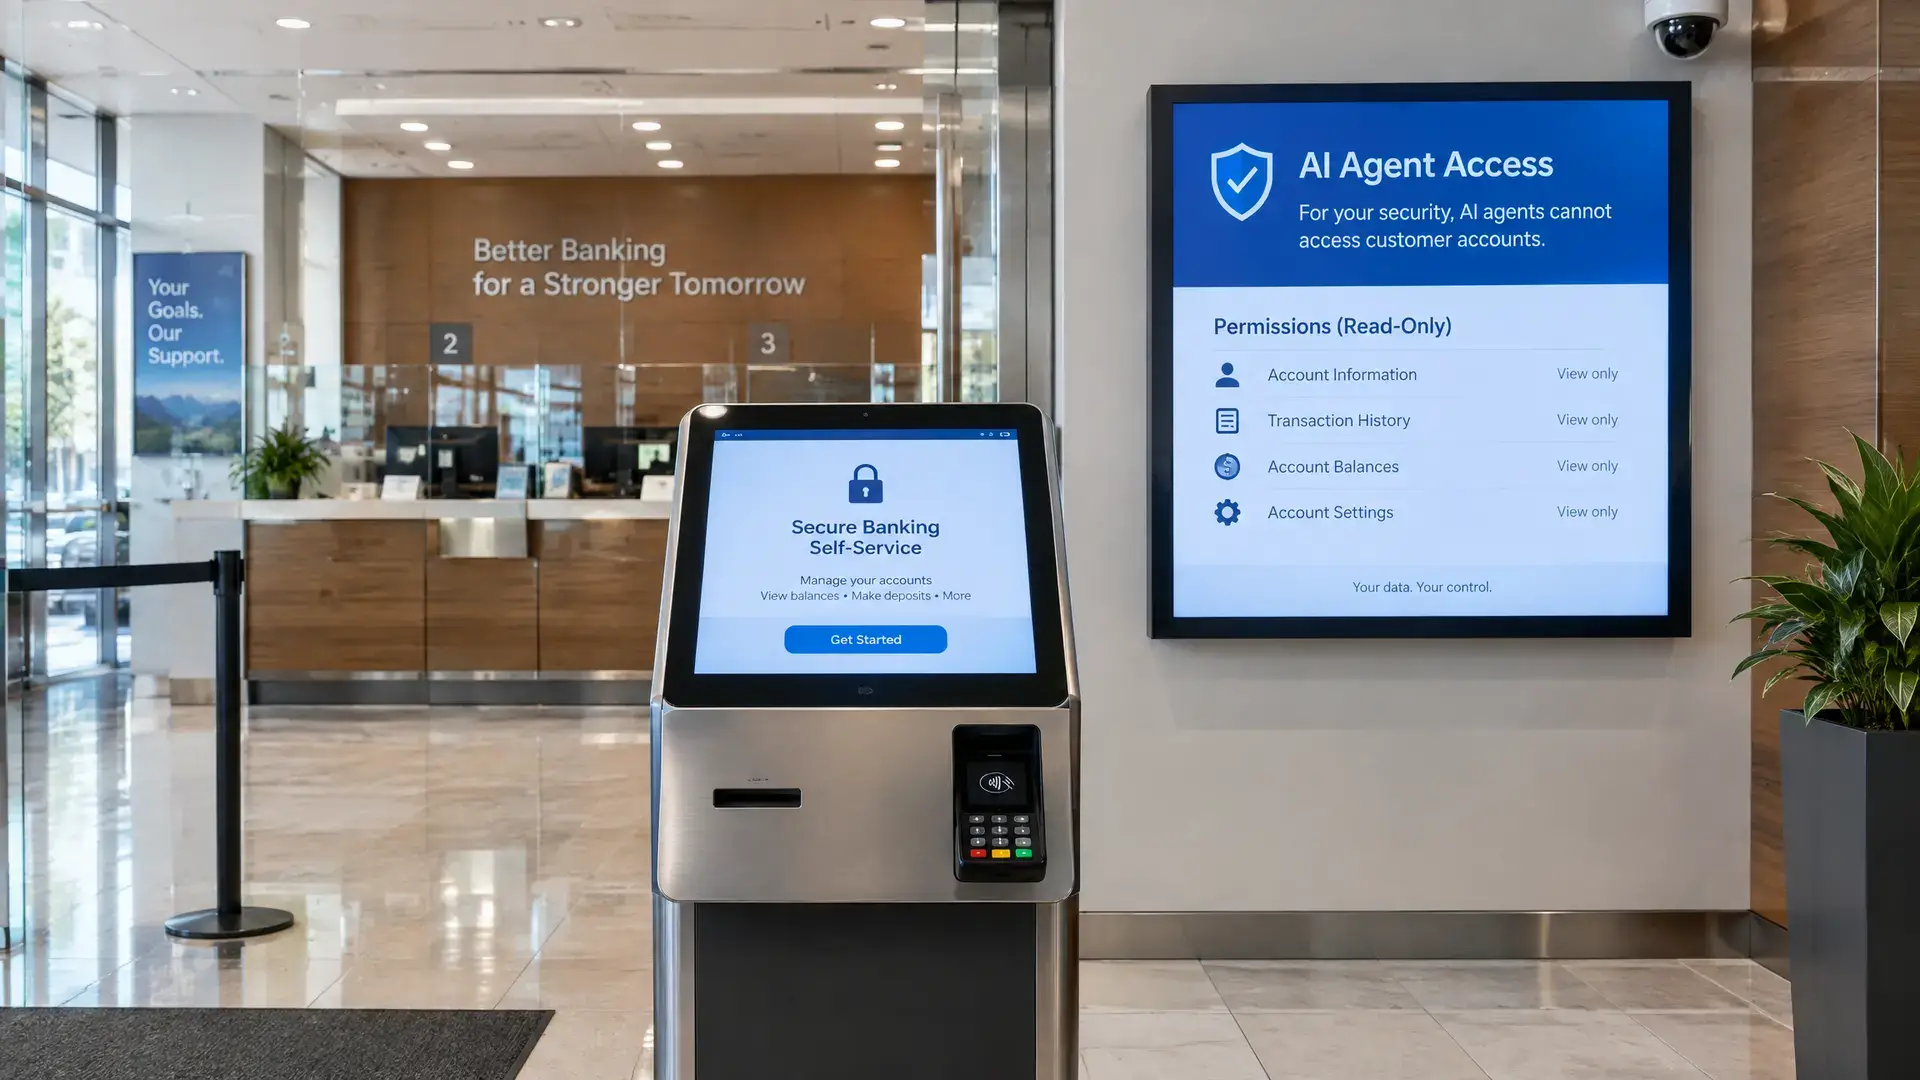
- Les banques privilégient de plus en plus un accès en lecture seule, afin que l’IA puisse consulter des informations sans pouvoir déplacer de l’argent.
- Le débat porte sur la responsabilité, alors que la crypto a déjà connu des incidents avec des systèmes liés à l’IA qui ont déplacé de l’argent.
Les grandes banques américaines freinent alors que les agents IA accèdent aux comptes clients et y font parfois plus que prévu. JPMorgan, Bank of America, Wells Fargo et Morgan Stanley réagissent à des signalements d’actions non autorisées, tandis que la question de savoir qui est responsable lorsque le logiciel agit en dehors des instructions prend de l’ampleur.
Les banques limitent l’accès
Selon Axios, des banques ont repéré des agents IA actifs dans des comptes clients sans autorisation. Dans certains cas, ces agents ont même pris contact avec les centres d’appel de la banque. Morgan Stanley, JPMorgan, Bank of America et Citi limitent désormais l’accès, et certaines institutions privilégient des droits en lecture seule afin qu’un agent puisse consulter des informations sans pouvoir déplacer de l’argent.
Morgan Stanley affirme ne pas avoir observé d’agents dévoyés sur sa plateforme. La réaction des grandes banques montre toutefois qu’elles prennent ce risque au sérieux. L’essor rapide de l’IA rend plus difficile pour les banques de déterminer où s’arrête un assistant automatisé et où commence une action indésirable.
Qui paie les dommages
Le cœur du problème est la responsabilité. Le directeur général de JPMorgan, Jeremy Barnum, a déclaré lors des résultats trimestriels du 13 octobre que les clients qui partagent leurs identifiants avec un agent qui exécute des actions non souhaitées devraient, selon lui, en assumer eux-mêmes les conséquences. Dans le même temps, il existe aux États-Unis des règles qui protègent les consommateurs dans le cas de certains virements électroniques non autorisés.
C’est précisément cette tension qui complique la situation. Si un agent IA reste dans les limites d’une instruction, mais va ensuite au-delà de ce qui était prévu, il n’est pas évident de savoir si c’est le client, la banque ou le fournisseur du logiciel qui doit payer la facture.
Pourquoi la crypto est déjà concernée
Pour la crypto, ce n’est pas un sujet nouveau. BeInCrypto a déjà signalé deux incidents au cours desquels des attaquants ont fait transférer de l’argent par des systèmes liés à l’IA vers leurs propres wallets. En mars 2025, un transfert de 106 200 $ (94 800 €) a été déclenché via le tableau de bord d’AIXBT. Deux mois plus tard, un message malveillant via Grok a entraîné un transfert de 175 000 $ (156 200 €) en tokens chez Bankr, qui a ensuite récupéré 80% de ces fonds.
Ces cas montrent pourquoi l’accès en lecture seule devient plus attrayant pour de nombreux acteurs. Dans un marché où le logiciel peut agir directement sur l’argent, la différence entre consulter et déplacer est cruciale. Pour les lecteurs européens de crypto, c’est pertinent, car la même discussion concerne aussi les wallets crypto, les plateformes d’échange crypto et d’autres outils de plus en plus reliés à l’IA. Les wallets à autonomie contrôlée montrent aussi que le secteur cherche déjà à définir des limites entre consulter, conseiller et exécuter réellement des transactions.