Bitcoin Core modifica la politica per i rischi legati all’AI
Bitcoin Core ora segnala più rapidamente le vulnerabilità, perché l’AI può rendere più facile riscoprire vecchi bug. Allo stesso tempo, gran parte dei nodi pubblici gira ancora su versioni obsolete.
In breve
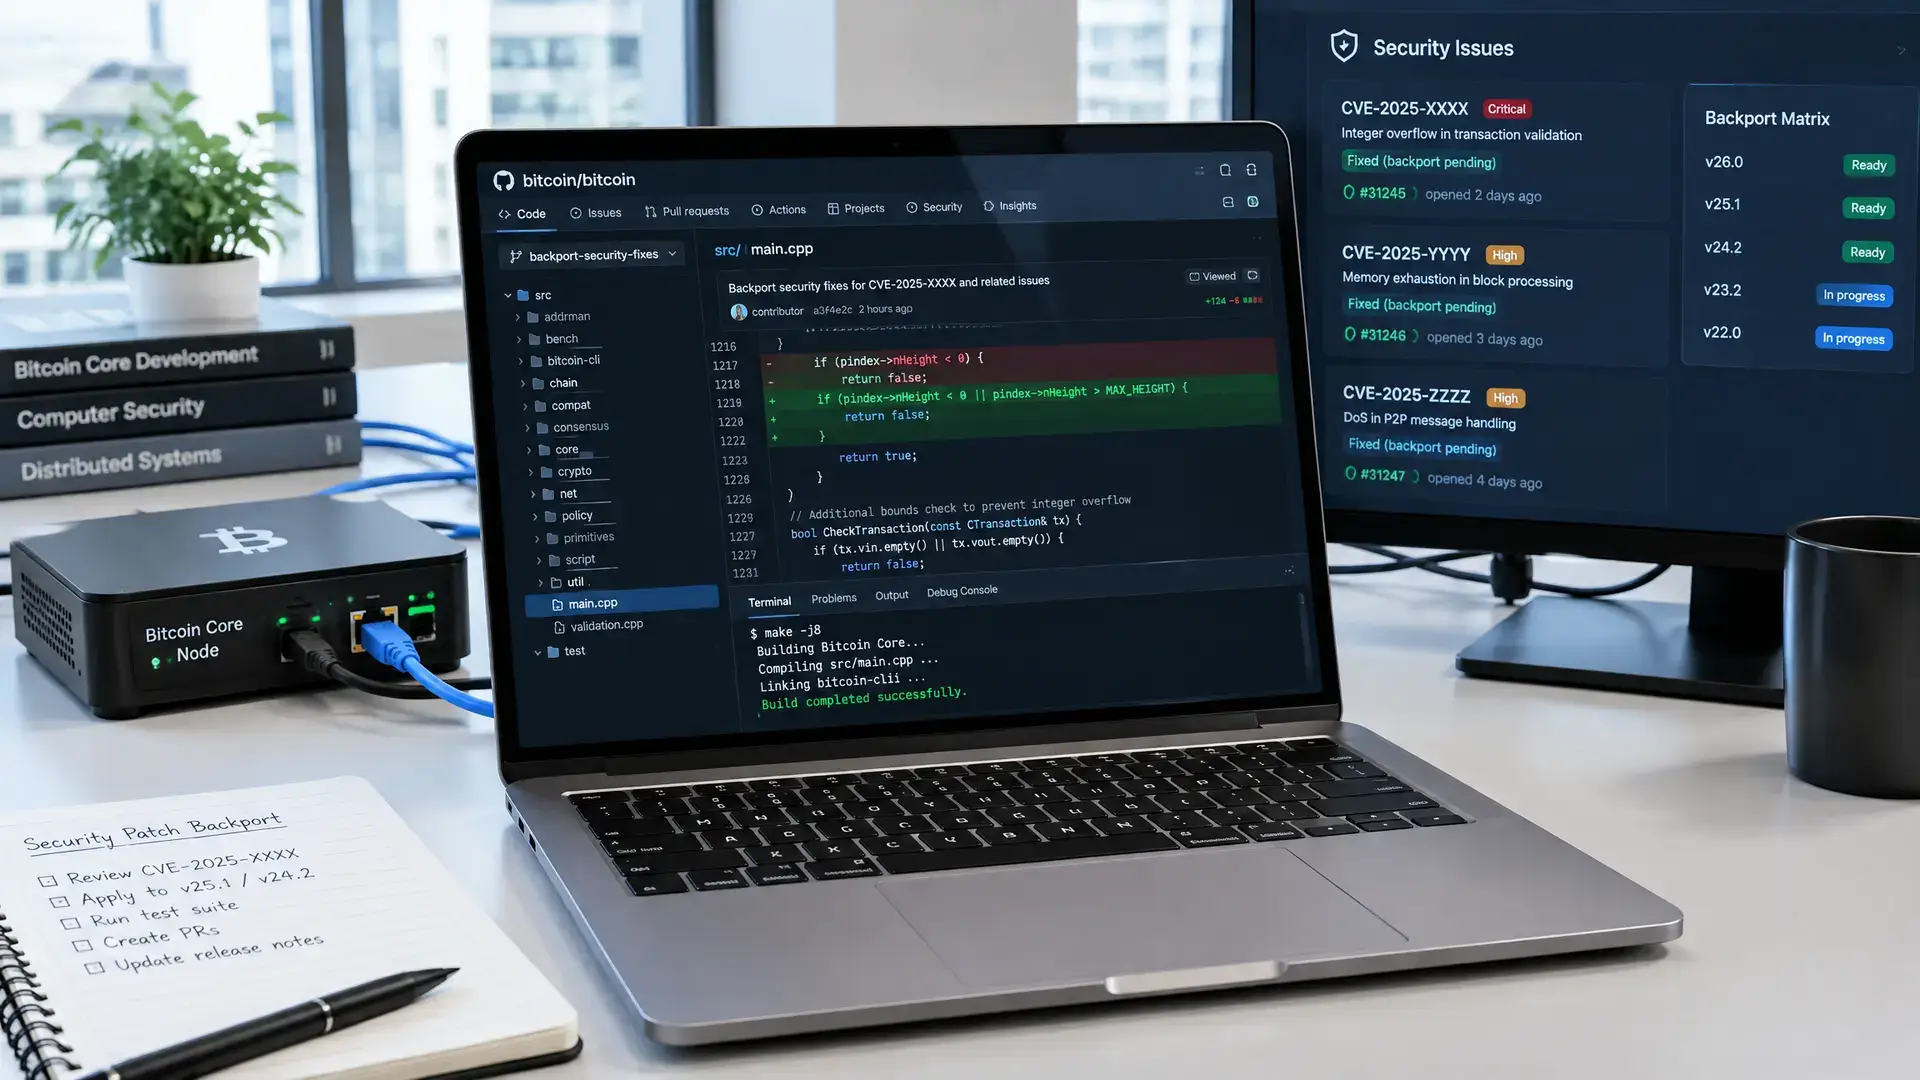
- Bitcoin Core sta modificando la sua politica di sicurezza in modo che le vulnerabilità facili da ritrovare possano essere segnalate subito su tutte le linee di versione supportate.
- Il cambiamento arriva dopo le preoccupazioni che i grandi modelli linguistici rendano più facile ritrovare vecchie vulnerabilità, riducendo l’efficacia del vecchio embargo.
- Secondo una misurazione, il 43,6 percento dei peer pubblici di Bitcoin Core rilevati girava su software obsoleto senza aggiornamenti di sicurezza.
Bitcoin Core ha aggiornato la sua politica di sicurezza. Gli sviluppatori possono ora segnalare direttamente su tutte le linee di versione supportate le correzioni per le vulnerabilità facili da ritrovare, con un annuncio pubblico incluso. Il cambiamento arriva in un momento in cui gran parte dei peer di Bitcoin Core misurati gira ancora su software obsoleto.
Nuova politica per i bug
La nuova politica è stata approvata il 22 ottobre in una proposta unificata su GitHub. Finora i dettagli delle vulnerabilità di gravità media e alta restavano segreti fino a due settimane dopo la fine del ciclo di vita dell’ultima versione colpita. Secondo Bitcoin Core, questo approccio va cambiato, perché i grandi modelli linguistici rendono più facile ritrovare vecchie vulnerabilità.
Gli sviluppatori possono ora, durante la revisione, indicare che un bug è facile da riscoprire, anche da parte di sistemi di AI. Lo sviluppatore di Bitcoin Core Antoine Poinsot ha scritto che il vecchio periodo di embargo serve a poco, ma ritarda la disponibilità di una versione corretta. Allo stesso tempo ha avvertito che, così, le correzioni hanno meno tempo per maturare nei rami di sviluppo.
Molti nodi restano indietro
Il cambiamento arriva insieme ai dati del Karlsruhe Institute of Technology. Il 18 ottobre, 3.671 dei 8.422 peer pubblici di Bitcoin Core misurati, cioè il 43,6 percento, giravano su versioni che non ricevono più aggiornamenti di sicurezza. La misurazione ha preso in considerazione solo peer pubblici IPv4 e IPv6 con una porta aperta; nodi Tor, infrastrutture private gestite da exchange e miner, e altri nodi non visibili sono rimasti fuori dal campione.
Bitcoin Core mantiene attualmente solo le tre linee principali più recenti, cioè 29.x, 30.x e 31.x. Sulla linea 31.x giravano 3.243 peer, sulla 30.x 712 e sulla 29.x 635. Il resto era su 28.x o versioni precedenti. Se uscisse la versione 32.0 e la 29.x uscisse dal supporto, con lo stesso campione il 51,1 percento dei peer misurati sarebbe su software obsoleto. Si tratta di uno scenario di calcolo, non di una previsione.
Perché è importante
Per gli utenti Bitcoin e per chi gestisce nodi, questo mostra quanto velocemente cambia il panorama della sicurezza. La combinazione di AI e software più vecchio rende più difficile per i progetti tenere nascoste a lungo le vulnerabilità, mentre molti nodi non sono ancora stati aggiornati. Anche per chi gestisce infrastrutture Bitcoin, come wallet e altri servizi che usano nodi propri, questo può essere rilevante perché aggiornamenti e compatibilità diventano sempre più importanti.
La discussione tocca anche un tema più ampio nel crypto: gli aggiornamenti software vengono spesso rimandati, mentre proprio lì possono nascondersi i rischi maggiori. In questo caso non si parla di un movimento di mercato, ma di come una rete aperta tenga aggiornate le proprie sicurezze quando nuove tecniche di attacco diventano disponibili più rapidamente. Questa tensione esiste anche fuori dal software di base, per esempio nella preparazione contro future minacce alla sicurezza, dove gli sviluppatori stanno già pensando a come Bitcoin possa difendersi da nuovi vettori di attacco.