Uomo di Brooklyn condannato fino a 12 anni per phishing su Coinbase
Spektor si spacciava per un dipendente di Coinbase e, tramite social engineering, avrebbe sottratto quasi 16 milioni di dollari. Il caso mostra come phishing e frodi sui wallet continuino a colpire anche i grandi exchange.
In breve
- Un uomo di Brooklyn è stato condannato da quattro a dodici anni di carcere per un caso di phishing su Coinbase durato un anno e con un bottino di quasi 16 milioni di dollari.
- Ronald Spektor si spacciava per un dipendente di Coinbase e ha attirato circa 100 utenti verso un wallet falso, gestito da lui.
- La crypto rubata è stata riciclata tramite più exchange; Spektor dovrà anche risarcire quasi 16 milioni di dollari di danni.
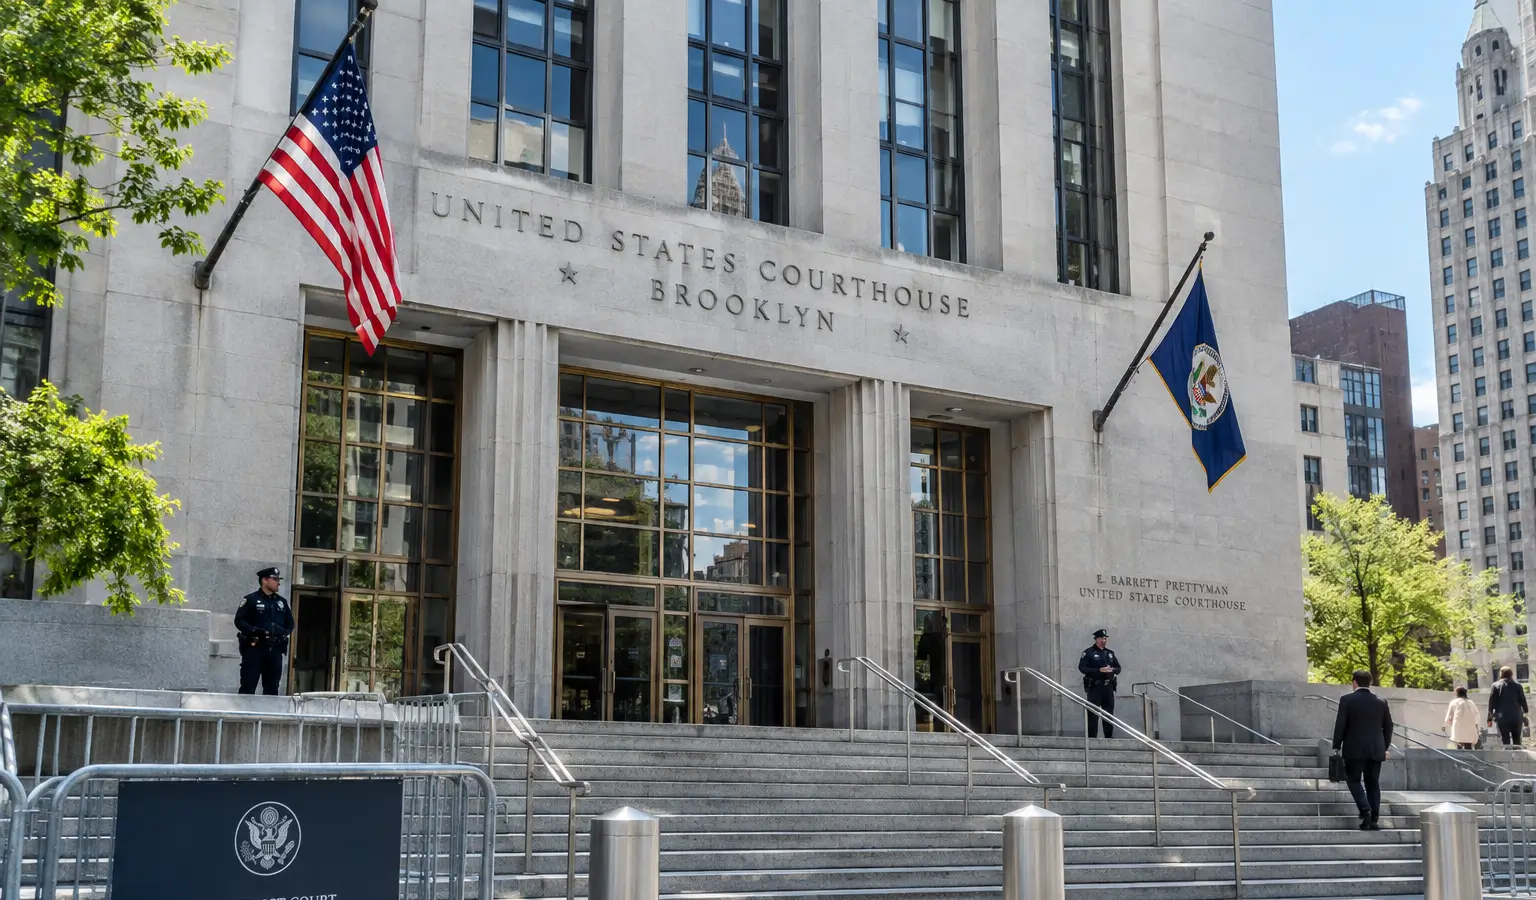
Un uomo di Brooklyn è stato condannato da quattro a dodici anni di carcere per un caso di phishing su Coinbase durato un anno, in cui secondo i pubblici ministeri sono stati sottratti quasi $16 milioni (€14 milioni) in crypto a circa 100 utenti. Ronald Spektor si è dichiarato colpevole all'inizio di questo mese di un atto d'accusa con 31 capi, tra cui riciclaggio di denaro, furto su larga scala e possesso di beni rubati.
Come funzionava la truffa
Secondo il pubblico ministero, Spektor si spacciava per un dipendente di Coinbase. Alle vittime veniva detto che i loro asset erano in pericolo a causa di un hacker. Poi venivano convinte a trasferire la loro crypto su un nuovo wallet crypto che sembrava sicuro, ma che in realtà poteva essere controllato da Spektor.
Il caso mostra come il social engineering resti ancora uno dei punti più deboli nel mondo crypto. Gli attaccanti non devono sempre entrare in un protocollo o in un exchange; spesso basta conquistare la fiducia delle persone e spingerle a fare da sole un passo sbagliato. Coinbase è da tempo un bersaglio di questo tipo di attacchi, e il settore crypto considera il phishing da anni un rischio persistente. Anche le frodi guidate dall'IA rendono questi attacchi di impersonificazione sempre più convincenti.
Riciclaggio tramite exchange
Secondo i pubblici ministeri, la crypto rubata è stata poi spostata più volte attraverso diversi crypto exchange. Alla fine il denaro è arrivato ai cosiddetti cash-out point, dove poteva essere convertito in altre criptovalute, usato per scommesse, trasformato in contanti oppure speso in buoni regalo e asset digitali.
Gli investigatori hanno collegato il caso a Spektor tramite dati delle transazioni, analisi blockchain, tracce di digital forensics e informazioni provenienti da più mandati di perquisizione. Anche l'indirizzo IP di casa sua è stato collegato a diversi wallet da cui era stata rubata crypto. Oltre alla pena detentiva, dovrà risarcire quasi $16 milioni (€14 milioni) di danni e consegnare più di $500.000 (€438.200) in contanti, crypto e beni personali.
Perché è importante per gli utenti
Per gli utenti crypto europei, questo caso è soprattutto un promemoria del fatto che il phishing non riguarda solo siti falsi o email contraffatte. I criminali usano sempre più spesso imitazioni molto convincenti di piattaforme note e cercano di spingere le vittime ad approvare da sole un trasferimento. Questo rende ancora più importante stare attenti agli indirizzi dei wallet, alle richieste di supporto e agli avvisi inattesi, soprattutto sui grandi exchange.