Client Ethereum correggono un errore di certificato di eMudhra
Teku e Besu hanno rilasciato aggiornamenti dopo che un errore nei certificati eMudhra poteva ingannare i validator su Ethereum. In alcune configurazioni, ricompense e impostazioni di signing erano a rischio.
In breve
- Un errore di certificato in eMudhra ha colpito il software Ethereum usato dai validator.
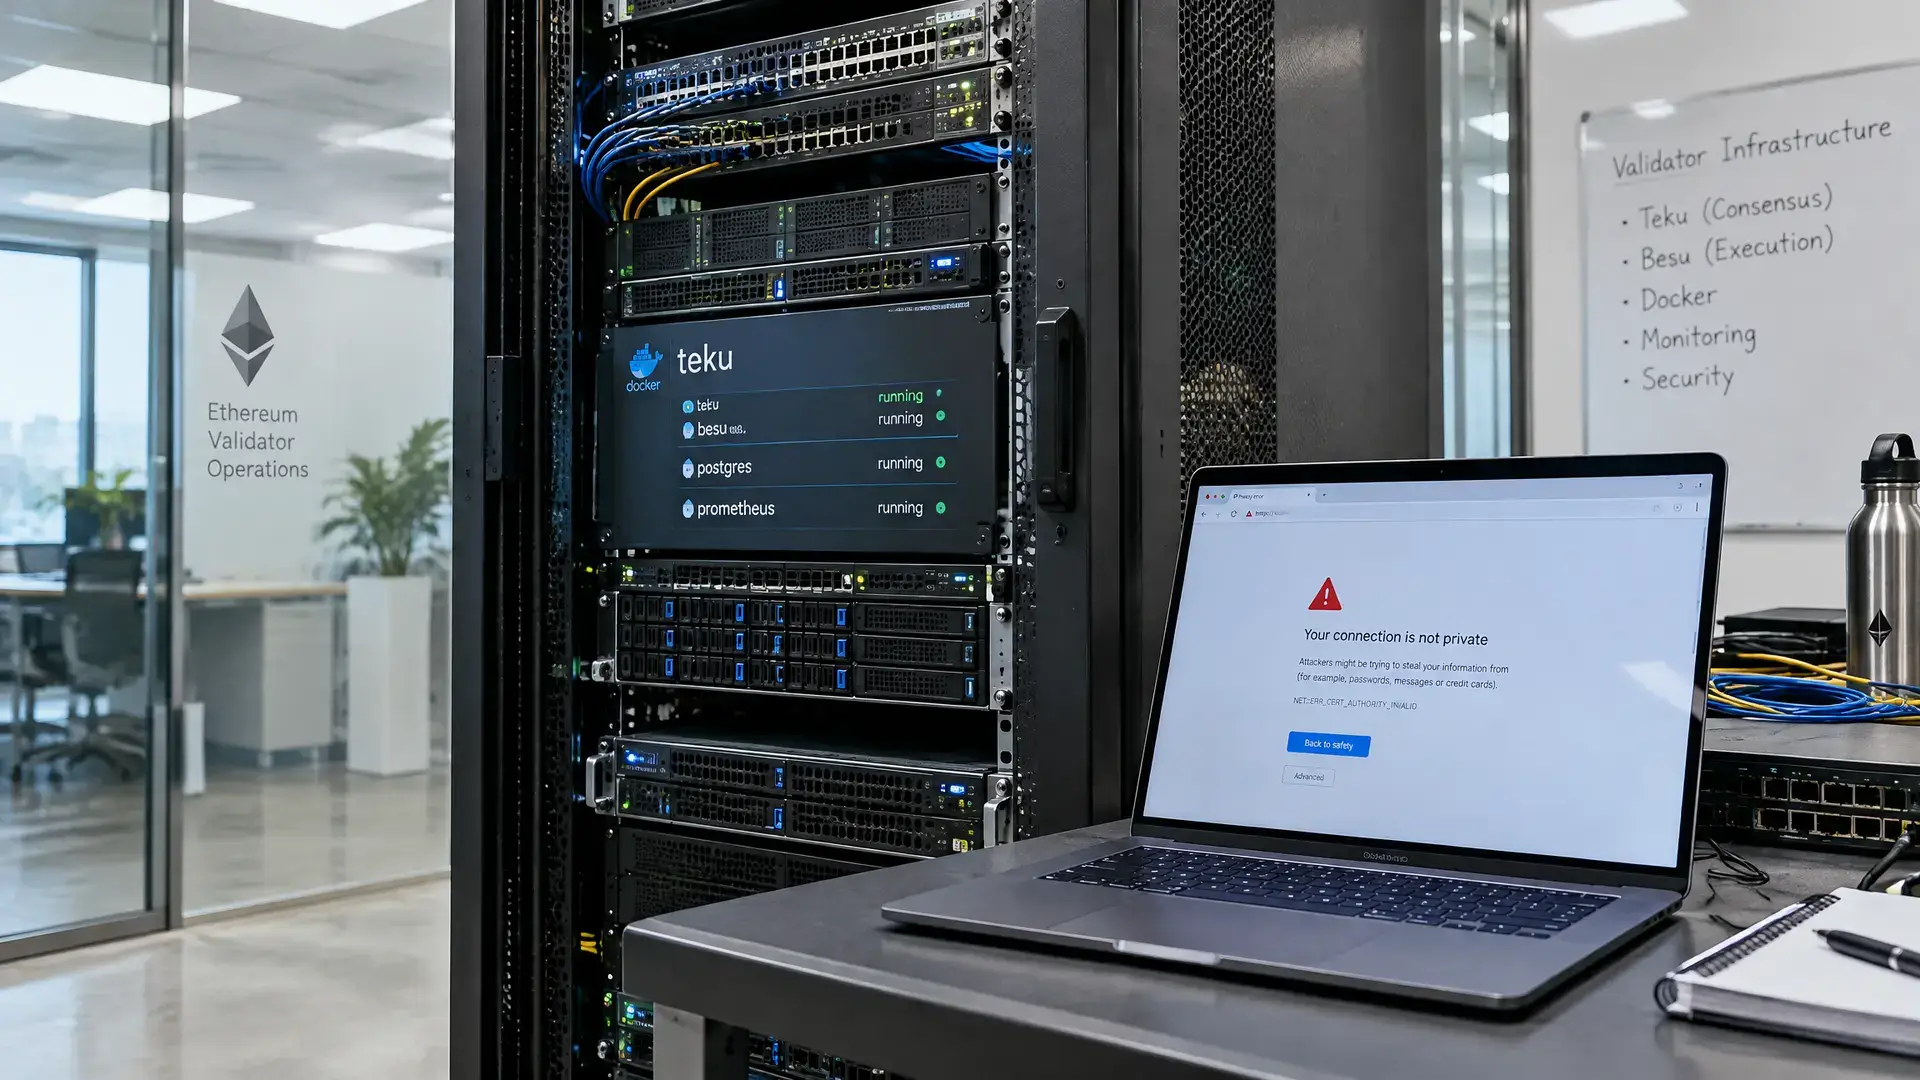
- Teku e Besu hanno rilasciato aggiornamenti che non si fidano più dei certificati eMudhra nelle immagini Docker.
- In alcune configurazioni, un attaccante poteva deviare le ricompense dei validator verso un proprio indirizzo.
Un errore nei certificati dell’indiana eMudhra ha colpito Ethereum tramite il software usato dai validator. Teku e Besu hanno rilasciato aggiornamenti che impediscono alle loro immagini Docker di fare ancora affidamento sui certificati coinvolti. In alcune configurazioni, un attaccante avrebbe potuto così deviare le ricompense dei validator verso un proprio indirizzo.
Cosa è andato storto
Teku, il software usato da molti validator per il proof-of-stake di Ethereum, ha rilasciato martedì la versione 26.10.3. Besu, che elabora le transazioni di Ethereum, ha seguito lunedì con la versione 26.10.2. Entrambi gli aggiornamenti fanno sì che le loro immagini Docker non si affidino più ai certificati collegati a eMudhra, le versioni pronte all’uso che molti operatori eseguono.
Il 17 ottobre i ricercatori hanno scoperto che le private key dietro otto autorità di certificazione intermedie di eMudhra erano state generate con troppo poca casualità. Di conseguenza, quelle chiavi potevano essere ricavate dai certificati pubblici. Chi avesse avuto quelle chiavi avrebbe potuto emettere certificati che un software non modificato avrebbe accettato come autentici. I browser avevano già bloccato i certificati, e eMudhra li ha revocati un giorno dopo.
Rischio per i validator
I validator sono i computer che mettono in staking ETH per proteggere Ethereum e guadagnare fee per la proposta dei block. Alcuni validator comunicano via internet con altri servizi e si affidano a certificati digitali per verificare di connettersi alla parte giusta. Se un attaccante si mette tra un validator e un servizio collegato, può fingersi quel servizio.
Teku ha avvertito che un validator ingannato poteva proporre un block in cui le fee finiscono all’indirizzo dell’attaccante. Anche un finto external signer, il servizio separato che gestisce le chiavi di un validator, poteva rilasciare signature con cui vengono modificate le impostazioni delle ricompense. Teku ha definito questa la configurazione più rischiosa. Il team ha però detto che un nodo Teku standard su mainnet non è stato colpito e non richiede alcuna azione.
Perché conta
Per gli utenti crypto europei, questo mostra come un errore fuori dalla blockchain possa comunque colpire direttamente la sicurezza dell’infrastruttura Ethereum. Qui non si parla del protocollo di Ethereum, ma del software e dei certificati attorno ad esso che i validator usano per comunicare in modo sicuro. Gli operatori che eseguono Teku o Besu direttamente sulla propria macchina devono aggiornare Java separatamente, perché un aggiornamento del software Ethereum non aggiorna Java stesso.
Anche problemi precedenti con certificati e strumenti crypto mostrano quanto ampio possa essere questo rischio. Con la fuga della chiave di eMudhra, otto private key di certificate authority erano già state considerate compromesse, dopo di che i principali fornitori di browser hanno adottato misure d’emergenza.